四半期ごとの取締役会。報告事項が一通り終わったところで、社外取締役の一人が手を挙げました。「当社はいま、AI をどの業務で、何件くらい使っているのでしょうか。そのリスクは誰が見ているのですか」。担当役員は、情報システム部門が把握している数件のサービス名を挙げましたが、営業部門が独自に契約した AI ツールや、現場が個人で使っている生成 AI サービスについては、答えを持っていませんでした。
会議のあと、監査委員会から内部監査部門に依頼が届きます。「来期の監査計画に、AI の利用状況とリスク管理の監査を入れてほしい」。監査部門長は考え込みます。AI の監査とは、何を基準に、どこから手をつければよいのか。技術の専門家ではない自分たちに、モデルの性能を評価できるのか。
これは特定の企業の出来事ではなく、多くの企業で起こりうる状況を描いた架空のモデルケースです。結論から言えば、AI ガバナンスの監査は、モデルの中身を技術的に検証することから始める必要はありません。内部監査が得意とする「方針・体制・プロセス・記録」の評価で、十分に意味のある保証を提供できます。本記事では、その手順を具体的に解説します。
この記事の要点
- AI ガバナンスの監査は、アルゴリズムの検証ではなく「AI 利用を管理する仕組み」が機能しているかの評価が中心です
- 国内では AI 推進法(2025 年 9 月全面施行)と AI 事業者ガイドライン第 1.2 版(2026 年 3 月)、海外では EU AI Act(高リスク義務は 2026 年のオムニバスで 2027 年 12 月以降に延期)などが評価基準の土台になります
- 最初の手続は AI 利用の棚卸しです。何をどこで使っているか把握できていなければ、他のすべての統制が成り立ちません
- ポリシー・体制の評価と、個別 AI のライフサイクル統制の評価を組み合わせ、成熟度として報告すると経営層に伝わりやすくなります
AI ガバナンスとは何か|なぜ今、監査の対象になるのか
定義:AI を「使いこなす」ための管理の仕組み
AI ガバナンスとは、組織が AI を開発・調達・利用するにあたって、その便益を得ながらリスクを許容範囲に抑えるための方針、体制、プロセス、監視の仕組みの総称です。情報セキュリティや個人情報保護と同じく、全社的な内部統制の一部として位置づけられます(全社統制の評価は 全社的な内部統制の評価方法 を参照)。
AI に特有なのは、統制の対象が「出力が確率的に変わるシステム」だという点です。従来のシステムは、同じ入力には同じ出力を返すことを前提にテストできました。AI、特に生成 AI は、同じ入力でも出力が変わることがあり、学習データの偏りや利用者の過信といった、従来の IT 統制では想定していなかったリスクを持ち込みます。
国内の枠組み:法律・指針・ガイドライン
日本では 2025 年 6 月 4 日に「人工知能関連技術の研究開発及び活用の推進に関する法律」(AI 推進法、AI 法とも呼ばれます)が公布され、同年 9 月 1 日に全面施行されました。この法律は罰則で義務を課す規制法ではなく、AI の研究開発と活用を推進する基本法の性格を持ちます。活用事業者には、AI を積極的に活用するよう努めるとともに、国や地方公共団体の施策に協力するよう努める責務が定められています。
同法に基づき、2025 年 12 月 19 日には人工知能戦略本部が「人工知能関連技術の研究開発及び活用の適正性確保に関する指針」を決定しました。この指針は、活用事業者が取り組むべき事項について、広島 AI プロセスなどの国際規範や ISO/IEC 42001 などの国際規格を活用しつつ取り組むよう求めています。また政府は 2025 年 12 月 23 日に初の「人工知能基本計画」を閣議決定し、2026 年 7 月 14 日には第 II 期の計画に改定しています。
実務上の最も具体的な拠り所は、総務省・経済産業省の「AI 事業者ガイドライン」です。2024 年 4 月の第 1.0 版から改定を重ね、2026 年 3 月 31 日に第 1.2 版が公表されました。第 1.2 版では、AI エージェントの定義、自動化バイアスや権限設定の不備に関するリスク記載の拡充、AI 開発者・提供者・利用者の役割の整理などが行われ、チェックリストやワークシートなどの関連資料も提供されています。
海外の枠組み:EU AI Act の適用時期
EU の AI 規則(EU AI Act)は、EU 域内で AI システムを提供・利用する場合などに域外の企業にも適用され得るため、欧州に拠点や顧客を持つ日本企業にも関係します。2026 年には、高リスク AI の義務を延期する改正(いわゆる AI オムニバス)が成立し、7 月 27 日に発効しました。主な適用時期は次のとおりです。
| 時期 | 適用される主な内容 |
|---|---|
| 2024 年 8 月 1 日 | 規則の発効 |
| 2025 年 2 月 2 日 | 禁止される AI の利用、AI リテラシーに関する規定 |
| 2025 年 8 月 2 日 | 汎用目的 AI(GPAI)モデルの提供者の義務、ガバナンス・罰則の規定 |
| 2026 年 8 月 2 日 | 第 50 条の透明性義務(既に市場に出ていたシステムの電子透かし等は 2026 年 12 月 2 日まで猶予) |
| 2027 年 12 月 2 日 | 附属書 III の高リスク AI(雇用、信用評価など)の義務(オムニバスで延期) |
| 2028 年 8 月 2 日 | 附属書 I の高リスク AI(製品安全法令の対象製品に組み込まれるもの)の義務(オムニバスで延期) |
オムニバスでは、AI リテラシーに関する規定も、一定水準の確保から「育成を支援する」趣旨に改められました。自社が規制対象に該当するか、どの時期に何が必要かは、法務部門や外部専門家の判断を確認してください。監査部門の役割は、その判断が行われ、対応計画が管理されているかを評価することです。
監査の拠り所となる国際的なフレームワーク
| フレームワーク | 発行元・時期 | 監査での使い方 |
|---|---|---|
| AI RMF 1.0/AI 600-1(生成 AI プロファイル) | 米国 NIST、2023 年 1 月/2024 年 7 月 | GOVERN・MAP・MEASURE・MANAGE の 4 機能を評価観点の骨格に使う |
| ISO/IEC 42001 | ISO/IEC、2023 年 12 月 | AI マネジメントシステムの要求事項。認証取得の有無や、方針・目的・内部監査・マネジメントレビューの運用を確認 |
| AI Auditing Framework | IIA、2024 年更新 | ガバナンス・マネジメント・内部監査の 3 領域で監査項目を整理 |
| AI 事業者ガイドライン第 1.2 版 | 総務省・経済産業省、2026 年 3 月 | 国内での期待水準。付属のチェックリストを評価基準の参考に使う |
監査の全体設計|何を、どの深さで見るか
3 ラインモデルで役割を整理する
AI ガバナンスの監査でも、IIA の 3 ラインモデルで役割を整理すると見通しがよくなります(詳しくは 3 ラインモデルとは?)。第 1 ラインは AI を業務で使う事業部門やシステムを運用する部門、第 2 ラインは AI 利用ポリシーを定めリスクを監視する部門(AI 推進室、リスク管理部門、法務・情報セキュリティ部門など)、そして第 3 ラインが内部監査です。
重要なのは、内部監査が第 2 ラインの代わりにポリシーを作ったり、AI の承認を行ったりしないことです。監査部門がルールづくりに深く関わると、後でそのルールを客観的に評価できなくなります。助言として関与する場合も、その範囲と独立性への配慮を明確にしておきましょう。
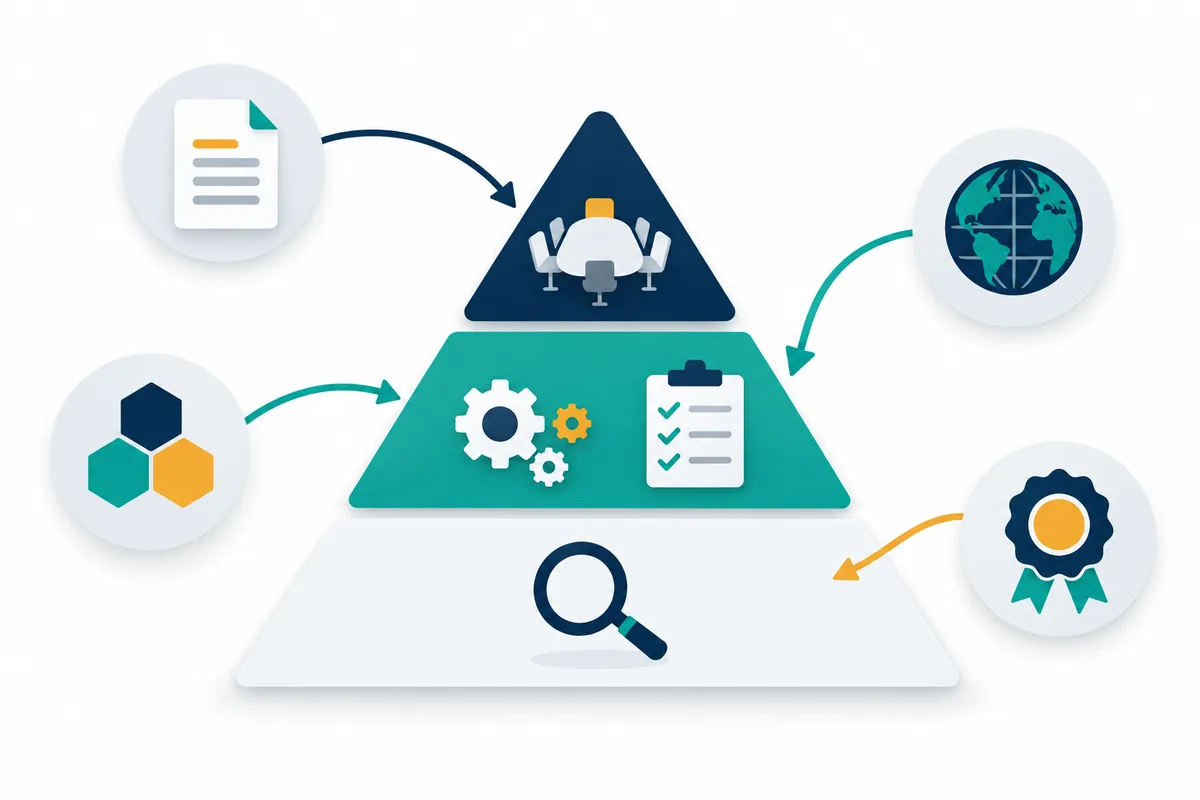
監査範囲の 3 層
| 層 | 評価の対象 | 主な監査手続 |
|---|---|---|
| ガバナンス層 | 取締役会・経営陣の関与、AI 戦略とリスク選好、責任者の任命 | 議事録・規程の閲覧、役員へのインタビュー |
| マネジメント層 | AI 利用ポリシー、棚卸し、リスク評価、教育、委託先管理 | 規程と運用記録の突合、サンプルテスト |
| 個別システム層 | 重要な AI システムのライフサイクル統制(データ、テスト、監視、変更) | 設計書・テスト記録・監視ログの検証 |
初回の監査では、ガバナンス層とマネジメント層を中心に据え、個別システム層は影響の大きい 1〜2 件に絞るのが現実的です。
手順 1:AI 利用の棚卸しを評価する
なぜ棚卸しが出発点なのか
管理されていないものは統制できません。AI ガバナンスの失敗の多くは、「どこで AI が使われているかを誰も把握していない」ことから始まります。部門が独自に契約した SaaS に AI 機能が追加されていた、既存の業務システムのアップデートで生成 AI 機能が有効になっていた、といった形で、AI は申請なしに組織へ入り込みます。
そのため監査では、まず第 2 ラインが AI の利用台帳(AI インベントリ)を整備しているか、その台帳が網羅的かを評価します。網羅性の検証には、台帳とは別の情報源との突合が有効です。
AI 利用台帳の項目と記入例
台帳に最低限あるべき項目は次のとおりです(記入例は架空のモデルケースです)。
| 項目 | 記入例 |
|---|---|
| 管理番号 | AI-012 |
| 名称・用途 | 問い合わせ回答の下書き生成 |
| 利用部門・責任者 | カスタマーサポート部/部長 |
| 形態 | 外部 SaaS の生成 AI 機能(社内承認済み) |
| 入力データ | 顧客からの問い合わせ文(個人情報を含む) |
| 出力の使われ方 | 担当者が確認・修正してから顧客へ送信 |
| リスク区分 | 中(個人情報、顧客への直接影響) |
| 規制該当性の確認 | 法務確認済み(2026 年 5 月) |
| 最終レビュー日 | 2026-06-30 |
網羅性を確かめる監査手続
- 購買・経費の記録から AI 関連サービスの契約・支払いを抽出し、台帳と突合した
- 情報システム部門の SaaS 管理台帳やネットワークの接続先記録と台帳を突合した
- 主要部門へのアンケートやインタビューで、台帳にない利用がないか確認した
- 既存システムのアップデートで追加された AI 機能の把握方法を確認した
- 台帳の更新頻度と、新規利用時の登録手続が運用されていることを確認した
購買データからの抽出は、データ分析監査(CAAT) の手法がそのまま使えます。
手順 2:ポリシーと体制を評価する
なぜ「ある」だけでは不十分なのか
多くの企業で、生成 AI の利用ガイドラインはすでに作られています。しかし監査で問うべきは、ポリシーが「あるか」ではなく、リスクに見合った内容で、周知され、守られているかです。策定時点から AI の機能や規制が大きく変わっているのに改定されていない、というのはよく見られる状況です。
ポリシー・体制の評価チェックリスト
- AI 利用の責任者(役員レベル)と、推進・リスク管理の所管部門が明確に定められている
- 取締役会または経営会議が、AI の利用状況とリスクについて定期的に報告を受けている
- AI 利用ポリシーが、禁止用途、入力可否の区分、出力の確認義務、利用申請の手続を定めている
- ポリシーが AI 事業者ガイドラインの最新版や関連法令の動向を踏まえて見直されている(改定履歴で確認)
- AI のリスク評価の方法(影響度の評価基準、高リスク用途の追加審査)が定められている
- 従業員向けの教育が実施され、受講記録がある
- AI を含むサービスの委託先・ベンダー評価で、データの取り扱いや学習利用の有無を確認している
- AI に関するインシデント(誤出力による顧客影響、情報漏えいなど)の報告経路が定められている
各項目は、規程の閲覧だけでなく、運用の証拠(会議資料、教育の受講記録、利用申請の承認記録など)で確かめます。たとえば利用申請の手続があるなら、承認記録から数件を抽出し、申請内容とリスク評価、承認者が規程どおりかをテストします。
手順 3:個別 AI システムのライフサイクル統制を評価する
なぜライフサイクルで見るのか
AI のリスクは、導入時の審査だけでは管理しきれません。導入後に入力されるデータの傾向が変わったり、サービス側のモデルが更新されたりすると、同じ AI でも出力の品質が変わるからです。NIST AI RMF が「MEASURE(測定)」と「MANAGE(管理)」を継続的な機能として位置づけているのも、この性質を踏まえたものです。
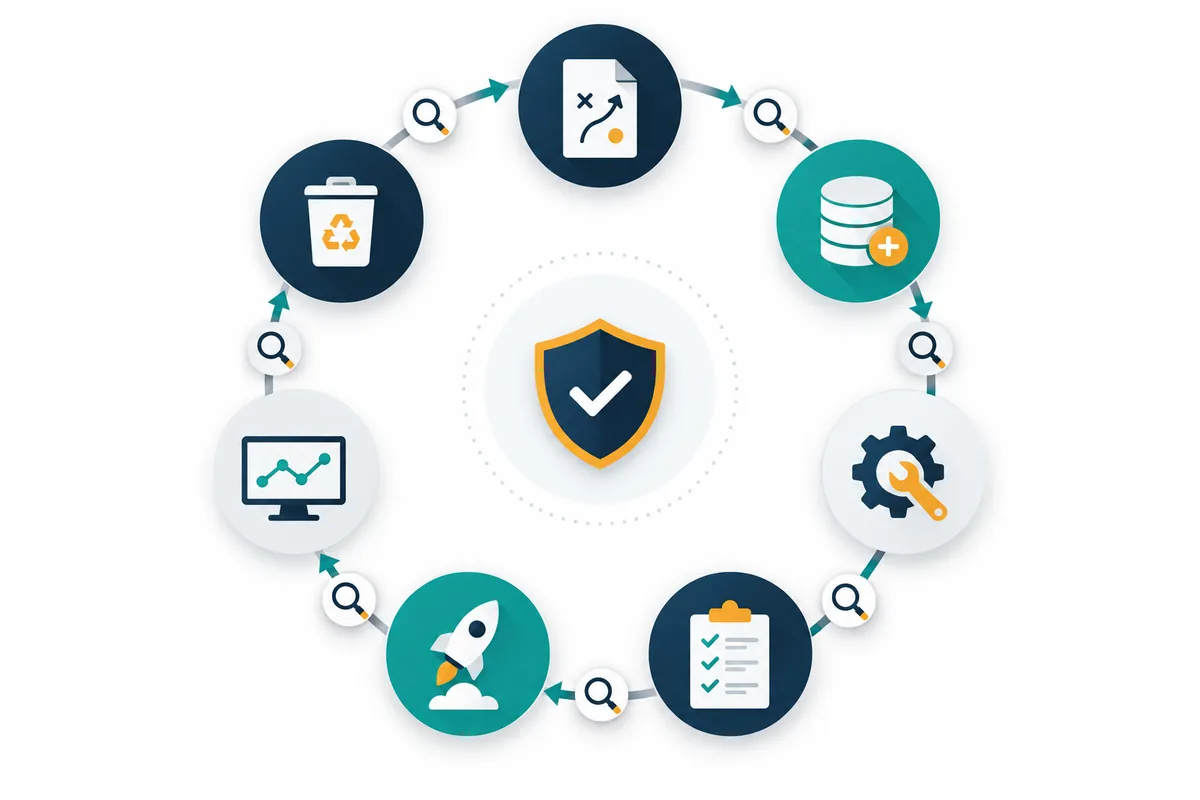
段階別の統制と監査手続
| 段階 | 期待される統制 | 監査手続の例 |
|---|---|---|
| 企画・調達 | 用途のリスク評価、規制該当性の確認、ベンダー評価 | 評価記録と承認記録を閲覧し、リスク区分の妥当性を確認 |
| データ | 入力・学習データの出所と利用権限の確認、個人情報の取り扱い | データの一覧と利用目的・同意の根拠を突合 |
| 構築・設定 | 権限設定、出力の制限、人の確認工程の組み込み | 設定画面・設計書を確認し、ポリシーとの整合を検証 |
| テスト | 精度・偏り・安全性の評価、評価基準の事前設定 | テスト計画と結果、合否判定の記録を検証 |
| 運用・監視 | 出力品質の定期モニタリング、利用ログの取得 | 監視指標と閾値、逸脱時の対応記録を確認 |
| 変更 | モデル更新・設定変更時の再評価 | 変更記録を抽出し、再評価の実施を確認(ITGC の変更管理と同様) |
| 廃止 | データの消去、代替手段への移行 | 廃止手続とデータ消去の証跡を確認 |
外部 SaaS の AI 機能を利用している場合、構築やテストの一部はベンダー側で行われます。その場合は、ベンダーの提供する保証報告書や認証(ISO/IEC 42001 の認証など)の有無、契約上のデータ取り扱い条件を確認し、自社側に残る統制(入力の制限、出力の確認)に監査の重点を置きます。IT 全般統制の観点での確認には ITGC チェックツール も活用できます。
手順 4:結果を成熟度として報告する
なぜ成熟度で伝えるのか
AI ガバナンスは多くの企業で整備の途上にあり、「不備あり」の指摘を並べるだけでは、経営層が次に何をすべきかが見えにくくなります。現在地と目指す姿を段階で示す成熟度評価は、改善の優先順位を議論する材料として有効です。
| レベル | 状態 | 典型的な姿 |
|---|---|---|
| 1 初期 | 個別対応 | ガイドラインはあるが、利用実態を把握していない |
| 2 整備 | ルールの存在 | ポリシーと申請手続があり、主要な利用は台帳にある |
| 3 運用 | 継続的な管理 | 台帳の網羅性が検証され、リスク評価と教育が定期的に行われている |
| 4 監視 | 測定と改善 | 重要な AI の出力品質を監視し、結果が経営に報告されている |
| 5 最適化 | 戦略との統合 | AI のリスク選好が経営戦略と結びつき、外部基準に沿って継続改善している |
報告書では、成熟度の評価とあわせて、レベルを 1 段上げるために必要な施策を提言として示します。発見事項の書き方は 内部監査報告書の書き方 を参考にしてください。なお、成熟度の段階は本記事で示した一例であり、評価基準は自社の状況に合わせて定義してください。
よくある失敗と対策
失敗 1:技術検証に踏み込みすぎる
モデルの精度や偏りを監査部門が自ら検証しようとして、専門性の不足から結論を出せなくなるケースがあります。まずは「適切な人が、適切な方法で検証しているか」を評価し、技術的な深掘りが必要な場合は、外部専門家の活用を検討しましょう。
失敗 2:生成 AI だけを対象にする
生成 AI が注目される一方で、与信審査のスコアリングや需要予測、不正検知など、以前から使われている機械学習モデルが監査対象から漏れることがあります。棚卸しの段階で「AI」の定義を明確にし、従来型のモデルも含めて対象を決めましょう。
失敗 3:規制の最新状況を確認しない
AI の規制・指針は変化が速く、EU AI Act のように適用時期が改正で動くこともあります。監査の評価基準に古い情報を使うと、指摘そのものの信頼性が損なわれます。監査計画の段階で、法務部門の最新の整理を確認しておきます。
失敗 4:監査部門自身の AI 利用を棚に上げる
全社の AI 利用を監査する部門が、自らの AI 利用ルールを持っていないと、指摘の説得力が下がります。監査部門自身の利用については 内部監査の AI 活用の落とし穴 を参考に、先に足元を整えておきましょう。
よくある質問
Q1. AI 推進法には罰則がないのに、監査で取り上げる必要はありますか?
罰則の有無にかかわらず、AI の利用には情報漏えい、誤った出力による顧客への影響、差別的な判断などのリスクがあり、既存の法令(個人情報保護法など)も適用されます。AI ガバナンスの監査は、法令遵守に限らず、これらの事業リスクの管理状況を評価するものです。
Q2. ISO/IEC 42001 の認証を取っていれば、監査は不要ですか?
認証は AI マネジメントシステムが要求事項に沿って構築・運用されていることの有力な証拠になりますが、認証範囲外の部門や AI 利用はカバーされません。内部監査では認証範囲を確認し、範囲外の利用や、自社固有のリスクへの対応を補完的に評価するのが一般的です。
Q3. 監査部門に AI の専門家がいない場合、どう進めればよいですか?
本記事の手順 1・2 は、方針・体制・記録の評価であり、従来の監査スキルで実施できます。個別システムの技術的な評価が必要な場合は、社内の専門部門の協力を得るか、外部専門家との共同監査を検討してください。IIA の AI Auditing Framework も、監査項目の洗い出しに役立ちます。
Q4. どのくらいの頻度で監査すべきですか?
AI の利用拡大の速さを踏まえると、リスクベースで毎年の計画策定時に対象とするかを検討するのが望ましいでしょう。初回は全体的なガバナンス監査、以降は重要な個別システムのテーマ監査を組み合わせる方法が考えられます。年間計画への組み込み方は 年間内部監査計画書の書き方 を参照してください。
まとめ|「仕組みの監査」から始める
AI ガバナンスの監査は、AI の技術的な中身を検証することではなく、組織が AI を把握し、リスクを評価し、ルールに沿って管理しているかを評価することから始まります。出発点は AI 利用の棚卸し、次にポリシーと体制の評価、そして重要な個別システムのライフサイクル統制の評価です。結果を成熟度として示すと、経営層との対話が進みやすくなります。
生成 AI を監査業務そのものに活用する方法は 生成 AI で内部監査はどう変わる? で解説しています。規制の適用可否や監査上の評価は、最終的に自社の法務判断と監査人の判断に基づいて決定してください。
AI ガバナンス監査の計画づくりについて相談したい場合は、お問い合わせ からご連絡ください。
参考資料
- 人工知能関連技術の研究開発及び活用の推進に関する法律(令和 7 年法律第 53 号) https://laws.e-gov.go.jp/law/507AC0000000053
- 内閣府 人工知能戦略本部「人工知能関連技術の研究開発及び活用の適正性確保に関する指針」(2025 年 12 月 19 日) https://www8.cao.go.jp/cstp/ai/ai_guideline/ai_guideline.html
- 内閣府「人工知能基本計画」(2025 年 12 月 23 日閣議決定、2026 年 7 月 14 日改定) https://www8.cao.go.jp/cstp/ai/ai_plan/ai_plan.html
- 総務省・経済産業省「AI 事業者ガイドライン(第 1.2 版)」(2026 年 3 月 31 日) https://www.meti.go.jp/shingikai/mono_info_service/ai_shakai_jisso/20260331_report.html
- European Commission「AI Omnibus enters into force」 https://digital-strategy.ec.europa.eu/en/news/ai-omnibus-enters-force
- NIST「AI Risk Management Framework(AI RMF 1.0)」「NIST AI 600-1 Generative AI Profile」 https://www.nist.gov/itl/ai-risk-management-framework
- ISO/IEC 42001:2023 Information technology — Artificial intelligence — Management system
- IIA「Artificial Intelligence Auditing Framework」(2024 年更新版) https://www.theiia.org/en/content/tools/professional/2023/the-iias-updated-ai-auditing-framework/