ある製造業の会社で、取引先の与信管理に関する社内規程違反が見つかったとします。営業部門は「与信のチェックは審査部がやるものだと思っていた」と言い、審査部は「規程は作って周知した。日々の運用は営業の責任だ」と言います。内部監査室は、毎年同じ項目を点検してきたものの、なぜ問題を事前に拾えなかったのかを問われます。誰もが何かをしていたのに、リスクの持ち主が誰なのかがはっきりしない。これは架空のモデルケースですが、多くの組織で似た構図が見られます。
こうした「責任の空白」を防ぐための考え方として、広く使われているのが 3 ラインモデルです。内部監査人協会(IIA)が 2020 年 7 月に公表したこのモデルは、それ以前の「3 つのディフェンスライン」を改訂したもので、日本でも 2023 年の J-SOX(内部統制報告制度)の基準改訂で体制整備の例として紹介されました。
この記事では、3 ラインモデルがなぜ生まれ、旧モデルから何が変わったのかを整理したうえで、日本企業の組織に当てはめる方法と、役割分担表(RACI)の記入例を示します。
この記事の要点
- 3 ラインモデルは、統治機関・経営陣(第 1 ライン・第 2 ラインの役割)・内部監査(第 3 ライン)の役割と関係を示す IIA の枠組みで、2020 年 7 月に公表されました
- 旧モデルの「防衛」から、価値の創造と保全の両方へ焦点が移り、ラインは組織図ではなく「役割」として捉え直されました
- 2023 年改訂の J-SOX 基準・実施基準では、内部統制・ガバナンス・全組織的なリスク管理の体制の例として 3 線モデルが示されています
- 日本企業では、リスクごとに「誰が持ち主か」を RACI で明文化し、内部監査の独立性を報告経路で担保することが運用の要です
3 ラインモデルとは|「防衛線」から「ライン」へ
旧モデル「3 つのディフェンスライン」の成り立ち
3 ラインモデルの前身は、「3 つのディフェンスライン(Three Lines of Defense)」と呼ばれる考え方です。IIA は 2013 年 1 月にポジション・ペーパー「The Three Lines of Defense in Effective Risk Management and Control」を公表し、この考え方は金融機関を中心に世界へ広がりました。
旧モデルの構図はシンプルでした。第 1 の防衛線は、日々の業務でリスクを管理する現業部門です。第 2 の防衛線は、リスク管理部門やコンプライアンス部門など、第 1 の防衛線を監視・支援する機能です。第 3 の防衛線は、両者から独立して保証を与える内部監査です。リスクが「城壁」を 3 回突破しなければ組織に損害を与えられない、というイメージは分かりやすく、責任分担の説明に便利でした。
日本でも、金融庁が 2018 年 10 月に公表した「コンプライアンス・リスク管理に関する検査・監督の考え方と進め方(コンプライアンス・リスク管理基本方針)」で、3 つの防衛線の考え方が取り上げられ、金融機関の態勢整備の議論で広く参照されました。
2020 年の改訂で何が変わったのか
一方で、旧モデルにはいくつかの批判がありました。「防衛」という言葉がリスクを避けることばかりを強調し、組織が目標を達成し価値を生み出す側面を見えにくくしていたこと。3 つの線を組織図のように固定的に捉え、部門間の壁を生んだこと。そして、取締役会など統治機関の役割がはっきり描かれていなかったことです。
こうした指摘を受け、IIA は 2020 年 7 月に「The IIA's Three Lines Model: An update of the Three Lines of Defense」を公表しました。主な変更点を表にまとめます。
| 観点 | 3 つのディフェンスライン(2013 年) | 3 ラインモデル(2020 年) |
|---|---|---|
| 焦点 | リスクからの防御 | 価値の創造と保全の両立 |
| 線の捉え方 | 部門・組織の区分 | 担う「役割」。1 つの部門が複数の役割を持つこともある |
| 統治機関 | 明確な位置づけがない | 最上位に置き、説明責任と監督の役割を明示 |
| 第 1・第 2 の関係 | 監視する側とされる側に分かれがち | どちらも経営陣の役割として一体的に捉え、協働を重視 |
| 内部監査 | 第 3 の防衛線として保証を提供 | 独立・客観的なアシュアランスと助言を提供し、統治機関に説明責任を負う |
| 原則 | 明示的な原則はない | 6 つの原則を提示 |
最大の「なるほど」は、ラインが部署ではなく役割になった点です。たとえば品質保証部門が、製品検査という第 1 ラインの役割と、全社の品質基準を設計し監視する第 2 ラインの役割を同時に担うことは自然に起こります。新モデルは、それを無理に 1 本の線に押し込まず、役割ごとに整理することを認めています。
6 つの原則と主要な役割
6 つの原則
3 ラインモデルは、次の 6 つの原則で組み立てられています。原則の名称は IIA の公表文書に基づき、内容は要旨です。
| 原則 | 名称 | 要旨 |
|---|---|---|
| 原則 1 | ガバナンス | 組織のガバナンスには、説明責任、行動(リスク管理を含む)、アシュアランスと助言を可能にする適切な構造とプロセスが必要 |
| 原則 2 | 統治機関の役割 | 統治機関はステークホルダーに対する説明責任を負い、構造・プロセスを整え、権限を委譲し、独立した内部監査機能を設置・監督する |
| 原則 3 | 経営陣と第 1・第 2 ラインの役割 | 経営陣は組織目標の達成に責任を負い、その役割は第 1 ライン(製品・サービスの提供とリスク管理)と第 2 ライン(リスクに関する専門性・支援・モニタリング・異議の提示)から成る |
| 原則 4 | 第 3 ラインの役割 | 内部監査は、ガバナンスとリスク管理の妥当性・有効性について、独立・客観的なアシュアランスと助言を提供する |
| 原則 5 | 第 3 ラインの独立性 | 内部監査の独立性は、客観性・権威・信頼性に不可欠であり、経営の責任から独立していることで確保される |
| 原則 6 | 価値の創造と保全 | すべての役割が相互に、またステークホルダーの優先的な利益と整合して機能することで、価値の創造と保全に貢献する |
4 つの登場人物と関係
モデルには、統治機関、経営陣(第 1・第 2 ラインの役割)、内部監査(第 3 ライン)、そして外部のアシュアランス提供者が登場します。関係は矢印で表され、統治機関から経営陣へは権限の委譲・指示・資源・監督、経営陣と内部監査から統治機関へは説明責任と報告、そして経営陣と内部監査の間には整合・コミュニケーション・調整・協働の関係が示されています。
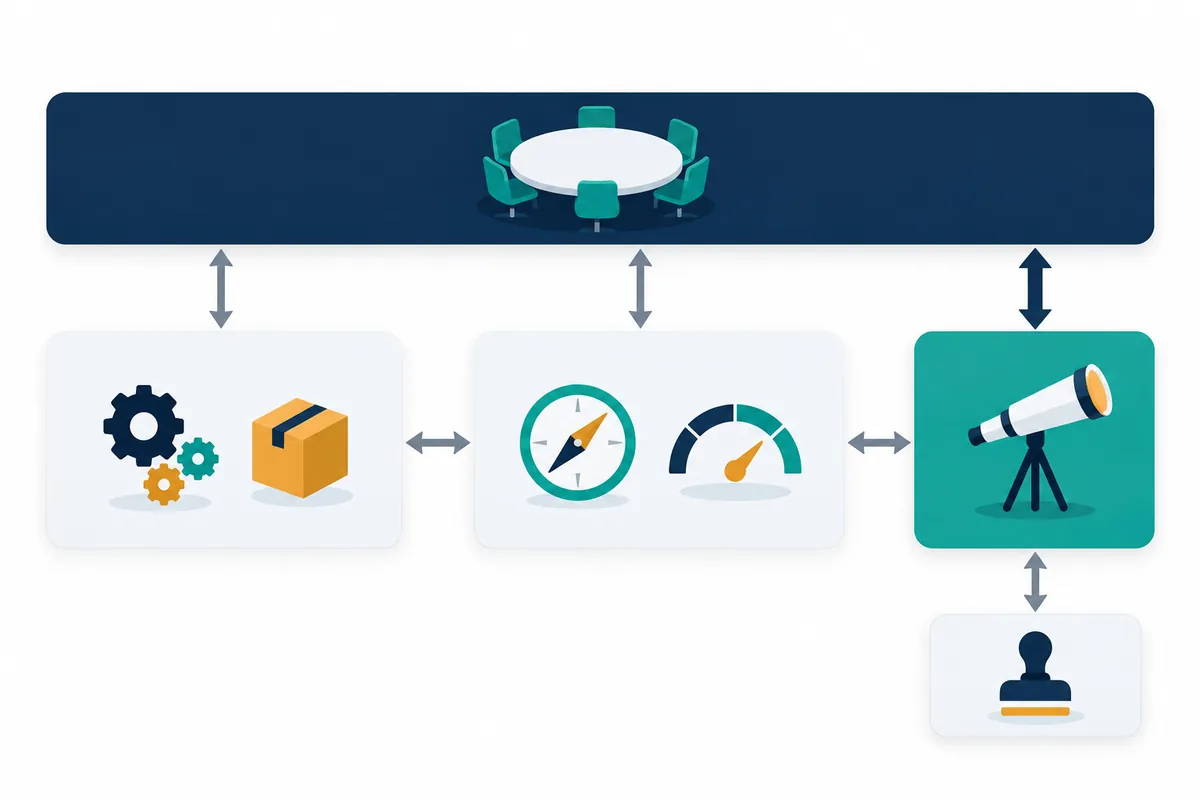
図で注目したいのは、第 2 ラインが経営陣の枠の中にあることです。リスク管理部門やコンプライアンス部門は独立性が高く見えるため、内部監査と同じ「監視する側」と考えられがちですが、モデル上は業務執行を担う経営陣の一部です。だからこそ、経営陣から独立した第 3 ラインによる保証が別に必要になります。
日本企業に当てはめる
日本の機関・部門への対応づけ
3 ラインモデルは国際的な枠組みのため、日本の会社の機関設計にそのまま当てはまるわけではありません。代表的な対応づけの例を示しますが、実際の整理は各社の機関設計と組織の実態に応じて判断が必要です。
| モデル上の役割 | 日本企業での主な担い手の例 | 補足 |
|---|---|---|
| 統治機関 | 取締役会(社外取締役を含む)、監査役会・監査等委員会・監査委員会 | 監査役等は業務執行から独立して取締役の職務執行を監査する立場にあり、統治・監督の側に位置づけて整理されることが多い |
| 第 1 ライン | 営業、製造、購買、開発などの事業部門、子会社 | リスクの持ち主(リスクオーナー)として、日常の統制を実施 |
| 第 2 ライン | リスク管理、コンプライアンス、法務、情報セキュリティ、品質保証、経理の決算統括など | 方針・基準の策定、モニタリング、第 1 ラインへの支援と異議の提示 |
| 第 3 ライン | 内部監査部門 | 取締役会・監査役等への直接報告経路を持つことが望ましい |
| 外部のアシュアランス提供者 | 会計監査人、ISO などの認証機関、規制当局の検査 | 統治機関と内部監査の双方にとって追加の保証となる |
監査役等と内部監査・会計監査人との関係は、日本独自の「三様監査」の枠組みで整理されてきました。3 ラインモデルと三様監査を重ねて理解すると、日本企業の監査・監督体制の全体像がつかみやすくなります。詳しくは 三様監査とは を参照してください。
J-SOX 改訂とコーポレートガバナンス・コード
日本の制度にも 3 ラインモデルは取り込まれつつあります。金融庁の企業会計審議会が 2023 年 4 月に公表した「財務報告に係る内部統制の評価及び監査の基準」「同 実施基準」の改訂では、「内部統制の基本的枠組み」に内部統制とガバナンス及び全組織的なリスク管理に関する記載が新設され、体制整備の考え方の例として 3 線モデルが示されました。あくまで例示であり、各社が自社の状況に応じて適切な体制を整備することが求められています。改訂は 2024 年 4 月 1 日以後開始する事業年度から適用されています。改訂の全体像は J-SOX 改訂のポイント で解説しています。
また、2021 年 6 月のコーポレートガバナンス・コード改訂では、補充原則 4-13③ に、内部監査部門が取締役会・監査役会に直接報告を行う仕組みの構築などにより、内部監査部門と取締役・監査役との連携を確保すべきことが盛り込まれました(2026 年 7 月の改訂で補充原則は廃止され、この記載は原則 4-14 の解釈指針に移っています)。これは原則 5 の「第 3 ラインの独立性」を、日本の機関設計に即して具体化したものと読むことができます。
日本企業に多い「1.5 ライン」とは
日本の実務では「1.5 線(1.5 ライン)」という言葉が使われることがあります。事業部門の中に置かれた管理部署、たとえば営業本部の業務管理課や工場の品質管理課が、現場に近い立場で自部門の統制をチェックする役割を指す俗称です。IIA のモデルに正式な用語としてあるわけではありませんが、第 1 ラインの自己点検を強化する仕組みとして有効な場合があります。
ただし 1.5 ラインは、事業部門長の指揮下にあるため、第 2 ラインほどの独立性はありません。1.5 ラインが点検しているから第 2 ラインや内部監査は見なくてよい、とは言えない点に注意が必要です。
第 1・第 2 ラインの役割分担を設計する
リスクごとに「持ち主」を決める
3 ラインモデルを運用するうえで最も重要なのは、リスクごとに誰が持ち主なのかを明文化することです。冒頭のモデルケースで起きた「責任の空白」は、与信リスクの持ち主が営業なのか審査部なのかが曖昧だったことに原因があります。モデルの考え方に従えば、リスクを取って事業を行う第 1 ラインがリスクの持ち主であり、第 2 ラインは方針を示し、監視し、必要なら異議を唱える役割です。
これを明文化する道具として便利なのが RACI(レイシー)です。RACI は、各業務について実行責任者(Responsible)、説明責任者(Accountable)、相談先(Consulted)、報告先(Informed)を割り当てる役割分担表です。
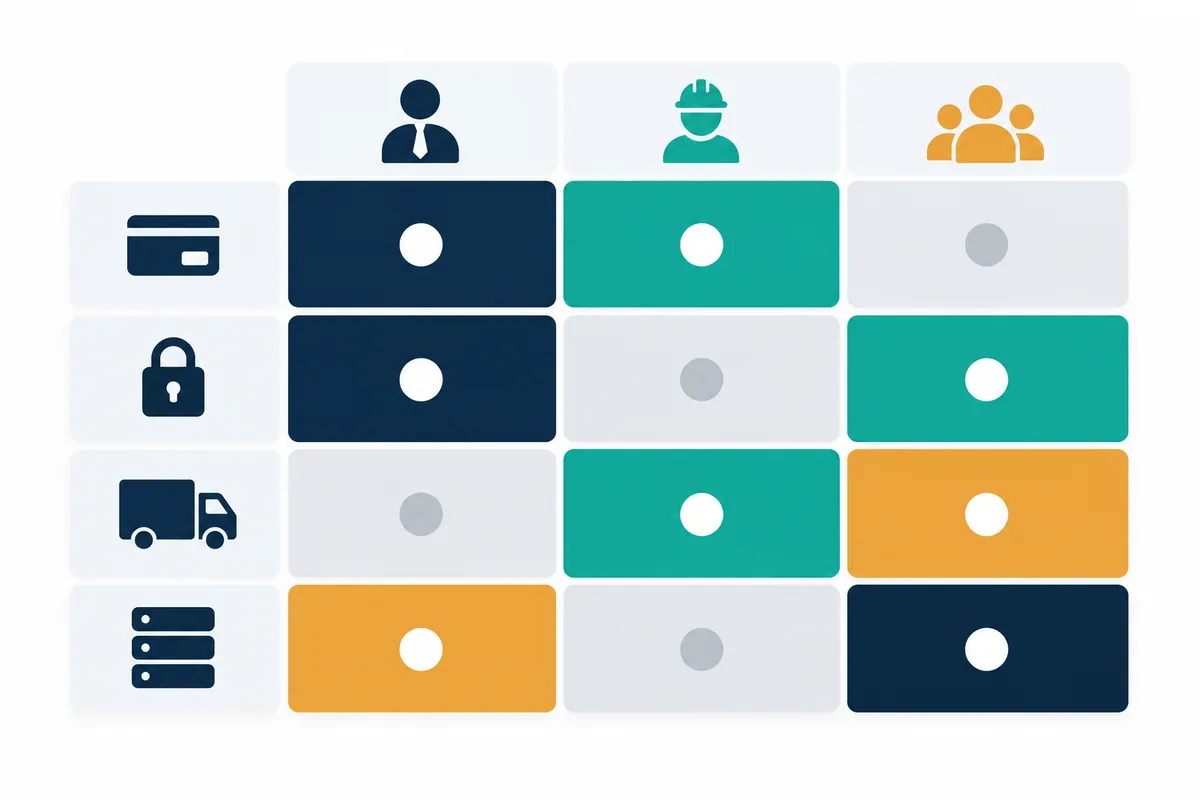
役割分担表(RACI)の記入例
以下は、中堅の製造業を想定した架空のモデルケースです。R=実行責任、A=説明責任、C=相談、I=報告を受ける、を表します。
| リスク | 事業部門(第 1) | 審査・リスク管理部(第 2) | 情報システム部(第 1/第 2) | 内部監査室(第 3) | 取締役会・監査役等 |
|---|---|---|---|---|---|
| 取引先の信用不安による債権回収不能 | A・R(与信申請、限度額遵守) | C(与信基準の策定、限度額の審査) | ― | I(監査計画に応じて評価) | I(重要な与信の報告) |
| 情報漏えい | R(部門内の情報取扱い) | C(情報セキュリティ方針・教育) | A・R(アクセス管理、ログ監視) | I | I(重大事故の報告) |
| 品質データの改ざん | A・R(検査と記録) | C(品質基準・モニタリング) | R(データ変更履歴の保全) | I(テーマ監査で評価) | I |
| 法令違反(下請取引) | A・R(発注・支払) | C(法務・コンプライアンス研修、点検) | ― | I | I |
表の作り方にはいくつかのコツがあります。説明責任者(A)は 1 つのリスクにつき 1 人に絞ります。A が 2 人いると、問題が起きたときに押し付け合いになるからです。また内部監査室は原則として R や A を持ちません。持ってしまうと、自分が実行した統制を自分で評価することになり、独立性が損なわれるためです。
第 2 ラインに求められる「異議を唱える力」
第 2 ラインの役割として 3 ラインモデルが挙げる要素の中で、日本企業が特に弱いと言われがちなのが「異議の提示(challenge)」です。第 2 ラインが規程を作って配布するだけで、第 1 ラインのリスク判断に意見を言わなければ、モデルは形だけになります。
第 2 ラインの実効性を高めるには、重要な意思決定(大型案件の与信、新規事業の立ち上げ、システムの大規模変更など)に第 2 ラインの意見表明を組み込むことが有効です。第 2 ラインが反対意見を述べた記録を残し、それでも第 1 ラインが実行する場合は上位者が判断する仕組みにすると、責任の所在が明確になります。
第 3 ラインの独立性と他のラインとの連携
独立性は「距離」ではなく「報告経路」で担保する
原則 5 は第 3 ラインの独立性を求めていますが、独立とは孤立することではありません。モデルは、内部監査と経営陣の間の整合・協働も重視しています。内部監査が第 1・第 2 ラインと日常的に情報交換をしても、評価の結論を経営陣に左右されず、統治機関に直接報告できれば独立性は保たれます。
具体的には、内部監査部門長が取締役会や監査役等に定期的に直接報告すること、内部監査規程を取締役会が承認すること、内部監査部門長の任免に取締役会や監査役等が関与することなどが考えられます。IIA の「グローバル内部監査基準」も、取締役会による内部監査の統治について具体的な要求事項を設けています。詳細は グローバル内部監査基準の改訂ポイント を参照してください。
第 2 ラインの結果をどこまで利用するか
内部監査の資源は限られています。第 2 ラインのモニタリング結果を活用できれば、内部監査は重複を避け、より高いリスクに集中できます。ただし利用するには、第 2 ラインの手続や記録の品質を確かめる必要があります。利用の判断の目安を整理します。
| 確認の観点 | 利用しやすい状態 | 利用に慎重になるべき状態 |
|---|---|---|
| 独立性 | 第 2 ラインが事業部門長の指揮下にない | 1.5 ラインなど、点検対象の部門長に報告している |
| 手続 | 点検項目、サンプル数、判断基準が文書化されている | 担当者の経験に依存し、記録が残っていない |
| 能力 | 専門知識を持つ要員が点検している | 兼務者が短時間で点検している |
| 結果の扱い | 不備が経営に報告され、是正が追跡されている | 不備が現場で処理され、記録に残らない |
こうした検討をもとに、どのリスクを誰がどの程度保証しているかを一覧にしたものを「アシュアランス・マップ」と呼びます。アシュアランス・マップを年度計画の前に作っておくと、保証が集中している領域と手薄な領域が見え、リスクベース内部監査 の対象選定に役立ちます。
助言業務と独立性の両立
内部監査が新しい仕組みづくりに助言することは、モデル上も認められた役割です。ただし、助言が設計そのものの代行になると、後でその仕組みを客観的に監査できなくなります。助言にあたっては、最終的な判断と実行は経営陣が担うことを文書で確認し、助言に関与した担当者は、その領域の監査から一定期間外すといった手当てが考えられます。
よくある失敗と対策
3 つのラインを組織図に書いただけで終わる
「第 1 ライン=事業部門、第 2 ライン=管理部門、第 3 ライン=内部監査室」と組織図に色を塗っただけでは、責任の空白は解消されません。モデルは役割の整理であり、リスクごとに誰が何をするかまで落とし込んで初めて機能します。主要リスクの一覧に RACI を付けることから始めるのが現実的です。
第 2 ラインが「第 1 ラインの代わり」になる
コンプライアンス部門が全件チェックを引き受けると、事業部門はリスク管理を自分の仕事と考えなくなります。第 2 ラインの負担は増え続け、しかも現場に近い第 1 ラインで防げたはずの問題を見逃しやすくなります。第 2 ラインは点検の実行者ではなく、基準を示し、第 1 ラインの自己点検が機能しているかを監視する立場に立ち返ることが大切です。
内部監査が第 2 ラインの業務を肩代わりする
人手不足の会社では、内部監査部門がリスク管理委員会の事務局や J-SOX の文書化を担うことがあります。やむを得ない場合もありますが、自ら作った仕組みを自ら評価することになり、独立性と客観性が損なわれます。兼務する場合は、取締役会や監査役等にその事実と影響を報告し、該当領域の評価は外部の専門家に委ねるなどの補完策を講じます。
統治機関が「報告を聞くだけ」になる
モデルの最上位にある統治機関が、内部監査の報告を受け取るだけで質問も指示もしなければ、モデルの説明責任の連鎖は途切れます。取締役会や監査役等が内部監査計画を承認し、重要な発見事項の是正状況を追跡し、内部監査部門の資源が足りているかを確認することが、モデルを機能させる条件です。
よくある質問
Q. 3 ラインモデルは J-SOX 対応として導入が義務づけられていますか?
義務ではありません。2023 年改訂の J-SOX 基準・実施基準では、3 線モデルは体制整備の考え方の「例」として示されており、各社が自社の状況を踏まえて適切な体制を整備することが求められています。モデルを参考にしつつ、自社の規模や機関設計に合った役割分担を設計してください。
Q. 小規模な会社で第 2 ラインを専任で置けない場合はどうすればよいですか?
モデルは役割の整理なので、専任部署がなくても、誰がどの役割を担うかを決めれば運用できます。たとえば経理部長が決算の第 2 ラインの役割を、総務部長がコンプライアンスの第 2 ラインの役割を兼ねる形です。その際、兼務者が自分の担当業務を自分で監視する状態にならないよう、内部監査による評価や外部専門家の活用で補うことが考えられます。
Q. 内部監査部門が第 2 ラインを監査するのは矛盾しませんか?
矛盾しません。第 2 ラインも経営陣の役割の一部であり、そのモニタリングが有効かどうかは、内部監査が評価する対象です。第 2 ラインの監査は、第 1 ラインを個別に監査するよりも少ない資源で広い範囲の保証を得られる場合があり、効率的な監査手法の 1 つです。
Q. 3 ラインモデルとグローバル内部監査基準はどういう関係ですか?
3 ラインモデルは組織全体の役割分担を示す枠組みで、内部監査人が従うべき要求事項を定めた基準ではありません。一方、2025 年 1 月に適用が始まったグローバル内部監査基準は、内部監査部門が満たすべき要求事項を定めたもので、取締役会による内部監査の統治や、他のアシュアランス提供者との連携についても詳しく規定しています。モデルで全体像をつかみ、基準で第 3 ラインの具体的な要求を確認する、という使い分けが分かりやすいでしょう。最新の公表物は IIA と日本内部監査協会のサイトで確認してください。
まとめ
3 ラインモデルは、統治機関・経営陣・内部監査の役割と関係を整理し、組織が価値を生み出しながらリスクを管理するための枠組みです。旧モデルの「防衛線」から、部署ではなく役割、防御だけでなく価値の創造へと視点が移りました。日本でも J-SOX の基準改訂や CG コードを通じて、実務の共通言語になりつつあります。
最初の一歩として、自社の主要リスクを 10 個ほど挙げ、この記事の RACI の表に当てはめてみてください。説明責任者が空欄のリスクや、2 人いるリスクが見つかれば、それが改善の出発点です。あわせて 内部監査とは、三様監査とは、全社的な内部統制の評価方法 を読むと、ガバナンス全体の中での位置づけが理解しやすくなります。
3 ラインモデルに基づく体制設計や内部監査規程の見直しのご相談は お問い合わせ からお寄せください。
参考資料
- The Institute of Internal Auditors(IIA)「The IIA's Three Lines Model: An update of the Three Lines of Defense」(2020 年 7 月): https://www.theiia.org/
- The Institute of Internal Auditors(IIA)「The Three Lines of Defense in Effective Risk Management and Control」(ポジション・ペーパー、2013 年 1 月)
- 内部監査人協会(IIA)「グローバル内部監査基準」(2025 年 1 月 9 日適用)、日本内部監査協会「同 日本語版」: https://www.iiajapan.com/
- 金融庁 企業会計審議会「財務報告に係る内部統制の評価及び監査の基準並びに財務報告に係る内部統制の評価及び監査に関する実施基準の改訂について(意見書)」(2023 年 4 月): https://www.fsa.go.jp/
- 金融庁「コンプライアンス・リスク管理に関する検査・監督の考え方と進め方(コンプライアンス・リスク管理基本方針)」(2018 年 10 月): https://www.fsa.go.jp/
- 株式会社東京証券取引所「コーポレートガバナンス・コード」(2026 年 7 月 21 日改訂、原則 4-14 解釈指針。旧補充原則 4-13③): https://www.jpx.co.jp/
- 金融庁「コーポレートガバナンス・コード(2026 年改訂版)の確定について」(2026 年 7 月 21 日) https://www.fsa.go.jp/news/r7/singi/20260721.html