
2月の取締役会の2週間前。内部監査部門長のデスクには、10年前に制定された「内部監査規程」のコピーと、付箋だらけの分厚い基準書が並んでいます。監査等委員会の委員長から届いたメールは短いものでした。「新しい国際基準に照らして、当社の内部監査はどこが足りないのか。次回の委員会で説明してほしい」。
部門長はまず、規程の第1条を読み直します。「内部監査は、社長の命を受けて……」。この一文だけで、新しい基準が求める「取締役会に対する直接の説明責任」との距離がはっきり見えてしまいました。規程を書き換えるだけでは済みません。取締役会に何を承認してもらうのか、監査の戦略をどう描くのか、品質をどう測るのか。基準は内部監査部門だけでなく、それを監督する側にも問いを投げかけています。
これは架空のモデルケースですが、2025年以降、多くの内部監査部門で似た場面が繰り返されています。本記事では、内部監査人協会(IIA)の「グローバル内部監査基準」がなぜ作られ、何が変わり、日本企業は何から手を付ければよいのかを、ギャップ分析と規程見直しの記入例とともに整理します。
この記事の要点
- グローバル内部監査基準(GIAS)は IIA が2024年1月9日に公表し、2025年1月9日に発効しました。日本語版も IIA から公表されています
- 構成は5つのドメイン、15の原則、52の基準。旧基準の「倫理綱要」「使命」「コア原則」なども1つの文書に統合されました
- 大きな変化は、取締役会・最高経営者の「必須条件」、内部監査の戦略、パフォーマンス測定、発見事項の評価と結論の明示です
- 2026年以降はサイバーセキュリティ、第三者、組織体の行動などの「トピック別要求事項」も順次発効します
- 自社対応は「ギャップ分析 → 基本規程の見直し → 手法・様式の改訂 → 品質評価」の順で進めると手戻りが少なくなります
グローバル内部監査基準とは|なぜ国際基準は作り直されたのか
グローバル内部監査基準(Global Internal Audit Standards、以下 GIAS)は、IIA が定める内部監査の専門職的実施の国際基準です。IIA は2024年1月9日に英語版を公表し、発効日は2025年1月9日とされました。日本語版も IIA から公表され、日本内部監査協会(IIA-Japan)が公表を案内しています。
旧 IPPF の「分かりにくさ」が出発点
2017年版までの国際基準は、「専門職的実施の国際フレームワーク(IPPF)」の中に、内部監査の使命、コア原則、内部監査の定義、倫理綱要、基準(属性基準・実施基準)、実施ガイダンスといった要素が並ぶ構造でした。どれが必須で、どれが推奨なのかを読み分けるのが難しく、基準本文と倫理綱要を行き来しながら解釈する必要がありました。
GIAS はこれらを1つの文書に統合し、必須の要求事項には must(「しなければならない」)、望ましい実務には should や may(「すべきである」「してもよい」)という語を使い分けています。各基準は「要求事項」「実施に当たって考慮すべき事項」「適合していることの証拠の例」の3部で構成され、最後の「証拠の例」は品質評価に備えるための手がかりとして置かれています。
「目的」を先に置いた理由
GIAS の冒頭にあるドメインⅠ「内部監査の目的」は、原則も基準も持たない短いパーパス・ステートメントです。内部監査は、取締役会及び経営管理者に独立でリスク・ベースかつ客観的なアシュアランス、助言、インサイト、フォーサイトを提供することで、組織体が価値を創造、保全、維持する能力を高める、と述べています。
ここでの発見は、「保証(アシュアランス)」に加えて「インサイト」と「フォーサイト」が並べられている点です。過去の取引が規程どおりだったかを確かめるだけでなく、将来のリスクに対する見通しを経営に届けることまでが、内部監査の目的として明文化されました。以降の52の基準は、すべてこの目的を達成するための手段として読むと、構成の意図がつかみやすくなります。
誰に適用されるのか
GIAS は、内部監査人を直接雇用しているか、外部のサービス・プロバイダと契約しているかを問わず、内部監査業務を提供するあらゆる個人と部門に適用されます。内部監査部門長(Chief Audit Executive)は部門が全原則・全基準に適合することに責任を負い、個々の内部監査人は自分の職責に関連する原則と基準に適合する責任を負います。アウトソース先の監査法人やコンサルティング会社も、内部監査として業務を提供する以上は対象になる点に注意が必要です。
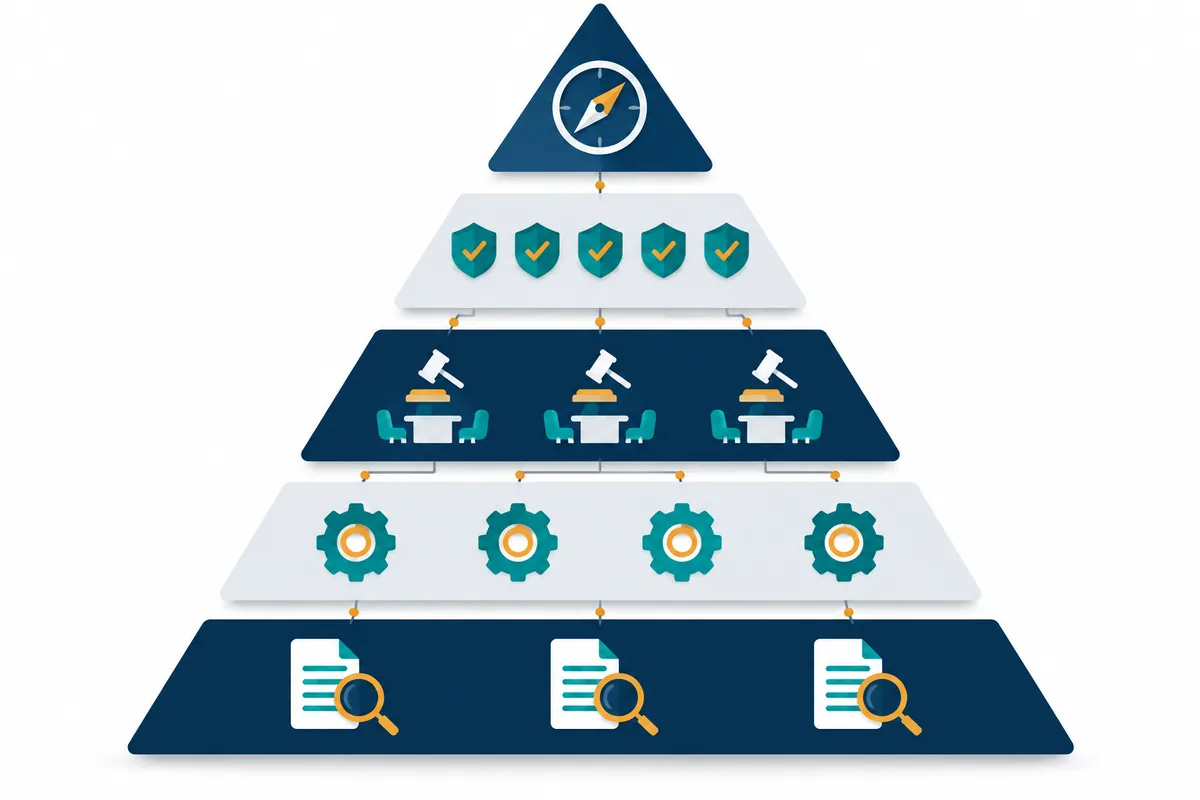
5つのドメインと15の原則|全体像をつかむ
GIAS の構成を一覧にすると次のとおりです。原則と基準の名称は日本語版の表記に合わせています。
| ドメイン | 原則 | 主な基準(抜粋) |
|---|---|---|
| Ⅰ 内部監査の目的 | (原則なし) | パーパス・ステートメント |
| Ⅱ 倫理と専門職としての気質 | 1 誠実性の発揮/2 客観性の維持/3 専門的能力の発揮/4 専門職としての正当な注意の発揮/5 秘密の保持 | 1.1 正直さと専門職としての勇気、4.3 専門職としての懐疑心、5.2 情報の保護 |
| Ⅲ 内部監査部門に対するガバナンス | 6 取締役会による承認/7 独立した位置付け/8 取締役会による監督 | 6.1 内部監査への負託事項、6.2 内部監査基本規程、7.1 組織上の独立性、8.3 品質、8.4 品質の外部評価 |
| Ⅳ 内部監査部門の管理 | 9 戦略的な計画策定/10 監査資源の管理/11 効果的なコミュニケーション/12 品質の向上 | 9.2 内部監査の戦略、9.4 内部監査の計画、10.3 テクノロジーに係る資源、11.5 リスクの受容についてのコミュニケーション、12.2 パフォーマンスの測定 |
| Ⅴ 内部監査業務の実施 | 13 個々の内部監査業務の計画の効果的な策定/14 個々の内部監査業務の実施/15 個々の内部監査業務の結果のコミュニケーション及び改善措置の計画のモニタリング | 13.2 リスク評価、14.3 発見事項の評価、14.5 個々の内部監査業務の結論、15.2 実施の確認 |
読む順番のコツ
52の基準を頭から読むと、途中で全体像を見失いがちです。実務では、まずドメインⅢ(ガバナンス)を読んで「取締役会と何を合意すべきか」を把握し、次にドメインⅣ(管理)で部門運営の仕組みを、最後にドメインⅤ(実施)で個々の監査の手順を確認する順番がおすすめです。ドメインⅡ(倫理)はすべての層に横断的に効いてくるため、最初に通読しておくと他のドメインを読む際の土台になります。
旧基準の番号との対応
旧基準の「1000番台(属性基準)」「2000番台(実施基準)」に慣れた人ほど、新しい番号体系に戸惑います。日本内部監査協会のサイトには、2017年版の国際基準と GIAS の新旧対照表が案内されています。社内の規程や監査マニュアルが旧基準の番号を引用している場合は、この対照表を使って引用箇所を洗い出すと効率的です。
何が変わったのか|実務に効く6つの改訂ポイント
GIAS には多くの変更がありますが、日本企業の内部監査部門の運営に影響が大きいものを6つに絞ると次のようになります。
| 改訂ポイント | 関連基準 | 実務への影響 |
|---|---|---|
| 取締役会・最高経営者の「必須条件」 | ドメインⅢ各基準 | 取締役会(監査委員会等を含む)と最高経営者が内部監査を支えるために行うべき事項が明記された |
| 内部監査の戦略 | 9.2 | 年間計画とは別に、ビジョン・戦略目標・それを支える取り組みを含む戦略を策定し、取締役会・最高経営者と定期的に見直す |
| パフォーマンスの測定 | 8.3、12.2 | 品質を「基準への適合」と「パフォーマンス目標の達成」の両面で測り、取締役会が目標を承認する |
| 専門職としての勇気と懐疑心 | 1.1、4.3 | 不都合な事実でも伝える姿勢と、証拠を批判的に評価する姿勢が要求事項として明文化された |
| 発見事項の評価と結論 | 14.3、14.5 | 発見事項の重大性を判断し、個々の業務ごとに総合的な重大性を要約した結論を示す |
| 不適合と代替措置の開示 | 4.1、12.1 | 要求事項に適合できない場合、状況・代替措置・影響・根拠を文書化して伝える |
取締役会に「必須条件」が書かれた意味
最も象徴的な変化は、ドメインⅢの各基準に「必須条件」として、取締役会と最高経営者が行うべき事項が記載されたことです。たとえば基準8.4(品質の外部評価)では、取締役会が外部評価の計画をレビュー・承認し、評価結果を評価者から直接受け取ることなどが挙げられています。
IIA の基準は内部監査人のための基準であり、取締役会を直接拘束するものではありません。それでもあえて書き込んだのは、内部監査の有効性が部門の努力だけでは決まらないという現実があるからです。GIAS は、取締役会や最高経営者が必須条件に記載された支援を提供しない場合、内部監査部門長がその影響を伝えることを求めています。つまり「支援がないこと」自体を、報告すべき事項に位置付けたわけです。
なお GIAS の「取締役会(board)」は、ガバナンスを担う最上位の機関を指し、監査委員会なども含む概念として定義されています。日本の会社では、機関設計に応じて取締役会、監査等委員会、監査委員会、あるいは監査役会との関係をどう読み替えるかを、最初に整理しておく必要があります。三様監査の役割分担は三様監査とは?監査役・会計監査人・内部監査の役割分担と連携で詳しく解説しています。
「戦略」と「計画」を分けた理由
基準9.2は、内部監査部門長に内部監査の戦略を策定することを求めています。年間監査計画(9.4)が「今年どこを監査するか」を決めるのに対し、戦略は「数年後に内部監査部門がどうあるべきか」を描くものです。人材育成、データ分析やテクノロジーの活用、アウトソーシングの方針などは、単年度の計画だけでは扱いきれません。戦略を別に置くことで、年間計画の優先順位付けにも一貫した根拠が生まれます。年間計画の書き方は年間内部監査計画書の書き方、リスク評価の手順はリスクベース内部監査の始め方を参照してください。
「発見事項の評価」が求めるもの
基準14.3は、発生可能性と影響を考慮して各発見事項の重大性を判断し、可能であれば根本原因を識別することを求めています。14.5は、発見事項を総合した重大性についての専門職としての判断を要約した「個々の内部監査業務の結論」を作成することを求めています。発見事項を並べるだけの報告書では、経営は「結局この領域は大丈夫なのか」を判断できません。重大性の評定基準をあらかじめ定め、業務単位で総合的な結論を書く運用が必要になります。発見事項の書き方は内部監査報告書の書き方で5要素に分けて解説しています。
トピック別要求事項|2026年から始まる「テーマごとの最低ライン」
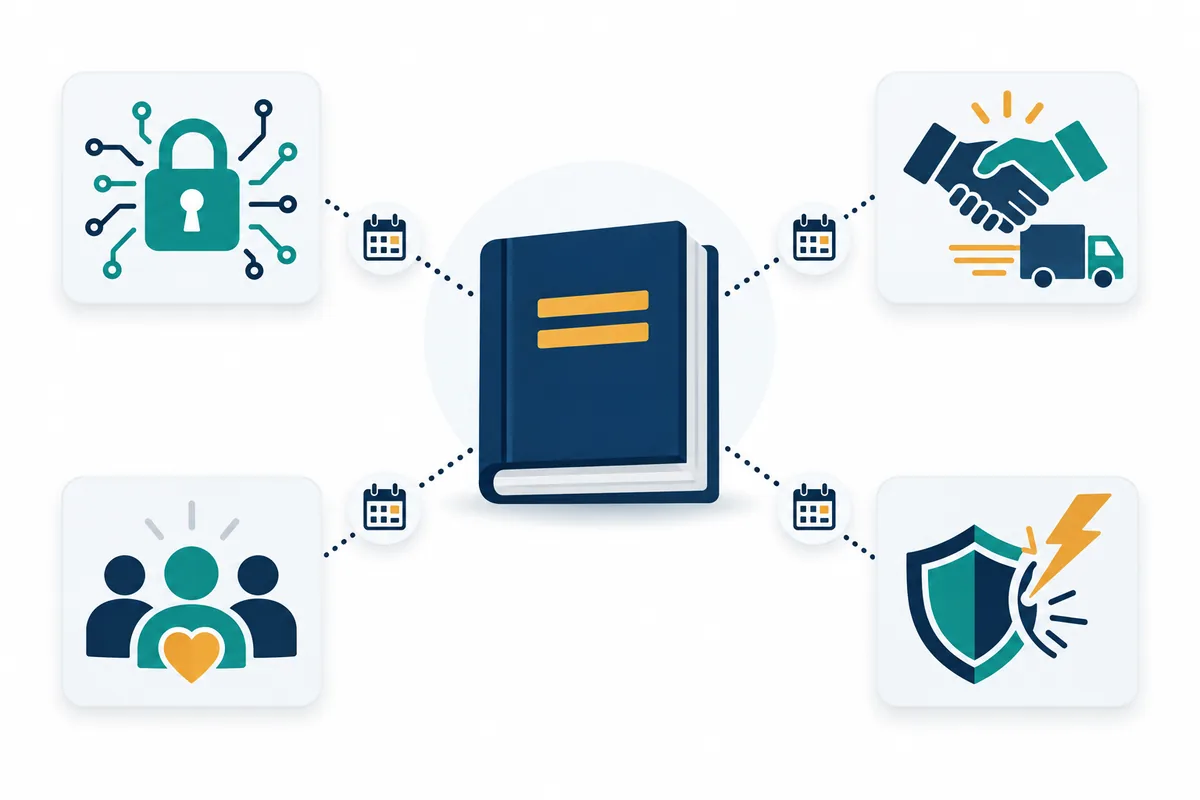
GIAS を補完するものとして、IIA は「トピック別要求事項(Topical Requirements)」を順次公表しています。特定のリスク領域について、内部監査が最低限評価すべき事項を定めたものです。IIA の公式サイトで確認できる主なものは次のとおりです(2026年9月時点。最新の状況は IIA の公式サイトで確認してください)。
| トピック | 発効日 | 位置付け |
|---|---|---|
| サイバーセキュリティ | 2026年2月5日 | 発効済み |
| 第三者(サードパーティ) | 2026年9月15日 | 発効済み |
| 組織体の行動(Organizational Behavior) | 2026年12月15日 | 公表済み・発効前 |
| 組織のレジリエンス(Organizational Resilience) | 2027年予定 | 公表済み・発効前 |
どんなときに適用されるのか
IIA によれば、トピック別要求事項はアシュアランス業務に適用され、そのトピックが内部監査の計画に含まれている場合、個々の業務の中でそのトピックが浮上した場合、計画外で依頼された場合に対象となります。アドバイザリー業務では推奨にとどまります。
実務上のポイントは、要求事項の各項目について「適用されるかどうかを評価したこと」を文書化し、適用しない項目がある場合はその根拠を残すことが求められている点です。つまり「当社はサイバー監査をしていないから関係ない」と済ませるのではなく、監査計画のどこでサイバーセキュリティが論点になり得るかを確認し、その判断を調書に残す必要があります。
先行して準備したいこと
サイバーセキュリティの要求事項は、ガバナンス、リスク管理、コントロールの3つの観点からの評価を求めています。NIST サイバーセキュリティフレームワーク(CSF)2.0 などの既存の枠組みと対応付けると、評価項目の抜け漏れを確認しやすくなります。具体的な進め方はサイバーセキュリティ監査の進め方|NIST CSF 2.0 の活用で解説しています。第三者の要求事項は、委託先の選定から契約、モニタリング、契約終了までのライフサイクル全体が視野に入ります。SOC 報告書の読み方はITGC とは?クラウド/SaaS 時代の評価ポイントと SOC 報告書の見方も参考になります。
自社対応の進め方|ギャップ分析シートの記入例
GIAS 対応の第一歩は、現状とのギャップを把握することです。52の基準すべてを一度に精査するのは負担が大きいため、次の3段階で進めると現実的です。
- ドメインⅢから着手する:負託事項、基本規程、独立性、取締役会との対話、品質評価の枠組みを確認します。ここが決まらないと他の見直しが空回りします
- ドメインⅣで部門の仕組みを点検する:戦略、年間計画、人材とテクノロジー、パフォーマンス指標、品質の内部評価を確認します
- ドメインⅤで監査マニュアルと様式を改訂する:リスク評価、評価規準、発見事項の評定、結論、フォローアップの様式を見直します
ギャップ分析シート(記入例)
以下は、架空のモデルケース(従業員約3,000名の上場企業、内部監査部門5名)を想定した記入例です。評価は自社で定めた3段階(適合/一部適合/不適合)の例です。
| 基準 | 要求事項の要旨 | 現状 | 評価 | 対応策 | 期限・担当 |
|---|---|---|---|---|---|
| 6.2 内部監査基本規程 | 目的、負託事項、権限、取締役会への報告関係等を規程化し、取締役会が承認 | 規程は社長決裁のみで取締役会承認なし | 不適合 | 規程改訂案を作成し取締役会で承認 | 次回取締役会・部門長 |
| 7.1 組織上の独立性 | 取締役会への直接の報告経路を確保 | 監査等委員会への報告は年1回の結果報告のみ | 一部適合 | 四半期ごとの報告と部門長との非公開協議を設定 | 来期第1四半期・部門長 |
| 9.2 内部監査の戦略 | ビジョン・戦略目標・取り組みを含む戦略を策定し、取締役会・最高経営者と定期的に見直す | 年間計画のみで中期戦略なし | 不適合 | 3か年戦略(人材、データ分析、外部資源)を策定 | 半年以内・部門長/主任 |
| 12.2 パフォーマンスの測定 | パフォーマンス目標と測定方法を策定 | 計画達成率のみ集計 | 一部適合 | 指標を追加(報告書発行日数、改善措置の完了率、満足度) | 来期初・主任 |
| 14.3 発見事項の評価 | 各発見事項の重大性を判断 | 重大性の区分なし | 不適合 | 3段階の重大性の基準を定め報告書様式に追加 | 3か月以内・主任 |
| 12.1 品質の内部評価 | 継続的モニタリングと定期的自己評価 | 調書レビューのみ | 一部適合 | 年1回の定期的自己評価を導入 | 来期中・品質担当 |
記入のポイント
「現状」欄には、規程やマニュアルの条項、会議体の議事録など、確認した証拠を具体的に書きます。GIAS の各基準にある「適合していることの証拠の例」が、確認すべき資料のリストとして使えます。「対応策」は、規程改訂のように取締役会の承認が必要なものと、部門内で完結する様式改訂とを分けておくと、スケジュールが立てやすくなります。
定期的自己評価や外部評価への備え方は、内部監査の品質評価(QAR)とは?自己評価の進め方で詳しく解説しています。
内部監査基本規程の見直し(条項ごとの記入例)
ギャップ分析で最も多く見つかるのが、内部監査規程(GIAS の用語では「内部監査基本規程」)の不足です。基準6.2は、基本規程に少なくとも「内部監査の目的」、GIAS を遵守することへのコミットメント、負託事項、組織上の位置付けと指示・報告関係を明記することを求め、必須条件として取締役会が基本規程を承認することを挙げています。以下は条項構成の例です。
| 条項 | 記載内容の例 | 見直しの観点 |
|---|---|---|
| 目的 | 内部監査はグローバル内部監査基準に定める目的に従い、取締役会及び経営者に独立かつ客観的なアシュアランスと助言を提供する | GIAS への適合を明記しているか |
| 負託事項と範囲 | 当社及び子会社のすべての業務、システム、プロセスを対象とする | 対象範囲に制限がないか。子会社の扱いは明確か |
| 組織上の位置付け | 内部監査部門長は、職務上は監査等委員会に、部門運営上は社長に報告する | 取締役会(等)への直接の報告経路があるか |
| 権限 | 記録、資産、人員への制限のないアクセス | アクセス制限時の報告先が定められているか |
| 独立性・客観性 | 部門長が内部監査以外の職務を兼任する場合の防御措置 | 兼務や内部統制評価業務との関係が整理されているか |
| 部門長の任免 | 任命・解任、評価、報酬に取締役会(等)が関与する | 取締役会(等)の関与が規定されているか |
| 品質 | 品質のアシュアランスと改善のプログラムを維持し、結果を年1回以上報告する | 外部評価の実施と報告が含まれているか |
| 改訂 | 本規程は定期的に見直し、取締役会の承認を得る | 見直しの頻度が定められているか |
日本企業では、内部監査部門が社長直轄で設置され、監査役等とは「連携」の関係にとどまっている例が少なくありません。GIAS が求める取締役会への直接の報告関係を、機関設計や会社法上の役割とどう整合させるかは、各社の判断が必要な論点です。役割分担の考え方は3ラインモデルとは?日本企業での役割分担も参考にしてください。
よくある失敗と対策
失敗1:条文の置き換えで終わる
旧基準の番号を新基準の番号に書き換えただけで「対応完了」とするケースです。GIAS の変更の多くは、取締役会との合意や部門運営の仕組みに関わるため、条文の置き換えでは実質が変わりません。対策は、ギャップ分析の「対応策」欄に、会議体の設置や報告頻度の変更など、行動レベルの変化を必ず書くことです。
失敗2:取締役会への説明が後回しになる
部門内で規程やマニュアルを完成させてから取締役会に報告しようとすると、承認の段階で方向性が覆ることがあります。GIAS はそもそも取締役会との議論を前提にした基準です。ギャップ分析の結果が出た段階で、監査等委員会などに中間報告し、優先順位について合意を得てから詳細設計に入ると手戻りが減ります。
失敗3:「小規模だから適用外」と考える
1〜2名の内部監査部門では、全基準への適合は難しいと感じるかもしれません。GIAS は小規模な部門への適用について、品質のアシュアランスと改善のプログラムに外部の支援が必要になり得ることなどを説明しています。また、要求事項に適合できない場合は、代替措置とその根拠を文書化して伝えることが求められています。適用外と判断するのではなく、「何ができず、代わりに何をしているか」を説明できる状態を目指すことが大切です。
失敗4:トピック別要求事項を監査計画と切り離す
トピック別要求事項を独立したチェックリストとして扱うと、年間計画との整合が崩れます。まず年間計画の中でサイバーセキュリティや委託先管理が論点となる監査を洗い出し、それぞれに適用判断の記録を付ける運用にすると、無理なく組み込めます。
よくある質問
Q1. グローバル内部監査基準への適合は法的な義務ですか?
GIAS は IIA が定める専門職の基準であり、日本の法令が直接適合を義務付けているものではありません。ただし、内部監査規程で準拠を宣言している場合や、IIA の資格保持者が業務を行う場合には、専門職としての適合が求められます。規制業種では監督当局が国際基準を参照することもあるため、自社の業界の状況を確認してください。
Q2. 日本内部監査協会の「内部監査基準」との関係は?
日本内部監査協会は独自の「内部監査基準」(2014年改訂)を公表しています。また、GIAS を日本の上場企業に適用するための「適用ガイダンス」を内部監査基準改訂委員会で検討し、協会サイトで案内しています。自社の規程でどちらを準拠基準とするか、両方を参照するかは、協会の最新の公表内容を確認したうえで判断してください。
Q3. 旧基準の下で外部評価を受けたばかりです。すぐにやり直す必要はありますか?
GIAS の基準8.4は、外部評価を少なくとも5年に1回実施することを求めています。直近で外部評価を受けていれば、次回の評価で GIAS への適合が評価されるのが一般的な流れです。それまでの期間は、定期的自己評価で GIAS とのギャップを把握し、改善を進めておくと次回の外部評価がスムーズになります。
Q4. トピック別要求事項は、すべての監査で使わなければなりませんか?
アシュアランス業務で、そのトピックが計画に含まれる、業務中に浮上する、あるいは計画外で依頼される場合に適用されます。すべての監査で自動的に使うものではありませんが、適用可否を評価したこと自体を文書化する必要があります。
まとめ|まずはドメインⅢのギャップ分析から
GIAS は、内部監査を「部門の中の手続き」から「取締役会と経営が支えるガバナンスの仕組み」へと位置付け直した基準です。変更点は多いものの、出発点はシンプルです。ドメインⅢ(ガバナンス)についてギャップ分析を行い、その結果を取締役会(監査等委員会等)と共有して優先順位を合意する。そのうえで基本規程、戦略、パフォーマンス指標、監査マニュアルを順に見直していきます。
どの程度まで適合を目指すか、代替措置をどう設計するかは、最終的には自社の機関設計や規模を踏まえた判断になります。品質評価の進め方は内部監査の品質評価(QAR)とは?、内部監査の基本は内部監査とは?目的・流れ・外部監査との違いもあわせてご覧ください。GIAS 対応や規程見直しの支援をご希望の場合は、お問い合わせからご相談ください。
参考資料
- The Institute of Internal Auditors「Global Internal Audit Standards」(2024年1月9日公表、2025年1月9日発効) https://www.theiia.org/en/standards/2024-standards/global-internal-audit-standards/
- The Institute of Internal Auditors「グローバル内部監査基準」(日本語版)
- The Institute of Internal Auditors「Topical Requirements」 https://www.theiia.org/en/standards/2024-standards/topical-requirements/
- 一般社団法人日本内部監査協会「『グローバル内部監査基準™』(日本語版)公表のお知らせ」(2024年7月5日) https://www.iiajapan.com/leg/iia/info/2024/20240705_global_ia_std.html
- 一般社団法人日本内部監査協会「内部監査基準」「グローバル内部監査基準『適用ガイダンス』」 https://www.iiajapan.com/leg/guide/


