年度末が近づいた2月、ある中堅メーカーの内部監査室長は、来期の監査計画のたたき台を前に手が止まっていました。表の左列には「購買」「販売」「在庫」「経費」「人事」と部門名が並び、右列には「毎年実施」と書かれています。10年前に前任者が作った計画を、年度だけ書き換えて使い続けてきたものです(架空のモデルケース)。
その週、監査等委員会の委員から一つの質問が届いていました。「海外子会社の在庫差異が増えていると聞いたが、今年の監査計画にどう反映されているのか」。表を見返しても、海外子会社の名前はどこにもありません。人員は4名。毎年同じ部門を回るだけで工数はほぼ埋まっており、新しい領域を入れる余地は見当たりませんでした。
多くの内部監査部門が同じ壁にぶつかります。「毎年同じところを見る」監査は、手順が安定する一方で、組織の変化に追いつけません。そこで求められるのが、限られた工数を「どこが一番危ないか」に振り向ける考え方、リスクベース内部監査です。本稿では、その始め方を、監査ユニバースの作成からリスクマップ、監査頻度の決定まで、記入例とともに順を追って解説します。
この記事の要点
- リスクベース内部監査とは、組織の目標達成を妨げるリスクの大きさに応じて、監査の対象・頻度・深さを配分する方法です
- IIA「グローバル内部監査基準」9.4は、内部監査計画を組織の戦略・目標・リスクの文書化された評価に基づかせ、その評価を少なくとも年1回行うことを求めています
- 手順は「監査ユニバースの作成 → 影響度×発生可能性の評価 → リスクマップ化 → 頻度と深さの決定 → 継続的な見直し」の5段階です
- 評価は固有リスク(統制前)と残余リスク(統制後)を分けて考えると、監査の狙いが明確になります
- 点数は判断を支える道具にすぎず、最終的な優先順位は経営・監査等委員会との対話で決めます
リスクベース内部監査とは何か:「全部を少しずつ」から「危ないところを深く」へ
リスクベース内部監査(Risk-Based Internal Auditing)とは、組織の目標達成を妨げる可能性のある事象(リスク)を洗い出し、その大きさに応じて監査資源を配分するアプローチです。対になるのは、部門や拠点を一定の周期で順番に回る「ローテーション型」「網羅型」の監査です。ローテーション型は漏れが少なく計画も立てやすい一方、リスクの高い領域にも低い領域にも同じ工数をかけてしまいます。
なぜリスクベースが標準になったのか
内部監査がリスクを起点にするようになった背景には、企業環境の変化の速さがあります。事業の多角化、海外展開、IT化、外部委託の拡大によって、監査の対象になりうる領域は増え続けています。一方で内部監査部門の人員はそれほど増えません。「全部を少しずつ」見る方式では、一つひとつの監査が浅くなり、重大な問題を見逃す恐れが高まります。
もう一つの理由は、内部監査に求められる役割そのものが変わったことです。かつての内部監査は、規程どおりに業務が行われているかを確認する準拠性監査が中心でした。現在は、ガバナンス・リスクマネジメント・コントロールの有効性を評価し、経営と取締役会に保証(アシュアランス)と助言を提供することが期待されています。保証の価値は「組織にとって重要なところ」を見ていてこそ生まれます。
基準は何を求めているか
内部監査の国際基準であるIIA(内部監査人協会)の「グローバル内部監査基準」(2024年1月公表、2025年1月9日発効)は、基準9.4「内部監査計画」で、内部監査部門長が組織の戦略・目標・リスクについての文書化された評価に基づいて計画を策定すること、その評価を少なくとも年1回行うことを求めています。また、計画は取締役会(日本企業では取締役会や監査等委員会・監査役会など、組織の機関設計に応じた機関)の承認を受けることとされています。日本語版は日本内部監査協会が2024年7月に公表しています。
ここで押さえておきたいのは、基準が「リスク評価を行え」とだけ言っているのではなく、「文書化された評価」を求めている点です。頭の中の感覚で重点を決めるのではなく、なぜその領域を選び、なぜ別の領域を選ばなかったのかを、後から第三者が追える形で残すことが要求されています。
国内の制度でも、同じ方向性が見られます。金融庁の企業会計審議会が2023年4月に公表した「財務報告に係る内部統制の評価及び監査の基準」の改訂では、リスクの評価と対応において不正に関するリスクを考慮する重要性が示されました。J-SOXの評価範囲の決定でも、機械的な数値基準だけでなく、リスクの質的な検討が重視されるようになっています。
リスクベース監査の「なるほど」ポイント
リスクベースと聞くと「リスクの低い部門は監査しなくてよい」と受け取られがちですが、正確ではありません。リスクが低いと評価した領域は、監査の頻度を下げたり、書面調査やデータ分析による簡易な手続にしたりすることで、ゼロではなく「軽く」見るのが一般的です。資源の配分に濃淡をつけることが本質であり、目をつぶる領域を作ることではありません。
ステップ1:監査ユニバースを作る
リスク評価の前に、評価の対象となる「監査可能な単位」の一覧を作ります。これを監査ユニバース(Audit Universe)と呼びます。監査ユニバースに載っていない領域は、どれほどリスクが高くても評価の俎上に上がりません。冒頭のモデルケースで海外子会社が計画から漏れていたのは、リスク評価の問題以前に、ユニバースの問題でした。
切り口は「組織」「プロセス」「テーマ」の3つ
監査ユニバースの単位の切り方には、主に3つの考え方があります。
| 切り口 | 単位の例 | 向いている場面 | 注意点 |
|---|---|---|---|
| 組織別 | 本社各部、支店、工場、子会社 | 拠点が多く、往査中心の監査を行う場合 | 部門をまたぐプロセス(受注から回収まで等)のリスクを見落としやすい |
| プロセス別 | 購買〜支払、受注〜回収、在庫管理、給与、決算 | J-SOXとの連携や、業務の流れを通して見たい場合 | 責任部署が複数になり、報告先の調整が必要 |
| テーマ別 | 情報セキュリティ、下請法対応、サステナビリティ開示、生成AI利用 | 全社横断の新しいリスクを扱う場合 | 範囲が広がりやすく、監査目的の絞り込みが欠かせない |
実務では、これらを組み合わせた「マトリクス型」が多く使われます。例えば、組織別のユニバースを基本にしつつ、ITや法令対応、不正リスクなど横断的なテーマを別行で追加する方法です。
網羅性を確かめる情報源
ユニバースの網羅性は、次の資料と突き合わせて確かめます。
- 組織図・子会社一覧(連結範囲の変更、新設・統合を反映しているか)
- 中期経営計画・年度予算(新規事業、重点投資、撤退予定の事業)
- 業務分掌規程・職務権限規程
- J-SOXの評価対象プロセス一覧と3点セット(詳しくはJ-SOX 3点セットの作り方)
- 情報システム台帳・外部委託先一覧
- 過去の監査結果、監査役・会計監査人からの指摘、内部通報の傾向
目安として、一つの単位が「1回の監査(数週間程度)で完結できる大きさ」になるよう分割すると、後の計画づくりが楽になります。大きすぎる単位は監査のたびに範囲の取捨選択が必要になり、小さすぎる単位は評価の手間ばかり増えます。
ステップ2:リスクを評価する(影響度×発生可能性)
ユニバースの各単位について、リスクの大きさを評価します。最も広く使われるのが、影響度(Impact)と発生可能性(Likelihood)の2軸で点数化する方法です。この考え方は、ISO 31000などリスクマネジメントの一般的な枠組みとも整合します。
5段階評価の基準表を先に決める
評価を始める前に、各段階の意味を文章と数値で定義しておきます。定義がないまま点数をつけると、評価者によって「3」の意味がばらばらになり、比較ができなくなります。
| 段階 | 影響度の目安 | 発生可能性の目安 |
|---|---|---|
| 5 | 連結業績・株価・事業継続に重大な影響。法令違反による行政処分、社会的な信用失墜 | 1年以内に発生する見込みが高い/既に兆候がある |
| 4 | 事業部単位の業績に大きな影響。重要な顧客・取引先の喪失 | 数年に1回程度発生しうる/類似事象が社内外で発生 |
| 3 | 部門単位の損失・業務停止。是正に相応のコストを要する | 条件が重なれば発生しうる |
| 2 | 軽微な損失。部門内で対処可能 | 発生の可能性は低い |
| 1 | 影響はほとんどない | ほぼ発生しない |
金額基準を入れる場合は、自社の規模に合わせて設定します。例えば影響度5を「連結税引前利益の一定割合以上」のように、J-SOXの重要性の考え方と揃えておくと、会計監査人や経営陣への説明がしやすくなります。どの水準を採るかは各社の判断です。
固有リスクと残余リスクを分ける
評価で最も誤解が多いのが、統制の効果をどこで織り込むかです。
- 固有リスク:統制がないと仮定したときのリスク。取引の量・複雑さ、現金や換金性の高い資産の扱い、法規制の厳しさ、変化の大きさなどで決まります
- 残余リスク:現在の統制(内部統制)を前提にしたときに残るリスク
リスクベース監査の狙いは、「固有リスクが高く、かつ統制の有効性がまだ確かめられていない領域」を優先することにあります。固有リスクが高くても、直近の監査で統制が有効と確認され、その後大きな変化がない領域は、頻度を下げる判断もありえます。反対に、経営者が「統制は効いている」と自己評価していても、それを裏付ける証拠がなければ、内部監査の目では残余リスクを低く見積もるべきではありません。
グローバル内部監査基準9.4も、経営者のリスク評価に依拠できるのは、内部監査部門が組織のリスクマネジメントのプロセスが有効であると結論づけた場合に限る趣旨を示しています。リスク管理部門の評価結果は重要な入力ですが、そのまま転記するのではなく、内部監査の視点で検証したうえで使います。
補助的な評価要素
影響度と発生可能性の2軸だけでは差がつかない場合、次のような補助要素で調整する方法があります。
- 前回監査からの経過年数(長いほど加点)
- 前回監査の評価結果・未是正の指摘事項の有無
- 組織・システム・責任者の変更の有無
- 経営陣や監査等委員会からの要請
- 不正リスクの兆候(内部通報、異常な取引の増加など。詳しくは不正リスクとレッドフラグ)
ステップ3:リスクマップで「見える化」する
点数をつけたら、影響度を縦軸、発生可能性を横軸にとった5×5の格子に各単位を配置します。これがリスクマップ(ヒートマップ)です。右上ほど赤く(高リスク)、左下ほど青く(低リスク)色分けするのが一般的です。
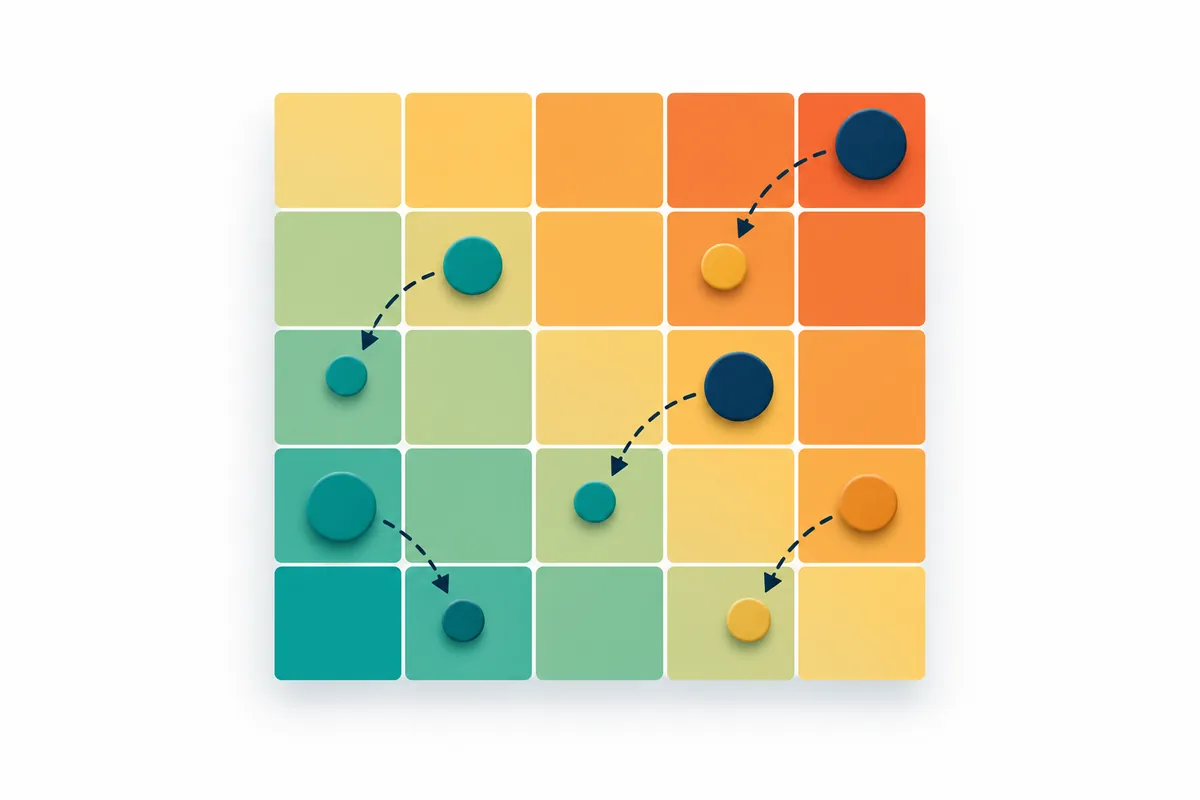
リスクマップの記入例
以下は、従業員1,000名規模の製造業を想定した架空のモデルケースです。点数は「影響度×発生可能性」の積で、最大25点です。
| 監査単位 | 主なリスク | 影響度 | 発生可能性 | 固有リスク点 | 統制の状況 | 残余リスクの見立て | 区分 |
|---|---|---|---|---|---|---|---|
| 海外販売子会社A | 在庫差異の拡大、現地責任者への権限集中 | 4 | 4 | 16 | 未監査。本社のモニタリングは月次報告のみ | 高 | 最優先 |
| 購買〜支払(国内) | 架空発注、取引先との癒着 | 4 | 3 | 12 | 前回監査で職務分離の不備を指摘、是正中 | 中〜高 | 優先 |
| 基幹システム更改 | データ移行誤り、アクセス権の過剰付与 | 5 | 3 | 15 | プロジェクト進行中、テスト計画未確認 | 高 | 最優先 |
| 経費精算 | 私的流用、架空精算 | 2 | 3 | 6 | システムで上限・承認を自動化済み | 低 | データ分析で補完 |
| 給与計算 | 計算誤り、退職者への支給 | 3 | 2 | 6 | 外部委託先のSOC報告書を入手 | 低 | 周期監査(3年) |
| 生成AIの業務利用 | 機密情報の入力、誤情報の利用 | 4 | 3 | 12 | 利用ガイドラインのみ。モニタリングなし | 中〜高 | 優先(助言型) |
この表から読み取れる「なるほど」は、固有リスク点が同じ6点の経費精算と給与計算でも、統制の状況によって取るべき手続が異なることです。経費精算は全件データを分析して異常値だけを深掘りする方法が合理的で、CAATによる全件検査が向いています。給与計算は外部委託先の統制に依拠できるかどうかが焦点になります。
点数の「積」と「和」はどちらがよいか
影響度と発生可能性を掛け合わせる(積)方式は、両方が高いものを強く浮かび上がらせます。足し合わせる(和)方式は、どちらか一方だけが極端に高いリスクも一定の順位に入ります。例えば「発生可能性は低いが、起きれば事業継続に関わる」大規模災害や重大な情報漏えいは、積では中位に沈みがちです。こうしたリスクは点数とは別に「影響度5は発生可能性にかかわらず個別検討」といったルールを設けると、見落としを防げます。
ステップ4:監査の頻度と深さを決める
リスクマップの区分を、具体的な監査の頻度と手続の深さに変換します。区分と頻度の対応表をあらかじめ決めておくと、毎年の計画づくりに一貫性が生まれ、経営陣への説明も容易になります。
区分別の監査方針(記入例)
| 区分 | 目安となる点数 | 監査頻度 | 主な手続 | 報告の形 |
|---|---|---|---|---|
| 最優先 | 15点以上、または影響度5 | 毎年(必要に応じて年2回) | 往査、詳細テスト、データ分析、関係者インタビュー | 個別報告書+監査等委員会への報告 |
| 優先 | 10〜14点 | 1〜2年に1回 | 往査または書面・リモート監査、統制テスト | 個別報告書 |
| 標準 | 5〜9点 | 3年に1回 | 書面調査、自己点検(CSA)の検証 | 簡易報告 |
| 低 | 4点以下 | 周期外(継続的モニタリング) | KRI・データによる監視、異常時のみ監査 | 年次の総括報告に集約 |
点数の区切りは例示です。自社の監査単位の数と監査部門の工数から逆算し、「最優先」と「優先」の合計工数が年間の監査工数の範囲内に収まるように調整します。区切りを決めてから計画を立てると工数が足りない、という事態はよく起こります。その場合、区切りを動かすのではなく、手続の効率化(リモート監査、データ分析)や外部専門家の活用、経営陣との優先順位の再協議で対応するのが筋です。
「深さ」を変える選択肢
頻度だけでなく、1回あたりの深さも調整できます。高リスク領域では母集団から十分な件数のサンプルを抽出して運用テストを行い、低リスク領域では統制のデザイン(整備状況)の確認にとどめる、といった具合です。サンプル件数の決め方は内部監査のサンプル数はなぜ25件なのかで解説しており、サンプル数計算ツールでも頻度別の目安を確認できます。
ステップ5:年1回の評価で終わらせない
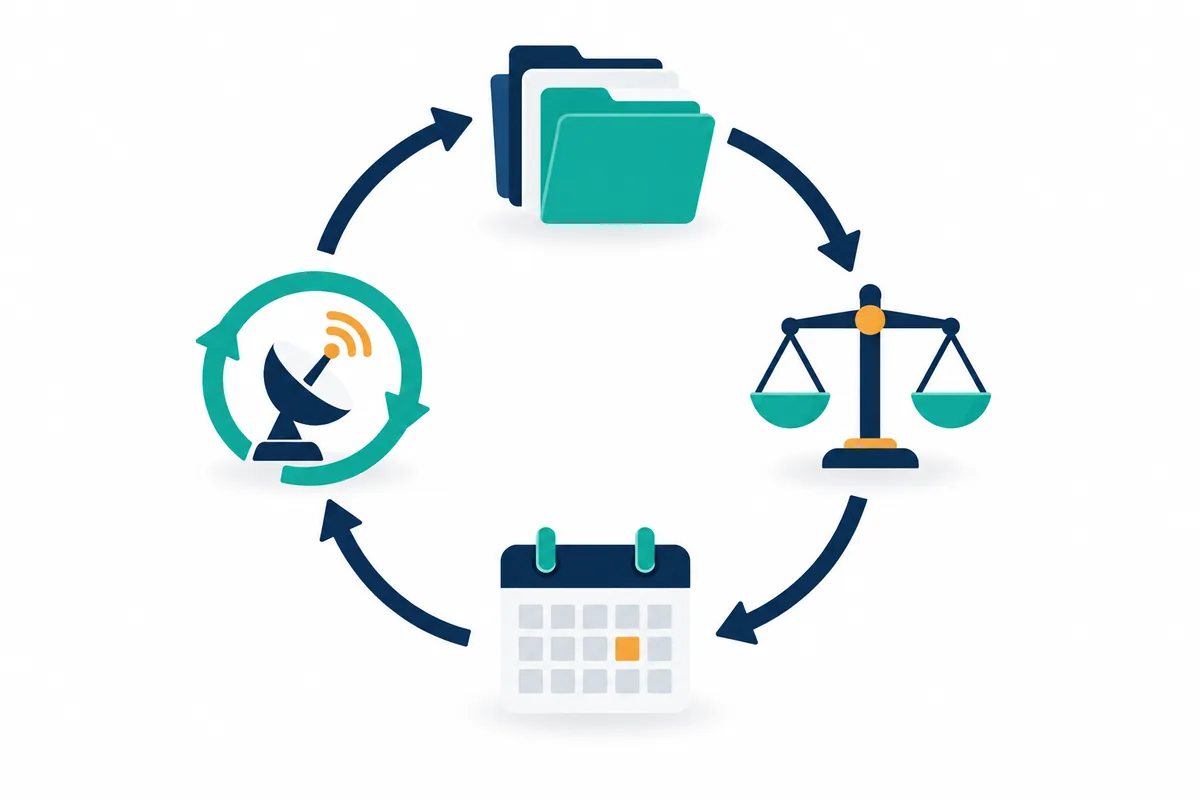
リスクアセスメントを年1回の計画策定時にだけ行うと、期中に起きた変化が計画に反映されません。グローバル内部監査基準9.4も、組織の事業・リスク・業務・プログラム・システム・統制の変化に応じて計画を見直し、その変更を取締役会等に伝えることを求めています。
期中見直しのトリガー
次のような事象が起きたら、リスク評価の再実施と計画の修正を検討します。
- M&A、子会社の設立・売却、事業の撤退
- 基幹システムの更改、主要業務の外部委託
- 経営トップや重要ポストの交代
- 重大な内部通報、不正の発覚、規制当局からの指摘
- 法令・基準の改正(例:J-SOXの2023年改訂)
これらを「計画見直しトリガー」として監査規程や年間計画書に明記しておくと、見直しが属人的な判断に左右されにくくなります。
継続的モニタリングとの組み合わせ
期中の変化をいち早くつかむには、会計データや業務データを定期的に分析する仕組みが役立ちます。例えば、仕入先マスタの新規登録件数や、承認なしで処理された支払の件数といった指標(KRI:重要リスク指標)を月次で監視し、閾値を超えたら臨時の監査を検討する方法です。仕組みづくりは継続的監査・継続的モニタリングの始め方を参考にしてください。
よくある失敗と対策
失敗1:点数づけが目的化する
評価表の精緻さに力を注ぐあまり、評価に数か月かかり、肝心の監査に使う時間が減ってしまうケースです。点数は優先順位を議論するための共通言語にすぎません。初年度は5段階の粗い評価で十分であり、運用しながら基準を磨くほうが現実的です。
失敗2:内部監査部門だけで評価する
内部監査部門の机上で評価を完結させると、現場や経営が感じているリスクと乖離しがちです。経営陣、事業部門長、リスク管理部門、監査役等へのインタビューやアンケートを組み合わせましょう。役割分担の整理には3ラインモデルの考え方が参考になります。
失敗3:評価の根拠が残っていない
「なぜこの点数なのか」が記録されていないと、翌年に担当者が替わった途端に評価がぶれます。また、外部の品質評価で説明を求められたときにも困ります。各単位の点数の横に、根拠となる事実(取引量、過去の指摘、変化の有無)を1〜2行で書き残すことが対策になります。
失敗4:低リスク領域が永遠に監査されない
リスクの低い領域を後回しにし続けると、何年も誰も見ていない領域が生まれます。そこで統制が形骸化していても気づけません。「最長でも〇年に1回は何らかの手続を行う」という上限ルールを設けておくと、この問題を防げます。
よくある質問
Q. リスクアセスメントに専用のシステムは必要ですか?
必須ではありません。監査単位が数十程度であれば、表計算ソフトで評価表とリスクマップを作れば十分に運用できます。単位が数百に及ぶ、複数拠点の評価結果を集約したい、指摘事項の管理と連動させたいといった場合には、GRCツールの導入を検討する価値があります。
Q. リスク管理部門の全社リスク評価をそのまま使ってよいですか?
重要な入力として活用すべきですが、そのまま転用するのは慎重であるべきです。全社リスク評価は経営目標に対するリスクを大きな単位で捉えていることが多く、監査単位とは粒度が合わないことがあります。また、前述のとおり、依拠の前提として、リスクマネジメントのプロセスそのものの有効性を内部監査として確認しておく必要があります。
Q. J-SOXの評価とリスクベース監査はどう関係しますか?
J-SOXは財務報告の信頼性に焦点を当てた制度で、評価範囲の決定にも独自のルールがあります。一方、リスクベース内部監査は業務の有効性・効率性、法令遵守、資産の保全なども含めた広い範囲を対象とします。両者の評価結果を一つのリスクマップに重ねると、J-SOXで既に統制テストを行っている領域と、それ以外の領域の重複・空白が見えるようになり、工数配分の検討に役立ちます。
Q. 監査等委員会や監査役とはどう連携すればよいですか?
リスク評価の結果と計画案を、承認の場だけでなく作成段階で共有し、意見を求めるのが効果的です。監査役等が把握している懸念事項を早い段階で取り込めるうえ、三様監査の重複を減らせます。連携の具体像は三様監査の役割分担で解説しています。
まとめ:まず「ユニバース」と「5段階の物差し」から
リスクベース内部監査は、高度な分析手法から始める必要はありません。最初の一歩は、監査の対象となりうる単位を漏れなく並べた監査ユニバースを作ることと、全員が同じ意味で使える5段階の評価基準を決めることです。そのうえでリスクマップを描き、区分ごとの頻度と深さを決め、期中の変化に応じて見直す。この循環を回し始めれば、「毎年同じところを見る」監査から一歩抜け出せます。
リスク評価の結果を年間計画に落とし込む方法は、年間内部監査計画書の書き方で記入例とともに解説しています。なお、評価基準や優先順位の最終判断は、自社の状況を踏まえて経営陣・監査等委員会等と協議のうえ行ってください。リスクアセスメントの設計や運用の支援についてはお問い合わせからご相談いただけます。
参考資料
- IIA(内部監査人協会)「グローバル内部監査基準」(2024年1月公表、2025年1月9日発効) https://www.theiia.org/en/standards/2024-standards/global-internal-audit-standards/
- 一般社団法人日本内部監査協会「グローバル内部監査基準」日本語版(2024年7月公表) https://www.iiajapan.com/
- 一般社団法人日本内部監査協会「内部監査基準」
- 金融庁 企業会計審議会「財務報告に係る内部統制の評価及び監査の基準並びに財務報告に係る内部統制の評価及び監査に関する実施基準の改訂について(意見書)」(2023年4月) https://www.fsa.go.jp/
- ISO 31000:2018「リスクマネジメント-指針」
- COSO「全社的リスクマネジメント-戦略およびパフォーマンスとの統合」(2017年)