月末の夜、経理課の担当者は、ある仕入先への支払が毎月わずかに承認上限を下回る金額で分割されていることに気づきました。1件ずつ見れば、どれも規程どおりに処理されています。担当者は「たまたまだろう」と思い、そのまま締め作業に戻りました(架空のモデルケース)。
半年後、その仕入先の登録住所が購買担当者の親族の住所と一致していることが、別の経緯で判明します。振り返れば、兆候はいくつもありました。購買担当者が長期休暇を取らなかったこと、その仕入先への発注が特定の担当者に集中していたこと、そして「上限をわずかに下回る分割支払」です。
不正は、ある日突然大きな事件として現れるように見えますが、実際には小さな違和感が積み重なった先に発覚することが少なくありません。こうした違和感のうち、不正の可能性を示す兆候を「レッドフラグ」と呼びます。本稿では、不正が起きる仕組みを説明する「不正のトライアングル」の成り立ちから、レッドフラグの具体例、内部監査での使い方、兆候を見つけたときの初動までを解説します。
この記事の要点
- 不正のトライアングルは「動機・プレッシャー」「機会」「姿勢・正当化」の3要素がそろうと不正が起きやすいとする考え方で、2023年改訂の内部統制基準にも取り入れられています
- 内部監査が直接働きかけやすいのは「機会」です。統制の不備や無効化の余地をなくすことが不正予防の中心になります
- ACFE(公認不正検査士協会)の2026年版調査では、発見の手段として最も多かったのは通報(43%)で、不正行為者の84%が発覚前に何らかの行動上のレッドフラグを示していました
- レッドフラグは不正の証拠ではなく「追加の確認が必要なサイン」です。データ分析で候補を絞り、証拠を保全したうえで、しかるべき経路で報告します
- 内部監査人が単独で調査を進めるのは避け、法務・監査役等と連携した初動の手順をあらかじめ決めておきます
不正のトライアングルとは:70年前の研究から現在の基準まで
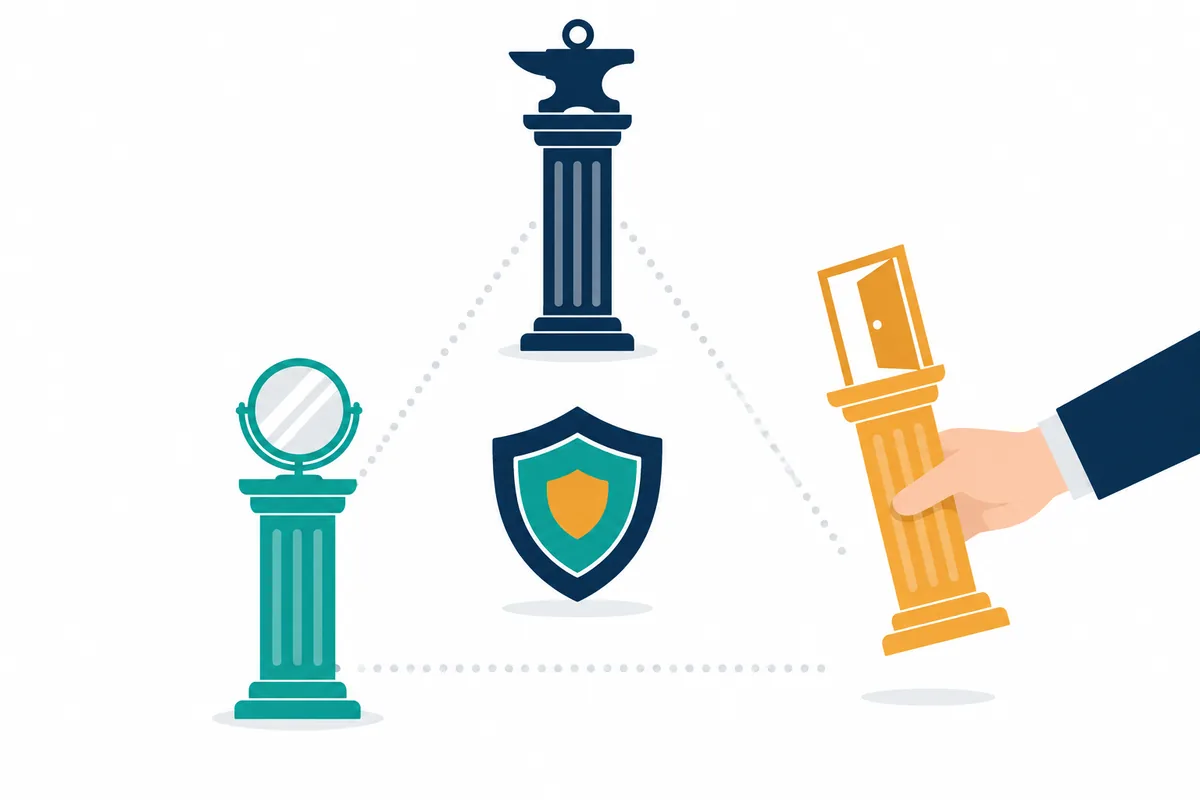
不正のトライアングル(Fraud Triangle)は、人が不正に手を染める条件を3つの要素で説明する枠組みです。起源は、米国の犯罪学者ドナルド・R・クレッシーが1953年に著した『Other People's Money』にあるとされます。クレッシーは横領で服役していた人々への聞き取りを通じて、信頼された立場の人が横領に至る共通のパターンを明らかにしました。
その研究の要点を後に整理したのが、現在広く知られる3要素です。
| 要素 | 意味 | 典型的な例 |
|---|---|---|
| 動機・プレッシャー | 不正をしたくなる、またはせざるを得ないと感じる事情 | 個人的な借金、過大な業績目標、評価への不安 |
| 機会 | 不正を実行でき、発覚しにくい状況 | 職務分離の欠如、承認の形骸化、監視の不在 |
| 姿勢・正当化 | 不正を自分の中で許してしまう考え方 | 「一時的に借りるだけ」「会社のためだ」「正当な報酬を受け取っていない」 |
なぜ3つの要素が重要なのか
このモデルの「なるほど」は、不正を個人の性格の問題だけに帰さない点にあります。誠実な人でも、強いプレッシャーを抱え、発覚しない機会が目の前にあり、自分を納得させる理屈を見つけてしまえば、不正に踏み出すことがあります。逆に言えば、3つのうち1つでも取り除ければ、不正は起きにくくなります。
3要素のうち、会社が最も直接的にコントロールできるのは「機会」です。個人の借金や心の中の正当化に会社が踏み込むことには限界がありますが、職務分離や承認、アクセス権の管理といった内部統制によって、機会を減らすことはできます。内部監査が統制の有効性を評価することが不正予防につながるのは、この構造があるからです。
その後の発展:不正のダイヤモンド
2004年には、ウルフとハーマンソンが、3要素に「能力(Capability)」を加えた「不正のダイヤモンド」を提唱しました。不正を実行するには、統制の弱点を理解し、それを利用できる立場や技能が必要だという考え方です。システムの管理者権限を持つ人や、承認権限を兼ねる管理職がこれにあたります。特権IDの管理が不正リスクの観点からも重要とされるのは、この「能力」を持つ人を限定するためです(参考:アクセス管理の監査手順)。
基準・制度での位置づけ
不正のトライアングルは、現在の基準や制度に広く取り入れられています。
- 金融庁 企業会計審議会「財務報告に係る内部統制の評価及び監査の基準」の2023年改訂(2024年4月1日以後開始する事業年度から適用)では、リスクの評価と対応において不正に関するリスクを考慮する重要性が示され、「動機とプレッシャー」「機会」「姿勢と正当化」の観点が明記されました。経営者による内部統制の無効化への対応も論点として取り上げられています(詳しくはJ-SOX改訂のポイント)
- COSO「内部統制-統合的フレームワーク」(2013年)は、原則8で「組織は、目的の達成に対するリスクの評価において、不正の可能性について検討する」ことを求めています
- 財務諸表監査の分野では、企業会計審議会が2013年に「監査における不正リスク対応基準」を設け、日本公認会計士協会の監査基準報告書240「財務諸表監査における不正」も、不正リスク要因を同じ3つの観点で整理しています
- IIAの「グローバル内部監査基準」は、基準4.2「専門職としての正当な注意」で、重大な誤謬や不正、法令違反などの可能性を考慮することを内部監査人に求めています
データで見る職業上の不正の実像
不正への備えを考えるうえで、よく参照されるのがACFE(公認不正検査士協会)が2年に1度公表する「Report to the Nations(職業上の不正に関する国民への報告書)」です。2026年版(第14版)は、世界143の国と地域で公認不正検査士が調査した2,402件の事例を分析しています。ここでは、内部監査の実務に関わる主な数字を紹介します。
| 項目 | 2026年版の主な結果 |
|---|---|
| 1件あたりの損失額(中央値) | 10万4,000米ドル |
| 発覚までの期間(中央値) | 12か月 |
| 最も多い発見の手段 | 通報(43%)。通報の半数以上は従業員から |
| 不正の類型 | 資産の不正流用が90%、汚職が45%、財務諸表不正が6%(財務諸表不正の損失額の中央値は100万米ドルで最大) |
| 行動上のレッドフラグ | 不正行為者の84%が、発覚前に少なくとも1つのレッドフラグを示していた |
| 統制上の要因 | 半数を超える事例で、内部統制の欠如または既存の統制の無効化が関わっていた |
※類型は1件の事例が複数に該当しうるため、合計は100%を超えます。
この数字から読み取れること
第一に、不正の多くは「発覚前に兆候を見せている」ことです。84%という数字は、レッドフラグに気づき、それを報告できる仕組みがあれば、早期発見の余地が大きいことを示しています。第二に、発見手段として通報が最も多いことです。内部監査がすべての不正を見つけることは現実的ではなく、通報制度が機能しているかどうかを評価することも、内部監査の重要な役割になります。
第三に、財務諸表不正は件数では少ないものの、1件あたりの損失が大きいことです。発生頻度だけで優先順位をつけると、影響の大きい不正を見落とすおそれがあります。この点は、影響度と発生可能性を分けて評価するリスクベース内部監査の考え方と通じます。
なお、この調査は公認不正検査士が調査した事例をもとにしたもので、日本企業に限定した統計ではありません。自社の状況に当てはめる際は、傾向を把握する参考として使うのが適切です。
レッドフラグの具体例:行動・取引・組織の3つの目
レッドフラグ(Red Flag)とは、不正の可能性を示す兆候や状況のことです。重要なのは、レッドフラグは不正の証拠ではないという点です。長期休暇を取らない人の大半は、単に仕事熱心なだけかもしれません。レッドフラグは「追加の確認が必要なサイン」として扱います。
実務では、兆候を「行動」「取引」「組織」の3つの目で整理すると、見落としが減ります。
| 区分 | レッドフラグの例 | トライアングルとの関係 | 内部監査での確認手続の例 |
|---|---|---|---|
| 行動 | 収入に見合わない生活、長期休暇を取らない、業務の引継ぎを拒む、特定の取引先と過度に親密 | 動機・機会 | 休暇取得状況の確認、ジョブローテーションの実施状況の確認 |
| 行動 | 過度な業績プレッシャーを口にする、監査や問い合わせへの過剰な反発 | 動機・正当化 | 関係者インタビュー、業績目標の設定方法の確認 |
| 取引 | 承認上限を下回る金額への分割、端数のない金額の反復、休日・深夜の処理 | 機会 | 全件データの分析による抽出と証憑確認 |
| 取引 | 従業員と住所・口座が一致する取引先、登録直後の取引先への多額の支払 | 機会 | 仕入先マスタと従業員マスタの突合 |
| 取引 | 期末直前の多額の手作業による仕訳、期首の取消し | 動機・機会 | 仕訳データの分析、根拠資料の確認 |
| 組織 | 1人に権限が集中、職務分離の欠如、承認の形骸化 | 機会・能力 | 権限規程と実際のシステム権限の比較 |
| 組織 | 非現実的な業績目標、トップの誠実性への疑問、内部通報の少なさ | 動機・正当化 | 全社的な内部統制の評価、通報制度の運用状況の確認 |
「組織のレッドフラグ」を見落とさない
個人の行動や個々の取引に目が向きがちですが、「組織」のレッドフラグは影響が大きく、見落とされやすい領域です。例えば、達成困難な業績目標が一方的に割り当てられ、未達が厳しく責められる組織では、個人に強いプレッシャーがかかり、「会社のため」という正当化も生まれやすくなります。こうした風土は、全社的な内部統制の評価の中で確かめます(参考:全社的な内部統制の評価方法)。
また、内部通報が「ゼロ」であることは、必ずしも健全さを意味しません。制度が知られていない、または信頼されていない可能性があります。2022年6月に施行された改正公益通報者保護法は、常時使用する労働者の数が300人を超える事業者に、内部通報に適切に対応するための体制整備を義務づけています。内部監査では、制度の周知状況、通報窓口の独立性、通報者の保護の運用を確認することが考えられます。
内部監査で不正リスクをどう扱うか
内部監査の主な役割は、不正を摘発することではなく、不正リスクが適切に管理されているかを評価することです。不正の調査そのものは、法務部門や外部の専門家、場合によっては第三者委員会などが担うのが一般的です。内部監査は、年間計画・個別監査・データ分析のそれぞれの段階で不正リスクを組み込みます。
年間計画の段階:不正リスク評価を組み込む
リスク評価の際に、各監査単位について「不正の起こりやすさ」を明示的に検討します。現金や換金性の高い資産を扱う業務、取引先の選定に裁量がある業務、業績が報酬に直結する部署、本社から遠く監視が届きにくい拠点などは、不正リスクが高くなりやすい領域です。評価の方法は年間内部監査計画書の書き方で紹介している手順に、不正の観点を加える形で進められます。
個別監査の段階:不正シナリオを描く
個別監査の計画時には、「この業務で不正をするとしたら、誰が、どのように行い、どう隠すか」というシナリオを具体的に描きます。これを不正シナリオ分析と呼びます。例えば購買業務なら、架空の取引先を登録して支払を受ける、取引先と共謀して水増し請求をさせる、といったシナリオが考えられます。シナリオが具体的になるほど、それを防ぐ統制と、確認すべきデータが明確になります。
シナリオは、次のような表にまとめておくと、監査手続の設計と調書の記録に直結します(購買業務を想定した架空の記入例)。
| 不正シナリオ | 実行者として想定される立場 | トライアングルの要素 | 防止・発見の統制 | 監査で確認すること |
|---|---|---|---|---|
| 架空の取引先を登録し、支払を受ける | 仕入先マスタの登録権限を持つ購買担当者 | 機会(登録と発注の兼務) | マスタ登録の申請・承認の分離、登録時の実在性確認 | 登録権限者の一覧、新規登録の承認記録、従業員マスタとの突合 |
| 取引先と共謀し、水増し請求で差額を受け取る | 取引先選定に裁量のある担当者 | 動機・機会(相見積もりの省略) | 相見積もりの義務づけ、単価の定期的な比較 | 相見積もりの取得状況、同種品の単価推移 |
| 検収をせずに請求どおり支払う | 発注と検収を兼ねる担当者 | 機会(職務分離の欠如) | 検収部署の独立、三者照合(発注・検収・請求) | 検収記録の有無、照合の例外処理の記録 |
この表の「実行者として想定される立場」の列は、特定の個人を疑うためのものではなく、どの権限の組み合わせが不正を可能にするかを考えるためのものです。
データ分析の段階:全件から候補を絞る
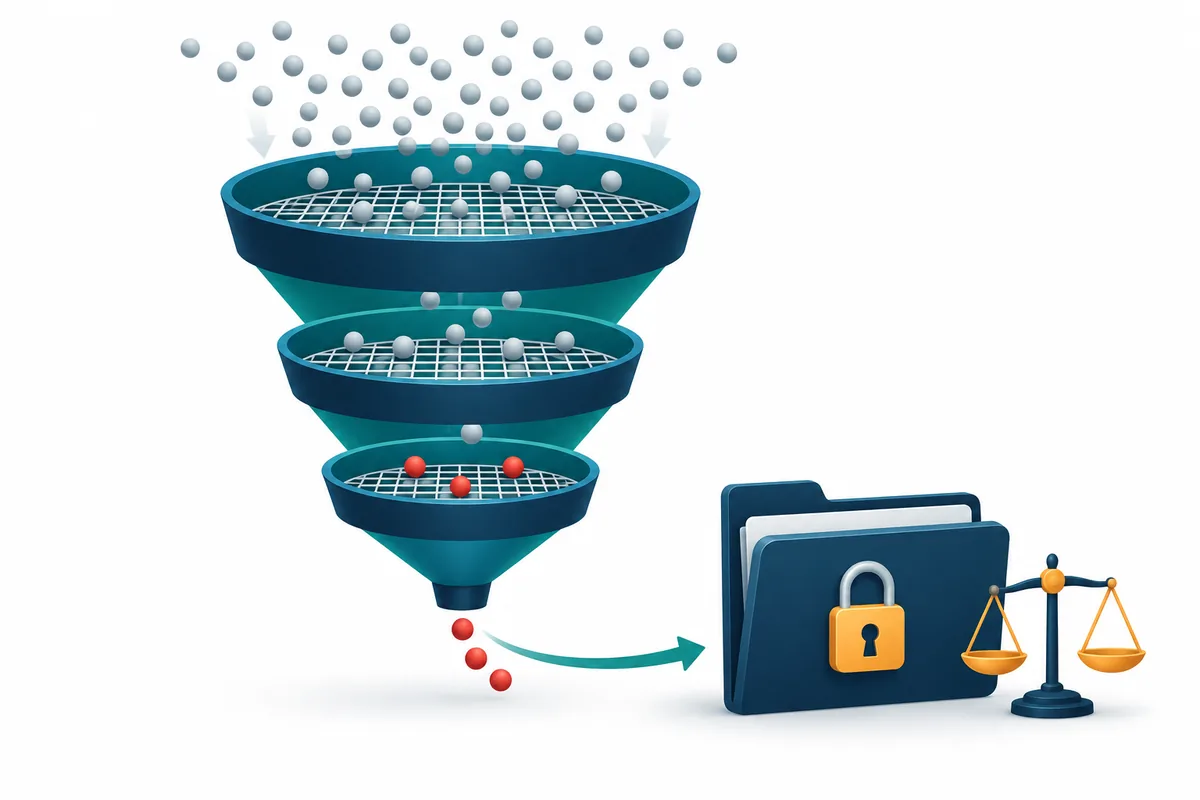
不正の兆候は、サンプルによる抽出では見つけにくいことがあります。数万件の支払のうち数件だけが問題である場合、無作為に25件を選んでもその数件に当たる可能性は低いためです。そこで有効なのが、全件のデータに条件を当てはめて異常を抽出する分析です。次は、代表的な分析テストの記入例です。
| テスト名 | 抽出条件 | 対象データ | 想定する不正 | 抽出後の確認 |
|---|---|---|---|---|
| 分割支払 | 同一取引先・同一日または近接日で、承認上限の直下の金額が複数 | 支払データ | 承認回避 | 発注の実態、承認者への確認 |
| 住所・口座の一致 | 取引先の住所・電話・振込口座が従業員マスタと一致 | 仕入先マスタ、従業員マスタ | 架空取引先 | 取引先の実在性確認、登録申請の承認者の確認 |
| 休日・深夜の処理 | 休日や深夜に登録・承認された仕訳・支払 | 仕訳データ、操作ログ | 監視を避けた処理 | 処理者への確認、業務上の必要性の確認 |
| 重複支払 | 同一取引先・同一金額・同一請求書番号 | 支払データ | 二重払いの着服 | 返金の有無、請求書原本の確認 |
| 休眠取引先の再稼働 | 長期間取引のなかった取引先への突然の支払 | 支払データ、仕入先マスタ | 休眠取引先の悪用 | 取引の実態、マスタ変更履歴の確認 |
| 期末の手作業仕訳 | 期末直前の多額の手作業仕訳、翌期首の取消し | 仕訳データ | 利益操作 | 根拠資料、承認者への確認 |
こうした分析は、表計算ソフトやSQL、BIツールで実施できます。具体的な進め方はデータ分析監査(CAAT)入門で解説しています。一度作ったテストを定期的に実行する仕組みにすれば、継続的監査・継続的モニタリングとして不正の早期発見に役立てられます。
レッドフラグを見つけたときの初動
内部監査の途中でレッドフラグに気づいたとき、最も避けるべきなのは、担当者が独断で関係者に問いただしたり、証拠を不用意に扱ったりすることです。不正の可能性がある事案では、初動の誤りが、証拠の散逸や関係者の権利の侵害、その後の調査の妨げにつながるおそれがあります。
初動のチェックリスト
| No. | 確認事項 | ポイント |
|---|---|---|
| 1 | 事実と推測を分けて記録したか | 「誰が・いつ・何を」の事実だけを記録し、評価や推測を混ぜない |
| 2 | 関係するデータ・証憑を保全したか | 原本や元データを加工せずに保存。取得日時と取得方法も記録する |
| 3 | 報告の経路を守ったか | 監査規程・不正対応規程で定めた経路(内部監査部門長、法務、監査役等)へ速やかに報告する |
| 4 | 関係者への接触を控えたか | 疑いのある人物への聞き取りは、調査方針が決まってから担当者が行う |
| 5 | 秘密を守っているか | 情報を知る人を必要最小限に限り、通報者がいる場合はその保護に配慮する |
| 6 | 専門家の関与を検討したか | 法務部門、弁護士、フォレンジックの専門家の関与を判断する |
| 7 | 会計監査人への連絡を検討したか | 財務報告への影響がありうる場合、監査役等と協議のうえ連絡の要否と時期を判断する |
こうした手順は、事案が起きてから考えるのでは間に合いません。平時のうちに不正対応規程や初動マニュアルとして定め、関係部門と役割分担を合意しておくことが大切です。
よくある失敗と対策
失敗1:レッドフラグを「犯人探し」に使う
レッドフラグのリストを人物評価に使うと、職場の信頼関係を損ない、通報しにくい雰囲気を生むおそれがあります。レッドフラグは、統制の弱点や追加確認が必要な領域を見つけるための道具として使い、個人を名指しする前に事実の確認を重ねることが基本です。
失敗2:「規程どおり」で思考を止める
冒頭のモデルケースのように、不正の多くは個々の処理を見れば規程どおりに見えます。承認上限を下回る分割支払は、1件ずつは適切に承認されています。取引の「パターン」や「組み合わせ」に目を向けることで、規程の抜け道を突く不正に気づけます。
失敗3:統制の無効化を想定しない
内部統制は、それを運用する権限者自身が回避したり無効化したりする場合には機能しにくいという限界があります。ACFE 2026年版でも、所有者・経営幹部による不正の損失額(中央値)は、一般の従業員による不正の9倍を超えていました。経営幹部の経費、手作業の仕訳、関連当事者との取引など、無効化の余地がある領域を意識的に監査対象に含めることが対策になります。
失敗4:通報制度を評価しない
通報が最も多い発見手段であるにもかかわらず、通報制度そのものを監査しない例は少なくありません。窓口の独立性、周知の状況、受け付けた通報への対応状況、通報者の保護の運用を定期的に確認しましょう。
よくある質問
Q. 内部監査人は不正を見つける責任を負いますか?
内部監査人には、専門職としての正当な注意をもって、不正の可能性を考慮して監査を行うことが求められます。ただし、監査は合理的な範囲での手続であり、すべての不正を発見することを保証するものではありません。この限界を、監査規程や取締役会への報告の中で共有しておくことが大切です。
Q. 不正リスク評価は、J-SOXのリスク評価と別に行う必要がありますか?
J-SOXのリスク評価は財務報告の信頼性に焦点を当てているため、横領や贈収賄など、財務報告への影響が小さい不正リスクが十分にカバーされない場合があります。J-SOXの評価結果を活用しつつ、内部監査の年間計画では財務報告以外の不正リスクも含めて評価するのが実務的です。
Q. 小規模な会社でも不正リスク対策は必要ですか?
必要です。小規模な組織では職務分離が難しく、1人が複数の役割を兼ねやすいため、「機会」が生まれやすい面があります。すべての職務を分離できない場合は、上位者による定期的なレビュー、通帳や入出金明細の確認、強制的な休暇取得と業務の代行など、補完的な統制を組み合わせることが考えられます。
Q. 不正の兆候を見つけたら、すぐに本人に確認すべきですか?
すぐに本人に確認するのは避けるのが一般的です。証拠の隠滅や関係者間の口裏合わせを招くおそれがあるためです。まずは事実を記録して証拠を保全し、定められた経路で報告して、調査の方針が決まってから担当者が聞き取りを行う流れが望ましいでしょう。具体的な対応は、事案の内容に応じて法務部門や専門家と協議して判断してください。
まとめ:「機会」を減らし、兆候を報告できる組織へ
不正のトライアングルは、不正が個人の資質だけでなく、プレッシャー・機会・正当化という条件の組み合わせで起きることを教えてくれます。内部監査が最も貢献できるのは、統制の評価を通じて「機会」を減らすことと、レッドフラグに気づき報告できる仕組み(データ分析、通報制度、初動手順)が機能しているかを確かめることです。最初の一歩として、自社の主要な業務について不正シナリオを1つずつ描き、それを防ぐ統制と確認すべきデータを書き出してみてください。
なお、不正への対応方針や個別事案の判断は、法務部門・監査役等・専門家と協議のうえ、自社の責任で行ってください。不正リスク評価やデータ分析の仕組みづくりの支援についてはお問い合わせからご相談いただけます。
参考資料
- ACFE(公認不正検査士協会)「Occupational Fraud 2026: A Report to the Nations」 https://www.acfe.com/fraud-resources/report-to-the-nations
- 金融庁 企業会計審議会「財務報告に係る内部統制の評価及び監査の基準並びに財務報告に係る内部統制の評価及び監査に関する実施基準の改訂について(意見書)」(2023年4月) https://www.fsa.go.jp/
- 金融庁 企業会計審議会「監査における不正リスク対応基準」(2013年)
- 日本公認会計士協会 監査基準報告書240「財務諸表監査における不正」 https://jicpa.or.jp/
- COSO「内部統制-統合的フレームワーク」(2013年)
- COSO・ACFE「Fraud Risk Management Guide」
- IIA(内部監査人協会)「グローバル内部監査基準」(2025年1月9日発効) https://www.theiia.org/en/standards/2024-standards/global-internal-audit-standards/
- 消費者庁「公益通報者保護法」関連資料 https://www.caa.go.jp/
- Donald R. Cressey, Other People's Money: A Study in the Social Psychology of Embezzlement(1953年)
- David T. Wolfe and Dana R. Hermanson, "The Fraud Diamond: Considering the Four Elements of Fraud," The CPA Journal(2004年)