年に一度の購買プロセス監査で、ある指摘事項が見つかりました。取引先マスタの口座情報が、承認記録のないまま3か月前に変更されていたのです。幸い不正な支払は起きていませんでしたが、報告会で役員から一つの質問が出ました。「3か月前に分かっていれば、もっと早く手を打てたのではないか」。
内部監査部長は答えに詰まりました。年間計画では、購買プロセスを監査するのは1年に1回です。次に同じ領域を見るのは、早くても1年後になります。その間に同じことが起きても、監査部門が気づく仕組みはありません(本記事の事例はすべて架空のモデルケースです)。
この「監査と監査のあいだの空白」を埋める考え方が、継続的監査(Continuous Auditing、CA)と継続的モニタリング(Continuous Monitoring、CM)です。大規模なシステム投資が必要だと思われがちですが、実際には、毎月1本のクエリを回すところから始められます。この記事では、CA/CMの考え方と、小さく始めて定着させる5段階の進め方を解説します。
この記事の要点
- 継続的監査(CA)は内部監査部門が、継続的モニタリング(CM)は業務部門・管理部門が、データを使って高い頻度で統制やリスクを点検する仕組みです
- J-SOXの実施基準は、日常的モニタリングをシステムに組み込み自動化すると、独立的評価の頻度や人員を減らせる可能性があると述べています
- 対象は「データで判定でき、発生から発見までの時間が損失に直結する」領域から選びます
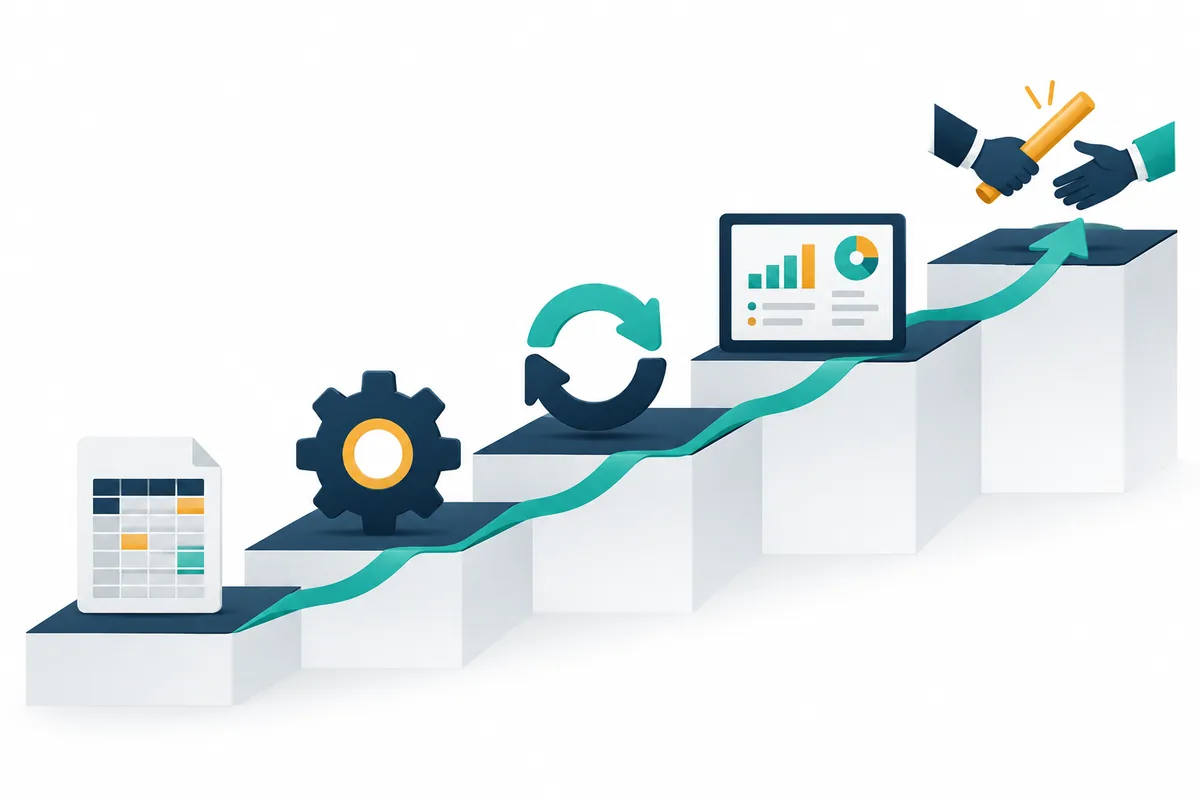
- 最初から自動化を目指さず、単発分析→定期実行→閾値の調整→可視化→業務部門への移管という5段階で育てます
- アラートの大半は正当な取引です。誰が、いつまでに、どう処理するかを先に決めないと仕組みは続きません
継続的監査とは何か:CA・CM・継続的保証
定義と3つの用語
継続的監査(CA)は、内部監査部門がデータ分析を使って、統制の運用状況やリスクの兆候を、年次監査よりはるかに高い頻度で点検する手法です。点検の頻度は、日次、週次、月次などリスクに応じて決めます。人が毎回手を動かすのではなく、分析をあらかじめ設計し、定期的に自動または半自動で実行する点に特徴があります。
継続的モニタリング(CM)は、同じような仕組みを業務部門や管理部門が自ら運用するものです。経理部が支払データを毎日チェックしたり、情報システム部が特権IDの利用を監視したりするのがその例です。3ラインモデルでいえば、CMは第1・第2ラインの活動、CAは第3ラインの活動にあたります(3ラインモデルとは?参照)。
内部監査人協会(IIA)の実務ガイド GTAG(Global Technology Audit Guide)の「Continuous Auditing: Coordinating Continuous Auditing and Monitoring to Provide Continuous Assurance」(第2版、2015年)は、CAとCMを組み合わせて全体として保証を提供する考え方を「継続的保証(Continuous Assurance)」として整理しています。2025年9月には後継の「Continuous Auditing and Monitoring」第3版が公表され、CAとCMを統合して運用する方向性がより明確に打ち出されています。CAとCMは競合するものではなく、役割を分けて組み合わせるものだという点が出発点です。
30年以上前から続く発想
継続的監査という考え方自体は新しいものではありません。1991年には、ベル研究所のM. A. VasarhelyiとF. B. Halperが論文「The Continuous Audit of Online Systems」で、米AT&Tの内部監査組織向けに開発した継続的プロセス監査システム(CPAS)を報告しています。年1回の監査では、経済事象が記録されてから長い時間がたって監査データが集められる、という問題意識から出発したものでした。1999年には、カナダ勅許会計士協会(CICA)と米国公認会計士協会(AICPA)が共同研究報告「Continuous Auditing」を公表し、事象の発生と同時またはその直後に保証を提供する方法論として継続的監査を位置づけました。
それでも長いあいだ普及が進まなかったのは、データの取得と処理に大きなコストがかかったためです。クラウド型の業務システム、データベース、BIツールが一般化した現在、当時は大企業の研究部門でしか実現できなかった仕組みを、中堅企業の内部監査部門でも手の届く範囲で組めるようになりました。
データ分析監査との違い
継続的監査は、データ分析監査(CAAT)の延長線上にあります。CAATが「特定の監査で、特定の時点のデータを分析する」ものだとすれば、継続的監査は「同じ分析を、仕組みとして繰り返し実行する」ものです。分析シナリオの作り方やデータの網羅性の確認方法は共通なので、先にデータ分析監査(CAAT)入門で基本を押さえておくと、スムーズに移行できます。
なぜ今CA/CMなのか:監査の空白と制度の後押し
年次監査が抱える「時間差」
年次監査は、過去1年間の記録をまとめて検証します。どれほど丁寧に監査しても、問題が起きた時点から発見されるまでに、最大で1年近い時間差が生じます。取引先口座の不正な変更や、承認権限の回避のように、発見が遅れるほど損失が膨らむリスクでは、この時間差そのものが弱点になります。
継続的監査の価値は、この時間差を縮めることにあります。月次で点検すれば発見までの時間は最大1か月、日次なら最大1日です。監査の「深さ」ではなく「発見までの速さ」を改善する仕組みだと捉えると、どの領域に適用すべきかが見えてきます。
J-SOX実施基準が示す「ITを利用したモニタリング」
金融庁の「財務報告に係る内部統制の評価及び監査に関する実施基準」は、ITへの対応の中で「モニタリングの有効性を確保するためのITの利用」に触れています。そこでは、統制活動の有効性に関する日常的モニタリングを、日常の業務活動を管理するシステムに組み込み自動化することで、より網羅的に実施することが可能になると述べられています。
注目したいのはその続きです。実施基準は、その結果として独立的評価に当たってリスクを低く見積もることができるため、独立的評価の頻度を低くしたり、投入する人員を少なくしたりすることも可能になる、としています。つまり、業務部門のCMが充実すれば、内部監査が行う独立的評価を効率化できるという関係が、制度の側から示されているのです。
同じ箇所で実施基準は、ITを利用したモニタリングは予めモニタリングする指標を設定してプログラミングしておく必要があるため、システム設計段階から計画的に準備を進めることが必要だとも述べています。「後からデータを集めればよい」ではなく、指標の設計を先に行うことが重要だというメッセージとして読めます。
グローバル内部監査基準とテクノロジー
IIAが2024年1月に公表し、2025年1月に発効した「グローバル内部監査基準」は、内部監査部門の資源管理を扱う原則の中で、テクノロジー資源(基準10.3)を独立した要求事項として取り上げています。内部監査部門長には、内部監査のプロセスを支える技術の確保に努め、使用している技術を定期的に評価して有効性と効率性を高める機会を追求することが求められています。
継続的監査は、この要求に応える具体的な手段の一つです。基準改訂の全体像はグローバル内部監査基準の改訂ポイントで解説しています。
対象領域と指標の選び方
選定の3条件
CA/CMの対象は、何でもよいわけではありません。うまく機能するのは、次の3条件を満たす領域です。第一に、統制の実施結果やリスクの兆候がデータとして記録されていること。第二に、「異常」を明確な条件(ルール)で判定できること。第三に、発生から発見までの時間が、損失の大きさに直結することです。
逆に、承認者の判断の妥当性のように人の判断を評価する領域や、年に数回しか発生しない取引は、継続的な点検には向きません。対象の優先順位は、年間監査計画のリスク評価と連動させると説明がしやすくなります(リスクベース内部監査の始め方参照)。
候補領域と指標の例
下の表は、CA/CMの対象としてよく選ばれる領域と、指標・頻度の例です。最初の年度は、この中から2〜3領域に絞ることをお勧めします。
| 領域 | 指標(異常の条件) | 推奨頻度の例 | 主なデータ源 |
|---|---|---|---|
| 取引先マスタ | 口座情報の変更で、変更承認記録がないもの | 日次〜週次 | マスタ変更履歴、承認ワークフロー |
| 支払 | 同一取引先・同一金額の近接支払(重複の疑い) | 週次 | 支払明細 |
| 購買 | 承認上限直下の発注の集中、分割発注の疑い | 月次 | 発注明細、権限規程 |
| 経費精算 | 同一領収書番号の重複、休日の高額精算 | 月次 | 経費精算データ |
| アクセス権限 | 退職者アカウントのログイン、特権IDの時間外利用 | 日次〜週次 | 人事データ、ログイン履歴 |
| 仕訳 | 休日・深夜の手入力仕訳、通常と異なる入力者 | 月次 | 仕訳明細 |
アクセス権限の領域は、情報システム部門のCMとして運用されていることが多く、内部監査はその運用状況を点検する立場になります。点検の観点はアクセス管理の監査手順で整理しています。
閾値は「初期値」と割り切る
指標には、「何円以上」「何日以内」といった閾値を設定します。最初から最適な閾値を決めることはできません。厳しすぎれば正当な取引が大量に検出され、緩すぎれば重要な異常を見逃します。
実務では、過去1年分のデータで試行し、検出件数が「毎回確認しきれる量」に収まるように初期値を決めます。そのうえで、運用しながら正当な取引の傾向を除外条件に加え、閾値を調整していきます。閾値を変えたときは、変更日・変更理由・承認者を記録しておくことが、仕組みの信頼性を保つうえで重要です。
小さく回す5段階の進め方
なぜ段階を踏むのか
CA/CMの導入でよくある失敗は、最初に大がかりなシステムを構築し、運用が回らずに止まってしまうことです。アラートの意味を判断できる人がいない、例外の処理ルールが決まっていない、という運用面の準備不足が主な原因です。段階を踏めば、各段階で「この分析は本当に役に立つか」を確かめながら投資を判断できます。
5段階の全体像
下の表は、単発の分析から業務部門への移管までを5段階に整理したものです。各段階の「次へ進む条件」を満たしてから次に進むことで、無理なく定着させることができます。
| 段階 | 内容 | 主な道具 | 次へ進む条件 |
|---|---|---|---|
| 1. 単発分析 | 通常の監査の中で、分析シナリオを一度実行する | Excel、SQL | 有用な例外が見つかり、ロジックが文書化できた |
| 2. 定期実行 | 同じ分析を月次などで繰り返す。手順書を整える | Power Query、SQL | 3回以上、同じ手順で再現できた |
| 3. 閾値の調整 | 正当な取引を除外条件に加え、検出の精度を上げる | 同上 | 検出件数が毎回確認しきれる量に収まった |
| 4. 可視化と報告 | 結果を部門別・期間別に可視化し、定期的に報告する | BIツール | 経営層・被監査部門が結果を理解し活用している |
| 5. 業務部門への移管 | 指標の監視を業務部門のCMとして引き継ぐ | ワークフロー、BI | 業務部門が自ら処理・記録できる体制が整った |
段階1〜3:手作業からの脱却
段階1では、通常の監査で実施した分析のうち、定期的に回す価値がありそうなものを選びます。判断の目安は、「この例外がもっと早く分かっていれば、損失や手戻りを防げたか」です。段階2で手順を固め、誰が実行しても同じ結果が出ることを確かめます。
段階3で重要なのは、除外条件を増やしすぎないことです。除外条件は、正当な理由が確認できた取引の類型に限って追加し、その根拠を記録します。「件数が多くて面倒だから」という理由で除外すると、本当に見るべき異常まで見えなくなります。
段階4〜5:見せ方と引き継ぎ
段階4では、BIツールで結果を可視化します。例外の件数そのものより、部門別・月別の推移や、処理が完了するまでの日数を示すと、経営層にとって意味のある情報になります。ダッシュボードの指標設計は内部監査にBIダッシュボードを導入する方法が参考になります。
段階5では、定着した指標の監視を、本来その統制に責任を持つ業務部門に移します。これは内部監査の仕事を減らすためだけではありません。統制の責任者が自ら異常に気づき、対処する仕組みこそが、内部統制のあるべき姿だからです。
アラート運用と役割分担
アラートの大半は「正当な取引」
継続的監査を運用すると、検出されたアラートの大半は、調べてみると正当な理由のある取引であることがほとんどです。これは失敗ではなく、仕組みの性質です。問題は、正当な取引の確認に時間を取られ、本当に重要な異常の調査がおろそかになることです。
アラートを処理する前提として、まず緊急度に応じた分類ルールを決めておきます。たとえば、金額や影響範囲が大きいもの、同じ担当者で繰り返されているものは優先度を上げます。分類ルールがあれば、限られた人員でも重要なアラートから順に処理できます。
役割分担表の記入例
アラートの処理が滞る最大の原因は、「誰が対応するのか」が決まっていないことです。下の表は、取引先マスタの口座変更を監視する場合の役割分担を示した架空のモデルケースの記入例です。
| 工程 | 経理部(第1ライン) | 内部統制推進室(第2ライン) | 内部監査部(第3ライン) | 期限 |
|---|---|---|---|---|
| アラートの確認 | 実施(毎営業日) | — | 月次で処理状況を閲覧 | 検出の翌営業日 |
| 取引先への確認 | 実施(登録済み電話番号へ折り返し) | — | — | 検出から3営業日以内 |
| 処理結果の記録 | 実施(正当・誤り・不明に分類) | 週次でレビュー | 四半期ごとにサンプルを再検証 | 確認後即日 |
| 「不明」案件のエスカレーション | 報告 | 調査を主導 | 報告を受け、必要なら個別監査 | 判明から1営業日以内 |
| 閾値・除外条件の変更 | 提案 | 承認 | 変更履歴を点検 | 随時 |
この表のポイントは、内部監査部が日々のアラート処理を担っていないことです。業務部門が処理し、第2ラインがレビューし、内部監査は「仕組みが機能しているか」を独立した立場で確かめます。
独立性を保つための注意点
内部監査部門がCAの仕組みを作り、そのまま業務部門の日常業務に組み込むと、内部監査が業務の一部を担っている状態になりかねません。自ら構築・運用している仕組みを自ら監査することになれば、客観性が損なわれます。
そのため、段階5で業務部門に移管した後は、内部監査の役割を「監視している仕組みの有効性を点検する」ことに切り替えます。具体的には、アラートが漏れなく処理されているか、閾値の変更が承認されているか、処理記録が適切かをサンプルで確かめます。モニタリングを監査する、という二重の構造にすることで、効率と独立性を両立できます。
よくある失敗と対策
失敗1:最初からシステムを作り込む
要件が固まらないうちに大規模なシステムを構築すると、運用開始後に「このアラートは役に立たない」と分かっても、修正に時間と費用がかかります。対策は、5段階の段階1〜3をExcelやSQLで回し、有用性が確かめられた指標だけをシステム化することです。
失敗2:アラートが放置される
アラートの処理担当と期限が決まっていないと、未処理の件数が積み上がり、やがて誰も見なくなります。役割分担表を作り、処理状況そのものを指標として定期的に報告することで、放置を防げます。未処理件数の推移は、それ自体が統制の運用状況を示す重要な情報です。
失敗3:閾値の変更が記録されていない
検出件数を減らすために閾値を緩めたことが記録されていないと、後から「なぜこの異常が検出されなかったのか」を説明できません。閾値と除外条件は、変更日・理由・承認者を必ず記録し、内部監査が定期的に点検します。
失敗4:データの網羅性を確かめなくなる
定期実行が軌道に乗ると、データ取得の手順が変わったことに気づかず、一部のデータが欠けたまま分析を続けてしまうことがあります。毎回の実行で、対象件数と合計金額を前回と比べる簡単な確認を手順に組み込んでおきましょう。件数が急に減った場合は、異常がなくなったのではなく、データが欠けている可能性を疑います。
よくある質問
継続的監査を始めるには、専用のツールが必要ですか?
必須ではありません。段階1〜3は、ExcelのPower QueryやSQLで十分に実施できます。専用ツールの導入は、定期実行する指標が増え、手作業での運用が負担になった段階で検討すると、要件が明確になり投資判断がしやすくなります。
継続的監査を始めたら、年次監査は不要になりますか?
不要にはなりません。継続的監査はデータで判定できる条件を点検するもので、業務プロセスの設計の妥当性や、人の判断を伴う統制の評価は、従来の監査手続が必要です。継続的監査の結果を年次監査のリスク評価に反映し、重点を置く領域を絞り込むという使い方が効果的です。統制テストの件数は内部監査サンプル数計算機で確認できます。
CAとCMのどちらから始めるべきですか?
多くの場合、内部監査部門がCAとして分析の有用性を確かめてから、業務部門のCMに移管する流れが現実的です。ただし、業務部門がすでに何らかの監視を行っている場合は、その仕組みを内部監査が評価し、改善を提言するところから始める方法もあります。自社の成熟度に合わせて選んでください。
小規模な内部監査部門でも取り組めますか?
取り組めます。むしろ人員が限られる部門ほど、データで点検できる領域を仕組み化し、人の時間を判断が必要な領域に振り向ける効果が大きくなります。最初は1領域・月次1回の点検から始め、手順が安定してから対象を広げていくことをお勧めします。
まとめ
継続的監査・継続的モニタリングは、年次監査のあいだに生じる「発見までの時間差」を縮めるための仕組みです。J-SOXの実施基準も、ITを利用した日常的モニタリングが独立的評価の効率化につながる可能性を示しています。大がかりなシステムから始める必要はなく、1本の分析を定期的に回すところから、5段階で育てていくことができます。
次の一歩として、過去の監査で見つかった指摘事項の中から「もっと早く分かっていれば防げたもの」を1つ選び、それを検出する分析を月次で回してみてください。分析の基本はデータ分析監査(CAAT)入門で解説しています。
継続的監査の設計や導入についてのご相談は、お問い合わせからお寄せください。
参考資料
- 金融庁 企業会計審議会「財務報告に係る内部統制の評価及び監査の基準並びに財務報告に係る内部統制の評価及び監査に関する実施基準の改訂について(意見書)」(2023年4月7日) https://www.fsa.go.jp/news/r4/sonota/20230407/20230407.html
- The Institute of Internal Auditors「グローバル内部監査基準」(2024年1月公表、2025年1月発効) https://www.theiia.org/en/standards/2024-standards/global-internal-audit-standards/
- The Institute of Internal Auditors, GTAG「Continuous Auditing: Coordinating Continuous Auditing and Monitoring to Provide Continuous Assurance」2nd Edition(2015年)
- The Institute of Internal Auditors, GTAG「Continuous Auditing and Monitoring」3rd Edition(2025年9月) https://www.theiia.org/en/content/guidance/recommended/supplemental/gtags/continuous-auditing-and-monitoring/
- CICA/AICPA「Continuous Auditing」Research Report(1999年)
- Vasarhelyi, M. A. and Halper, F. B.「The Continuous Audit of Online Systems」Auditing: A Journal of Practice & Theory(1991年)
- 一般社団法人日本内部監査協会 https://www.iiajapan.com/