監査委員会の席で、社外取締役が静かに尋ねました。「この 3 年間で、内部監査が一度も見ていない領域はどこですか」。内部監査部長は手元の年度計画を 3 冊並べてみましたが、答えられません。計画書には「実施した監査」は書かれていても、「実施しなかった監査」はどこにも書かれていなかったからです。
これは、多くの内部監査部門で起こりうる場面です(本記事の事例はすべて架空のモデルケースです)。年度計画は「今年やること」のリストであり、その外側にある「やらなかったこと」は、意識しなければ見えません。監査ユニバースは、この見えない部分を見えるようにするための道具です。
本記事では、監査ユニバースを「なぜ作るのか」から始め、切り口の選び方、洗い出しの情報源、台帳の記入例、そして作った後の更新ルールまでを順に解説します。
この記事の要点
- 監査ユニバースは、監査の対象になりうる単位(監査単位)の一覧で、グローバル内部監査基準の日本語版では「監査対象領域」と訳されています
- 基準 9.4 は、少なくとも年 1 回の組織体全体のリスク評価に基づく計画を求めており、ユニバースはその土台になります
- 切り口は「組織」「プロセス」「システム」「横断テーマ」の 4 つを組み合わせ、1 単位が 1 件の監査で扱える大きさにそろえます
- 台帳には、リスク評価の結果だけでなく、前回の監査時期や他のアシュアランスの有無を記録し、「監査しない理由」を説明できるようにします
- 年 1 回の全面見直しに加え、組織変更・新システム・法改正などのトリガーで随時更新します
監査ユニバースとは:なぜ「一覧」が必要なのか
基準の中の位置づけ
監査ユニバースは、組織の中で内部監査の対象になりうる単位を網羅的に並べた一覧です。内部監査人協会(IIA)の「グローバル内部監査基準」は、基準 9.4「内部監査の計画」の「実施に当たって考慮すべき事項」で、組織体内の潜在的な監査単位を監査ユニバースにまとめることを、計画作成の一つの方法として紹介しています。日本語版では「監査対象領域」、監査単位は「監査単位」と訳されています。
同じ箇所では、監査単位として事業ユニット、プロセス、プログラム、システムを含めることがあるとし、ユニバースは組織の目標や戦略的な取り組みの理解に基づき、組織構造やリスクの枠組みと整合しているときに最も有用になると述べています。つまり、ユニバースは組織図の写しではなく「組織がどこでつまずきうるか」の地図として作ることが期待されています。
要求事項との関係
基準 9.4 の要求事項そのものは、ユニバースの作成を義務づけてはいません。求めているのは、組織体の戦略・目標・リスクについての文書化された評価に基づいて計画を作ること、その評価を少なくとも年 1 回行うこと、そして IT ガバナンス、不正リスク、コンプライアンスと倫理のプログラムの有効性、その他の高リスク領域を計画の範囲として考慮することです。
さらに基準 9.4 は、高リスクの分野や活動のアシュアランス業務を計画に含めない場合、その理由を取締役会と最高経営者に伝えることを求めています。冒頭の社外取締役の質問に答えるには、「全体」が分かっていなければなりません。全体が一覧になっていなければ、何を除外したのかも説明できないのです。これが、ユニバースを作る最大の理由です。
日本内部監査協会の「内部監査基準」(2014 年改訂)も、最低でも年次で行われるリスク評価の結果に基づいて内部監査計画を策定することを求めています(5.2.1)。リスク評価の手順そのものはリスクベース内部監査の始め方で詳しく解説しています。
ユニバースと年度計画の違い
| 項目 | 監査ユニバース | 年度監査計画 |
|---|---|---|
| 目的 | 監査対象の全体像を示す | 当年度に実施する監査を示す |
| 範囲 | 監査しうる全単位 | 選ばれた単位のみ |
| 時間軸 | 複数年(継続的に維持) | 1 年 |
| 主な情報 | 単位の定義、リスク評価、前回監査時期、他のアシュアランス | 監査の目的、時期、人日、担当者 |
| 承認 | 部門内で管理(計画の根拠として報告) | 取締役会等の承認 |
切り口を決める:組織・プロセス・システム・横断テーマ
4 つの切り口の特徴
ユニバースの作り方で最初に迷うのが「何を 1 単位とするか」です。代表的な切り口は次の 4 つで、それぞれ得意なことと苦手なことがあります。
| 切り口 | 単位の例 | 長所 | 短所 |
|---|---|---|---|
| 組織(部門・拠点・子会社) | 営業本部、九州支店、海外子会社 | 責任者が明確で往査を組みやすい | 部門をまたぐプロセスのリスクを見落としやすい |
| プロセス | 受注〜入金、購買〜支払、人事・給与 | 業務の流れに沿ってリスクを捉えやすい | 責任者が複数になり、報告先が曖昧になりやすい |
| システム | 基幹システム、EC サイト、人事システム | IT 統制を体系的にカバーできる | 業務側のリスクとのつながりが見えにくい |
| 横断テーマ | 不正リスク、情報セキュリティ、委託先管理 | 全社的なリスクを一度に評価できる | 範囲が広くなりすぎやすい |
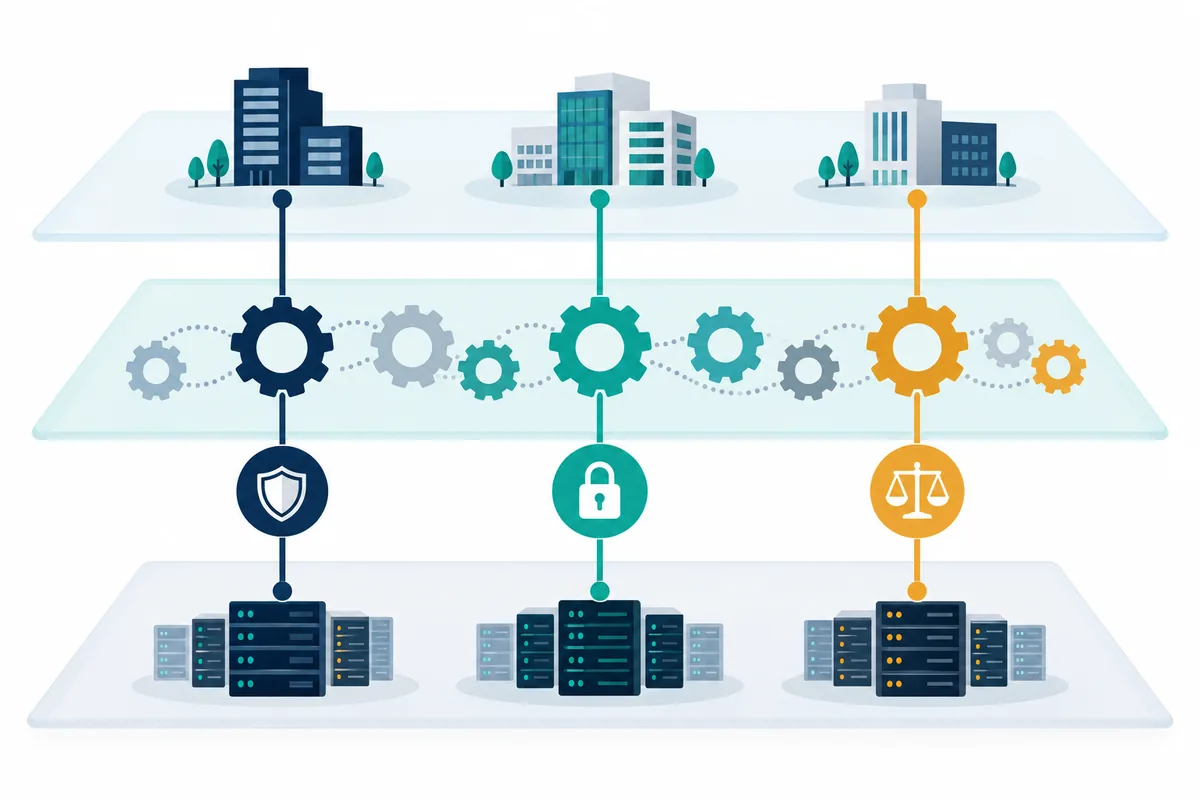
実務では、1 つの切り口だけで作ることはまれです。多くの場合、組織またはプロセスを主軸にし、システムと横断テーマを別の層として重ねる「マトリクス型」をとります。基準 9.4 の考慮事項も、倫理、不正、IT、第三者との関係、規制の不遵守といったリスクは複数の事業ユニットやプロセスにまたがり、より複雑な評価を要することがあると指摘しています。横断テーマの層は、こうしたリスクの受け皿になります。
粒度の目安:1 単位=1 件の監査
単位の大きさは「1 件の監査で扱える範囲」にそろえるのが目安です。例えば「営業本部」を 1 単位にすると、1 件の監査では見きれず、結局「営業本部のうち受注管理」と範囲を絞ることになります。逆に「見積書の承認」まで細かくすると、単位が数百に膨らみ、リスク評価だけで年度が終わってしまいます。
少人数の部門であれば、単位数は 40〜100 程度に収まると管理しやすいでしょう。これは法令や基準が定める数字ではなく、年 1 回のリスク評価を現実的な工数で回すための実務上の目安です。組織の規模や事業の多様性に応じて調整してください。
洗い出しの情報源と手順
使える情報源
ユニバースは、内部監査部門の記憶から作るのではなく、社内に既にある「一覧」を突き合わせて作ります。主な情報源は次のとおりです。
| 情報源 | 拾えるもの | 入手先の例 |
|---|---|---|
| 組織図・職務分掌規程 | 部門、拠点、責任者 | 人事部、総務部 |
| 関係会社一覧 | 子会社、関連会社、出資比率 | 経営企画部、経理部 |
| 勘定科目残高・事業別損益 | 金額的に重要な事業・プロセス | 経理部 |
| 規程・マニュアル体系 | 管理されているプロセス | 総務部、法務部 |
| システム台帳・IT 資産一覧 | 主要システム、クラウドサービス | 情報システム部 |
| 委託先一覧・主要取引先一覧 | 外部委託業務、第三者リスク | 購買部、各業務部門 |
| リスク登録簿・リスク管理委員会資料 | 経営が認識しているリスク | リスク管理部門 |
| 中期経営計画・取締役会資料 | 新規事業、戦略的な取り組み | 経営企画部 |
| 適用法令の一覧・許認可 | 規制に関わる業務 | 法務部 |
| 過去の監査報告・外部監査の指摘 | 既知の問題、改善途上の領域 | 内部監査部門、監査法人 |
洗い出しの 5 ステップ
- 主軸を決める:組織とプロセスのどちらを主軸にするかを決めます。事業部制で責任者が明確な会社は組織軸、機能別組織で業務が部門をまたぐ会社はプロセス軸が向いています
- 一覧を集めて突き合わせる:上表の情報源を集め、主軸の単位ごとに関係するシステム・委託先・法令をひもづけます
- 漏れを確認する:「どの単位にも属さない」ものがないかを確認します。新規事業、本社の管理部門、子会社の小規模拠点は漏れやすい領域です
- 単位を定義する:各単位に名称、範囲、責任者、関連する主要リスクを書きます。範囲の境界が曖昧な単位は、隣の単位との分担を明記します
- 経営者と確認する:できあがった一覧を最高経営者やリスク管理部門に見せ、「この一覧に載っていない重要な活動はあるか」を尋ねます
洗い出しの際には、リスクを「悪いことが起きる可能性」だけで捉えないことも大切です。基準 9.4 の考慮事項は、リスクを目標達成への悪影響や障害としてだけでなく、目標達成能力を高める機会という観点からも検討すべきだとしています。新規事業や DX の取り組みのように、失敗の損失と同時に成功の価値も大きい活動は、ユニバースに載せておくことで、保証だけでなく助言(アドバイザリー)の対象として検討する余地が生まれます。
5 つ目のステップが特に重要です。基準 9.4 の考慮事項は、内部監査部門がリスク管理システムで識別された主要なリスクを独立してレビューし、検証すべきであり、リスク管理プロセスが有効だと結論づけた場合にのみ経営者のリスク情報に依拠すべきだとしています。経営者の一覧をそのまま写すのではなく、自ら集めた情報と突き合わせることで、この独立した検証が成り立ちます。
台帳の項目設計と記入例
最低限そろえたい項目
ユニバースは、スプレッドシート 1 枚で始められます。列(項目)の設計例は次のとおりです。
| 列 | 内容 | 記入のポイント |
|---|---|---|
| 単位 ID | 一意の番号 | 廃止しても番号を再利用しない |
| 監査単位名 | 例:購買〜支払プロセス | 社内で通じる名称にする |
| 切り口 | 組織/プロセス/システム/横断テーマ | 1 つ選ぶ |
| 範囲 | 含む業務・拠点・システム | 隣接単位との境界を書く |
| 責任者 | 部門長・プロセスオーナー | 役職で書く |
| 主要リスク | 2〜3 件 | リスク登録簿の番号があれば併記 |
| 固有リスク評価 | 高/中/低(または点数) | 評価基準は別表で定義 |
| 統制の状況 | 過去の監査結果、既知の問題 | 事実で書く |
| 他のアシュアランス | 監査法人、ISMS 審査、品質監査など | 範囲と時期も書く |
| 前回監査 | 年月と総合評価 | 未実施なら「未実施」 |
| 監査サイクル | 毎年/2 年/3 年/都度 | 評価結果から決める |
| 次回予定年度 | 例:2027 年度 | 計画に反映 |
| 除外・延期の理由 | 高リスクなのに計画に入れない場合 | 取締役会等への説明に使う |
| 最終更新日・更新者 | 更新の記録 | 変更履歴シートと連動 |
記入例(架空のモデルケース)
製造業の架空モデル企業の台帳から、数行を抜き出した例です。
| ID | 監査単位名 | 切り口 | 固有リスク | 他のアシュアランス | 前回監査 | サイクル | 次回 | 除外・延期の理由 |
|---|---|---|---|---|---|---|---|---|
| P-03 | 購買〜支払 | プロセス | 高 | 監査法人(J-SOX 範囲) | 2025 年 6 月・要改善 | 毎年 | 2026 年度 | — |
| P-07 | 人事・給与 | プロセス | 中 | 社会保険労務士の定期確認 | 2024 年 10 月・良好 | 2 年 | 2026 年度 | — |
| S-02 | 基幹システム(ERP) | システム | 高 | 監査法人(ITGC) | 2025 年 2 月・一部改善 | 毎年 | 2026 年度 | — |
| O-11 | 東南アジア販売子会社 | 組織 | 高 | 現地会計監査 | 未実施 | 毎年 | 2027 年度 | 現地責任者交代直後のため 1 年延期。代替として書面調査を実施 |
| T-01 | 委託先管理 | 横断テーマ | 中 | なし | 未実施 | 3 年 | 2026 年度 | — |
| T-04 | 情報セキュリティ | 横断テーマ | 高 | ISMS 認証の審査 | 2025 年 11 月・良好 | 2 年 | 2027 年度 | ISMS 審査の範囲と重複する部分は依拠。範囲外の子会社は次回対象 |
「除外・延期の理由」の列があることで、冒頭の社外取締役の質問に対して、どの高リスク領域をなぜ見ていないのかを一覧で示せます。延期する場合も、代替手段(書面調査、モニタリングなど)を書いておくと説明の説得力が増します。
アシュアランスマップと監査サイクルにつなぐ
他のアシュアランスを記録する理由
ユニバースに「他のアシュアランス」の列を設けるのは、内部監査だけが組織の保証を担っているわけではないからです。監査法人による財務諸表監査や内部統制監査、ISO 認証の審査、リスク管理部門やコンプライアンス部門のモニタリングなど、第 2 線や外部の保証機能がそれぞれの範囲をカバーしています。
グローバル内部監査基準の基準 9.5「連携と依拠」は、内部監査部門長が他のアシュアランス・プロバイダと連携し、その仕事に依拠する場合の考え方を定めています。ユニバースの各単位に「誰が、どの範囲を、いつ保証しているか」を書き込むと、それはそのままアシュアランスマップになります。重複している領域は依拠によって工数を減らし、誰も見ていない空白の領域に内部監査の資源を振り向ける判断ができるようになります。第 1 線から第 3 線までの役割分担は3 ラインモデルとはで解説しています。
監査サイクルの決め方
リスク評価の結果と他のアシュアランスの状況から、各単位の監査サイクルを決めます。一例として、次のような対応表を使うと判断がぶれにくくなります。
| 固有リスク | 他のアシュアランス | 監査サイクルの例 |
|---|---|---|
| 高 | なし | 毎年 |
| 高 | あり(依拠可能) | 毎年〜2 年(範囲を絞る) |
| 中 | なし | 2 年 |
| 中 | あり(依拠可能) | 3 年 |
| 低 | — | 3〜5 年、またはモニタリングのみ |
この表は判断の一例であり、基準が定める頻度ではありません。自社のリスク許容度や部門の人日に合わせて調整します。人日の計算と年度計画への落とし込みは年間内部監査計画書の書き方を参照してください。
更新のルール:いつ・誰が・何をきっかけに
年 1 回の全面見直しと随時更新
ユニバースは作った瞬間から古くなり始めます。基準 9.4 の考慮事項は、組織体全体のリスク評価を少なくとも年 1 回完了することを求めたうえで、環境が動的であれば、計画を 6 か月ごと、四半期ごと、あるいは毎月更新する必要がある場合もあると述べています。ユニバースも同じ考え方で、年 1 回の全面見直しと、出来事をきっかけとした随時更新を組み合わせます。
更新トリガーの一覧
| トリガー | 更新の内容 | 情報の入手経路 |
|---|---|---|
| 組織変更・部門の新設や統合 | 単位の追加・統合・廃止、責任者の変更 | 人事発令、取締役会資料 |
| M&A・子会社の設立や売却 | 組織単位の追加・削除 | 取締役会資料、経営企画部 |
| 新システムの導入・大規模改修 | システム単位の追加、リスク評価の見直し | 情報システム部の案件一覧 |
| 重要な法令の改正 | 横断テーマの追加、リスク評価の見直し | 法務部、業界団体の情報 |
| 不祥事・重大な事故 | リスク評価の引上げ、臨時監査の検討 | 内部通報、リスク管理委員会 |
| 新規事業・新サービスの開始 | 単位の追加 | 中期経営計画、取締役会資料 |
| 重要な委託先の変更 | 横断テーマ(委託先管理)の見直し | 購買部、契約台帳 |
更新の手順と記録
随時更新は、内部監査部門の担当者が変更履歴シートに「日付・変更内容・理由・情報源」を記録し、部門長が月次で確認する形が運用しやすいでしょう。年 1 回の全面見直しでは、上記の情報源を改めて集めて突き合わせ、単位の定義とリスク評価を一斉に更新します。その結果を年度計画の根拠として、取締役会や監査(等)委員会に報告します。
更新情報を漏れなく拾うには、取締役会や経営会議の資料を内部監査部門が定期的に受け取れるよう、あらかじめ配布先に加えてもらうことが有効です。立ち上げ期の部門であれば、この仕組みづくりも内部監査部門の立ち上げ方で扱う初年度の作業に含めておくとよいでしょう。
よくある失敗と対策
組織図をそのまま写してしまう
組織図の部門名を並べただけのユニバースでは、部門をまたぐプロセスや、委託先・システムのリスクが抜け落ちます。対策は、プロセス・システム・横断テーマの層を重ね、「どの部門にも属さないリスク」の受け皿を用意することです。
細かくしすぎて維持できない
最初に張り切って数百の単位を作ると、年 1 回のリスク評価が回らなくなります。1 単位を 1 件の監査で扱える大きさにそろえ、細かいリスクは単位の中の「主要リスク」の欄で扱います。
作ったまま更新しない
年度計画を作るときだけ開くユニバースは、すぐに実態とずれます。更新トリガーと担当者を決め、変更履歴を残すことで、随時更新が習慣になります。
「監査しない理由」を書かない
実施する監査だけを記録していると、取締役会等に対してカバーの状況を説明できません。高リスクなのに計画に入れない単位には、必ず理由と代替手段を書きます。
よくある質問
監査ユニバースは取締役会の承認が必要ですか?
グローバル内部監査基準で取締役会の承認が求められているのは、内部監査の計画とその重大な変更です。ユニバースそのものの承認は求められていませんが、計画の根拠として、ユニバースとリスク評価の概要を計画とあわせて報告するのが実務的です。
J-SOX の評価範囲とユニバースはどう関係しますか?
J-SOX の評価範囲は、財務報告の信頼性の観点から、重要な事業拠点や勘定科目に関連する業務プロセスを選ぶものです。ユニバースはそれより広く、業務の有効性・効率性やコンプライアンスも含めた全体を扱います。J-SOX の評価対象は、ユニバースの一部として「他のアシュアランス」の列でひもづけておくと重複を避けられます。
子会社はユニバースに含めるべきですか?
内部監査規程で子会社が監査の対象範囲に含まれていれば、ユニバースにも含めます。子会社に独自の内部監査部門がある場合は、その監査結果を「他のアシュアランス」として記録し、依拠できるかどうかを評価します。
従業員 100 人程度の会社でもユニバースは必要ですか?
規模が小さくても、何を監査し何を監査しないかを説明する必要性は変わりません。ただし、単位数は 20〜30 程度でも十分なことが多く、台帳の列も「単位名・範囲・固有リスク・前回監査・次回予定・除外理由」の 6 列から始めて構いません。重要なのは、一覧が存在し、年 1 回は見直されていることです。
リスク評価の点数はどう付ければよいですか?
影響度と発生可能性の 2 軸で評価する方法が一般的です。評価基準(何点ならどの程度か)を別表で定義し、評価者によるぶれを抑えます。具体的な物差しの作り方はリスクベース内部監査の始め方で紹介しています。
まとめ
監査ユニバースは、年度計画の「外側」を見えるようにする道具です。組織・プロセス・システム・横断テーマの切り口を重ね、1 単位を 1 件の監査の大きさにそろえ、他のアシュアランスと前回監査の時期を記録する。そして「監査しない理由」を書き、トリガーに応じて更新する。この運用ができれば、「3 年間一度も見ていない領域はどこか」という問いにも、一覧で答えられるようになります。
次の一歩として、本記事の台帳の列をスプレッドシートに作り、社内の組織図とシステム台帳から最初の 20 単位を書き出してみてください。選んだ単位を個別の監査に落とし込む方法は個別監査計画と監査プログラムの設計で解説しています。なお、どの単位をどの頻度で監査するかの最終判断は、自社のリスク評価と取締役会等との協議によります。
監査計画やリスク評価の仕組みづくりについてのご相談は、お問い合わせからお寄せください。
参考資料
- The Institute of Internal Auditors「Global Internal Audit Standards」(2024 年 1 月 9 日公表、2025 年 1 月 9 日発効。基準 9.4「内部監査の計画」、基準 9.5「連携と依拠」) https://www.theiia.org/en/standards/2024-standards/global-internal-audit-standards/
- 一般社団法人日本内部監査協会「『グローバル内部監査基準™』(日本語版)公表のお知らせ」(2024 年 7 月 5 日) https://www.iiajapan.com/leg/iia/info/2024/20240705_global_ia_std.html
- 一般社団法人日本内部監査協会「内部監査基準」(2014 年改訂。5.2.1、5.2.2) https://www.iiajapan.com/leg/guide/
- The Institute of Internal Auditors「Three Lines Model」(2020 年)
- 金融庁 企業会計審議会「財務報告に係る内部統制の評価及び監査の基準並びに財務報告に係る内部統制の評価及び監査に関する実施基準の改訂について(意見書)」(2023 年 4 月 7 日) https://www.fsa.go.jp/news/r4/sonota/20230407/20230407.html