期末の全社的な内部統制の評価を控えた10月。J-SOX 担当者は、金融庁の実施基準に例示された42項目の評価シートを前年からコピーし、日付だけ差し替えていました。そこへ、海外子会社の監査を担当するチームから一通のメールが届きます。「現地の監査人は COSO の17原則で評価しているそうです。こちらの42項目とどう対応するのか、一覧はありますか」。
担当者は COSO という言葉は知っていても、17原則を一つずつ挙げることはできませんでした。42項目と17原則は同じものを別の切り口で見ているのか、それとも抜けがあるのか。親会社と子会社で評価の物差しが違えば、グループ全体の結論を説明するのは難しくなります。
これは架空のモデルケースですが、海外拠点を持つ企業や、財務以外の報告にも内部統制を広げようとする企業では、よく見られる状況です。本記事では、COSO の「内部統制の統合的フレームワーク」(2013年版)がなぜ作られ、何を定めているのかを整理し、J-SOX との対応と、内部監査での具体的な使い方を解説します。
この記事の要点
- COSO の内部統制フレームワークは1992年に公表され、2013年5月に改訂されました。1992年版は2014年12月15日に2013年版へ置き換えられています
- 内部統制は、業務、報告、コンプライアンスの3つの目的に対する合理的な保証を提供するプロセスと定義され、2013年版で「報告」が非財務・内部報告にまで広がりました
- 5つの構成要素(統制環境、リスク評価、統制活動、情報と伝達、モニタリング活動)を支える17の原則が明文化されました
- 有効な内部統制とは、5つの構成要素と関連する原則がそれぞれ「存在し、機能している」こと、そして構成要素が統合的に運用されていることです
- J-SOX は COSO をもとにしつつ、「資産の保全」と「IT への対応」を独自に加えた4目的・6基本的要素の構成です。2023年の改訂では COSO 2013年版を踏まえた見直しも行われました
COSOとは|トレッドウェイ委員会から2013年改訂まで
不正な財務報告への問題意識から生まれた
COSO(Committee of Sponsoring Organizations of the Treadway Commission、トレッドウェイ委員会支援組織委員会)は、米国の5つの団体が支援する組織です。米国会計学会(AAA)、米国公認会計士協会(AICPA)、国際財務担当経営者協会(FEI)、内部監査人協会(IIA)、管理会計士協会(IMA)で構成されています。
出発点は、1980年代の米国で問題になった不正な財務報告です。その原因と対策を検討した「不正な財務報告に関する全米委員会」(委員長の名からトレッドウェイ委員会と呼ばれます)の提言を受けて、内部統制の共通の定義と評価の枠組みを示すために作られたのが、1992年の「内部統制の統合的フレームワーク」です。当時の米国では、内部統制という言葉の意味が、会計士、経営者、規制当局などの間でばらばらだったことが大きな課題でした。
2013年に改訂された理由
1992年版は20年にわたって世界中で使われましたが、その間に事業環境は大きく変わりました。IT への依存の高まり、業務の外部委託、グローバル化、ガバナンスに対する期待の強まり、不正の防止と発見に対する関心などです。COSO は2013年5月に改訂版を公表し、1992年版は2014年12月15日をもって2013年版に置き換えられました。
2013年版の改訂で最も大きな変化は、1992年版にも暗黙のうちに含まれていた基本的な考え方を「17の原則」として明文化したことです。原則が明示されたことで、「何がそろっていれば有効といえるのか」を具体的に議論できるようになりました。基本的な定義や5つの構成要素の枠組みは維持されたため、1992年版から大きく作り直す必要はなかった一方、評価の粒度は細かくなっています。日本語訳(『COSO内部統制の統合的フレームワーク』)も出版されています。
定義と3つの目的|「報告」はなぜ広がったのか
内部統制の定義
2013年版は、内部統制を次のように定義しています(編集部訳)。内部統制とは、事業体の取締役会、経営者及びその他の構成員によって実行され、業務、報告及びコンプライアンスに関連する目的の達成に関して合理的な保証を提供するために整備されたプロセスである。
この定義には、実務で見落とされがちな三つのポイントがあります。一つ目は「プロセス」であること。内部統制は一度作れば終わる規程集ではなく、日々の業務の中で継続する活動です。二つ目は「人によって実行される」こと。文書だけでは内部統制は機能しません。三つ目は「合理的な保証」であること。人の判断の誤りや共謀、経営者による無効化などの限界があるため、絶対的な保証はできない、という前提に立っています。
3つの目的と報告の4区分
| 目的 | 内容 | 2013年版での主な変化 |
|---|---|---|
| 業務(Operations) | 業務の有効性と効率性。業績や財務上の目標、資産の保全を含む | 目的設定との関係を明確化 |
| 報告(Reporting) | 内部・外部、財務・非財務の報告の信頼性、適時性、透明性など | 「財務報告」から「報告」へ拡張 |
| コンプライアンス(Compliance) | 事業体に適用される法令の遵守 | 大きな変更なし |
報告の目的は、外部財務報告、外部非財務報告、内部財務報告、内部非財務報告の4区分に整理されました。ここに2013年版の先見性があります。サステナビリティ情報のような非財務情報の開示が広がる前から、報告の信頼性を支える内部統制の対象を非財務まで広げていたのです。COSO は2023年に、このフレームワークをサステナビリティ報告に適用するための補足ガイダンス(ICSR)も公表しています。
COSOキューブ
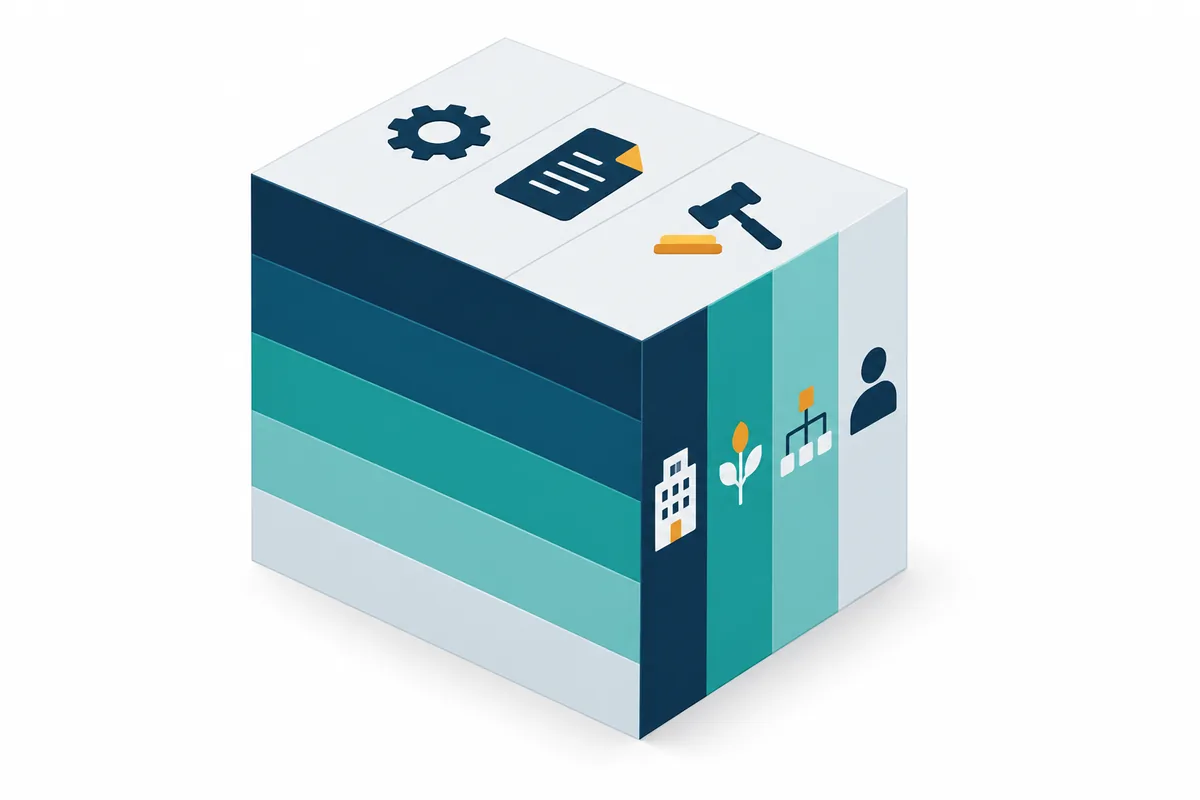
COSO の枠組みは、3つの目的、5つの構成要素、事業体の組織構造(全社、部門、事業単位、機能など)を三辺とする立方体で表されます。内部統制は、どの目的について、どの組織単位で、どの構成要素を見ているのかを、この三つの軸で特定して評価するという考え方です。
5つの構成要素と17原則
2013年版の中核は、5つの構成要素とそれを支える17の原則です。原則名は編集部による要約訳で、監査で確かめる証跡の例を添えています。
| 構成要素 | 原則 | 監査で確かめる証跡の例 |
|---|---|---|
| 統制環境 | 1 誠実性と倫理観に対するコミットメントを示す | 行動規範、違反時の対応記録 |
| 統制環境 | 2 取締役会が経営者から独立し、内部統制の整備と運用を監督する | 取締役会議事録、社外取締役の構成 |
| 統制環境 | 3 取締役会の監督のもと、組織構造、報告経路、権限と責任を確立する | 組織図、職務権限規程 |
| 統制環境 | 4 有能な人材の確保・育成・定着に対するコミットメントを示す | 採用・研修・後継者計画 |
| 統制環境 | 5 内部統制上の責任について個人に説明責任を果たさせる | 評価制度、業績指標と報酬の連動 |
| リスク評価 | 6 リスクを識別・評価できるよう、十分に明確な目的を設定する | 中期計画、部門目標 |
| リスク評価 | 7 事業体全体のリスクを識別し、管理方法の基礎として分析する | リスク登録簿、リスクマップ |
| リスク評価 | 8 リスク評価において不正の可能性を検討する | 不正リスク評価の記録 |
| リスク評価 | 9 内部統制に重大な影響を与え得る変化を識別し評価する | 組織変更・新システム導入時の評価 |
| 統制活動 | 10 リスクを許容可能な水準まで低減する統制活動を選択・整備する | RCM、承認・照合の手続 |
| 統制活動 | 11 テクノロジーに関する全般的統制活動を選択・整備する | IT 全般統制の評価記録 |
| 統制活動 | 12 期待事項を定めた方針と、それを実行する手続によって統制活動を展開する | 規程、業務マニュアル |
| 情報と伝達 | 13 関連性のある質の高い情報を入手・作成し利用する | 情報要件の定義、データ品質管理 |
| 情報と伝達 | 14 内部統制の目的と責任を含む情報を組織内に伝達する | 社内通知、内部通報制度 |
| 情報と伝達 | 15 内部統制に影響する事項について外部と情報を伝達する | 開示手続、外部からの苦情対応 |
| モニタリング活動 | 16 日常的評価と独立的評価を選択・整備・実施する | 内部監査、自己点検の結果 |
| モニタリング活動 | 17 不備を適時に評価し、是正責任者と上級経営者・取締役会に伝達する | 不備管理表、是正状況の報告 |
構成要素の順序には意味がある
5つの構成要素は、上から順に土台から積み上がる関係にあります。統制環境は「組織の気風」であり、ほかのすべての構成要素の基礎になります。どれほど精緻な統制活動を設計しても、経営者が承認を飛ばすことを黙認する組織では機能しません。原則8で不正リスクの検討が独立した原則として置かれたのも、不正な財務報告という COSO の出自を考えると自然な流れです。不正リスクの評価の実務は不正リスクと内部監査で解説しています。
着眼点(Points of Focus)
各原則には、原則に関連する重要な特性を示す「着眼点」が設けられ、17原則全体で77項目あります。着眼点は、経営者が原則の存在と機能を判断する際の手がかりですが、COSO はすべてを満たすことを要求していません。事業体の状況によっては当てはまらない着眼点もあり、逆に着眼点にない特性を考慮すべき場合もあります。ここを誤解して77項目をチェックリストとして機械的に埋めると、評価の手間だけが増え、判断の質は上がらないという事態になりがちです。
「有効な内部統制」の判断|存在し、機能し、統合的に運用されている
二つの要件
2013年版は、有効な内部統制システムの要件を次の二つとしています。
- 5つの構成要素と関連する原則のそれぞれが「存在し(present)」かつ「機能している(functioning)」
- 5つの構成要素が「統合的に(together in an integrated manner)」運用されている
「存在する」は、構成要素と原則が内部統制の設計と導入の中にあること、「機能している」は、それらが実際に運用され続けていることを意味します。J-SOX の言葉に置き換えると、整備状況と運用状況の評価に近い考え方です。
重大な不備(major deficiency)
2013年版は、事業体が目的を達成する可能性を著しく低下させる内部統制の不備、またはその組み合わせを「重大な不備(major deficiency)」と呼び、重大な不備が存在する場合は有効な内部統制の要件を満たしているとは結論付けられない、としています。ただし、外部財務報告のように規制当局や基準設定主体が評価の基準を定めている領域では、それらが定める不備の分類(たとえば J-SOX の「開示すべき重要な不備」)を使うことになります。
統合的な運用をどう確かめるか
見落とされやすいのが二つ目の要件です。たとえば原則17で不備が報告されても、原則5の説明責任の仕組みが機能していなければ是正は進みません。原則ごとの評価結果を並べるだけでなく、ある原則の弱点がほかの原則にどう波及しているかを検討することが、統合的な運用の評価です。不備の集計と評価の実務は内部統制の不備の評価で詳しく扱います。
J-SOXとの対応|4目的・6基本的要素と42項目
J-SOX は COSO をもとに独自の要素を加えた
金融庁企業会計審議会の「財務報告に係る内部統制の評価及び監査の基準」は、内部統制の目的を「業務の有効性及び効率性」「報告の信頼性」「事業活動に関わる法令等の遵守」「資産の保全」の4つ、基本的要素を「統制環境」「リスクの評価と対応」「統制活動」「情報と伝達」「モニタリング」「IT(情報技術)への対応」の6つとしています。
COSO との違いは、「資産の保全」を独立した目的としたことと、「IT への対応」を独立した基本的要素としたことです。COSO では資産の保全は業務の目的に含まれ、IT は各構成要素の中で扱われ、特に原則11にテクノロジーに関する全般的統制として置かれています。IT 統制の考え方はITAC と ITGC の違いも参考にしてください。
| COSO(2013年版) | J-SOX の基本的要素 | 主な違い |
|---|---|---|
| 統制環境(原則1〜5) | 統制環境 | ほぼ対応 |
| リスク評価(原則6〜9) | リスクの評価と対応 | J-SOX は「対応」まで一体で記載 |
| 統制活動(原則10〜12) | 統制活動 | ほぼ対応 |
| 情報と伝達(原則13〜15) | 情報と伝達 | ほぼ対応 |
| モニタリング活動(原則16〜17) | モニタリング | ほぼ対応 |
| 原則11ほか各構成要素に内在 | IT への対応 | J-SOX は独立した基本的要素 |
| 業務の目的に含む | 目的「資産の保全」 | J-SOX は独立した目的 |
2023年改訂で COSO 2013年版を反映
2023年4月7日に企業会計審議会が公表した改訂の意見書は、COSO 報告書が2013年5月に改訂され、「財務報告」の「報告」(非財務報告と内部報告を含む)への拡張、不正に関するリスクへの対応の強調、内部統制とガバナンスや全組織的なリスク管理との関連性の明確化などが行われたことに触れています。そのうえで、内部統制の目的の一つを「財務報告の信頼性」から「報告の信頼性」に改め、リスクの評価において不正に関するリスクを考慮する重要性を明示しました。ただし、金融商品取引法上の内部統制報告制度は、あくまで財務報告の信頼性の確保が目的であることも強調されています。改訂の全体像はJ-SOX改訂のポイントで解説しています。
42項目と17原則の関係
実施基準の参考1に示された「財務報告に係る全社的な内部統制に関する評価項目の例」(いわゆる42項目)は、J-SOX の基本的要素ごとに評価の着眼点を例示したものです。17原則と完全に1対1で対応するわけではありませんが、両者を突き合わせると、自社の評価項目に抜けている観点を見つけられます。たとえば原則9(重大な変化の識別と評価)に当たる観点が、自社の評価シートで弱くなっていないかは確認する価値があります。42項目の使い方は全社的な内部統制の評価方法で詳しく扱います。
内部監査での使い方|原則別ギャップ評価
原則別ギャップ評価シートの記入例
COSO の17原則は、全社的な内部統制の評価や、J-SOX の範囲外の領域(非財務報告、業務の有効性など)の監査で、評価の物差しとして使えます。以下は、原則ごとに現状と課題を記録するシートの記入例です(架空の例)。
| 原則 | 存在 | 機能 | 根拠となる証跡 | 課題・改善提案 | 優先度 |
|---|---|---|---|---|---|
| 2 取締役会の監督 | ○ | ○ | 取締役会議事録(内部統制報告を年2回審議) | — | — |
| 8 不正リスクの検討 | ○ | △ | 全社リスク評価に不正の項目はあるが、部門別の評価がない | 部門別の不正リスク評価を年次で実施する | 高 |
| 9 重大な変化の評価 | △ | △ | 新基幹システム導入時の統制評価の記録なし | 変更時のリスク評価手順を規程化する | 高 |
| 13 質の高い情報の利用 | ○ | △ | KPI の算定ロジックが担当者の Excel に依存 | 算定手順の文書化と検証を行う | 中 |
| 17 不備の評価と伝達 | ○ | ○ | 不備管理表を四半期ごとに経営会議へ報告 | — | — |
「存在」と「機能」を別の列にしているのがポイントです。規程はあるが運用されていない(存在○・機能△)のか、そもそも仕組みがない(存在△)のかで、改善提案の中身が変わります。
評価を始める前のチェックリスト
- 評価の対象とする目的(業務・報告・コンプライアンス)と組織の範囲を決めた
- J-SOX の全社的な内部統制の評価項目と17原則の対応表を作った
- 原則ごとに、主な証跡の所在と入手先の部署を特定した
- 「存在」と「機能」の判定基準(○・△・×の意味)を評価者間で統一した
- 不備が見つかった場合の、他の原則への影響を記録する欄を設けた
- 評価結果の報告先(経営会議、取締役会、監査役等)と時期を決めた
新しい領域への応用
COSO は2013年版を土台に、新しい領域への適用ガイダンスを公表し続けています。2023年のサステナビリティ報告に関する内部統制(ICSR)、2024年のロボティック・プロセス・オートメーション(RPA)に関するガイダンス、2026年2月の生成 AI に関する内部統制のガイダンスなどです。生成 AI のガイダンスは、5つの構成要素と17原則に沿って生成 AI 特有のリスクと統制を整理する構成とされています。新しい技術や開示が現れても、同じ17原則の枠組みで評価できることが、2013年版が使われ続ける理由の一つです。AI の監査はAIガバナンスの監査も参考にしてください。
よくある失敗と対策
失敗1:77の着眼点をすべて埋めることが目的になる
着眼点は判断の手がかりで、要件ではありません。原則ごとに「存在し機能しているといえる根拠は何か」を先に書き、その裏付けとして着眼点を使う順序にすると、評価が形骸化しにくくなります。
失敗2:原則ごとの評価で止まり、統合的な運用を見ない
17原則すべてが「○」でも、原則間の連携が切れていれば内部統制は有効に働きません。不備が見つかった原則について、ほかの原則への影響を一言でも記録する欄を設けておきましょう。
失敗3:J-SOX の評価結果を COSO の有効性の結論として流用する
J-SOX の評価対象は財務報告に係る内部統制です。業務やコンプライアンス、非財務報告まで含めて「COSO に照らして有効」と述べると、評価範囲を超えた結論になります。結論には、どの目的と範囲についての評価かを明記してください。
よくある質問
Q1. COSO の内部統制フレームワークと COSO ERM はどう違いますか?
内部統制フレームワークは、設定された目的の達成を支える内部統制を扱います。COSO ERM(全社的リスクマネジメント)は、戦略の策定やパフォーマンスとの統合まで含めた、より広いリスクマネジメントの枠組みです。両者は置き換えではなく補完の関係にあります。詳しくはCOSO ERM(2017年版)で解説します。
Q2. 日本企業が COSO に準拠する義務はありますか?
国内の制度で COSO への準拠が直接義務付けられているわけではありません。J-SOX は COSO を参考にした日本独自の枠組みです。一方、米国で上場する企業などでは、内部統制の評価の枠組みとして COSO が用いられることが一般的です。自社に適用される制度は、監査人とも確認してください。
Q3. 17原則のうち、当てはまらない原則があってもよいですか?
2013年版は、17原則はすべての事業体に適用されることを前提としています。まれに業種や事業の状況によって関連しないと経営者が判断する場合もあり得ますが、その場合は判断の根拠を文書化しておくことが求められます。
Q4. 内部監査部門は、どの構成要素に位置付けられますか?
内部監査は主にモニタリング活動の「独立的評価」(原則16)に当たります。同時に、統制環境における取締役会の監督(原則2)を支える情報源にもなります。組織全体の役割分担は3ラインモデルとはも参考にしてください。
まとめ
COSO の内部統制フレームワーク(2013年版)は、1992年版の枠組みを保ちながら、暗黙の前提だった考え方を17の原則として明文化し、報告の目的を非財務・内部報告にまで広げた改訂でした。有効な内部統制とは、5つの構成要素と関連する原則が存在し機能し、統合的に運用されている状態です。J-SOX はこの枠組みをもとに「資産の保全」と「IT への対応」を加えた構成で、2023年の改訂では COSO 2013年版の考え方も反映されました。
次の一歩として、自社の全社的な内部統制の評価項目を17原則と突き合わせ、特に原則8(不正リスク)と原則9(重大な変化)の観点に抜けがないかを確認してみてください。どこまでを評価範囲とするかは最終的に自社と監査人の判断になりますが、原則ごとの根拠を記録しておくと、海外子会社を含むグループ全体の説明がしやすくなります。関連する制度は金融庁「内部統制基準・実施基準」の構成と読み方もあわせてご覧ください。評価項目の見直しやギャップ評価の支援をご希望の場合は、お問い合わせからご相談ください。
参考資料
- COSO「Internal Control — Integrated Framework」(2013年5月) https://www.coso.org/guidance-on-ic
- COSO「Achieving Effective Internal Control over Sustainability Reporting (ICSR)」(2023年)
- COSO「Achieving Effective Internal Control Over Generative AI」(2026年) https://www.coso.org/generative-ai
- 企業会計審議会「財務報告に係る内部統制の評価及び監査の基準並びに財務報告に係る内部統制の評価及び監査に関する実施基準の改訂について(意見書)」(2023年4月7日) https://www.fsa.go.jp/
- 金融庁「財務報告に係る内部統制の評価及び監査の基準」「財務報告に係る内部統制の評価及び監査に関する実施基準」(参考1 財務報告に係る全社的な内部統制に関する評価項目の例)