
四半期の取締役会が終わった直後、内部監査部長のもとに社外取締役から一通のメールが届きました。「年間監査計画の説明はよく分かりました。ただ、当社の『リスク選好』は誰がどこで決めているのでしょうか。内部監査はそれを前提に計画を立てているのですか」。部長は経営企画部のリスク管理規程を開きますが、そこにはリスクの一覧と発生可能性・影響度のマトリクスがあるだけで、「どこまでのリスクなら取りにいくのか」は書かれていません。
これは多くの会社で起こりうる場面です(本記事の事例はすべて架空のモデルケースです)。リスク管理を「悪いことが起きないように見張る活動」と捉えていると、戦略とリスクを一体で語る問いには答えにくくなります。その問いの背景にあるのが、米国のCOSO(トレッドウェイ委員会支援組織委員会)が2017年に公表した全社的リスクマネジメント(ERM)のフレームワークです。
2023年に改訂された金融庁の内部統制基準も、内部統制を「ガバナンス及び全組織的なリスク管理」と一体で整備・運用することの重要性を明記し、リスク選好の考え方に触れました。内部監査にとってERMは、もはや「リスク管理部門の話」ではありません。この記事では、COSO ERM(2017年版)の構造と考え方を整理し、内部監査がどこまで関わり、どう監査するかを具体的に解説します。
この記事の要点
- COSO ERM(2017年版)の正式名称は「Enterprise Risk Management—Integrating with Strategy and Performance」で、2017年6月に公表されました
- 5つの構成要素と20の原則で構成され、リスク管理を戦略策定と業績管理の中に組み込むことを求めています
- 2004年版の「キューブ」がリスク管理のプロセスを中心にしていたのに対し、2017年版はガバナンスと文化、戦略との統合を前面に出しています
- 内部監査の中核的役割はERMの有効性についての客観的な保証であり、リスク選好の決定やリスク対応の実行など経営者の責任を肩代わりしてはいけません
- 20原則を監査プログラムの観点に置き換えると、ERMの監査を段階的に始められます
COSO ERMとは何か:2004年版「キューブ」から2017年版へ
COSOとERMフレームワークの位置づけ
COSOは、米国の会計・監査関係の5団体が支援する民間の組織で、内部統制、全社的リスクマネジメント、不正抑止に関するフレームワークやガイダンスを公表しています。最もよく知られているのは内部統制の統合的フレームワーク(1992年公表、2013年改訂)で、日本の内部統制報告制度(J-SOX)の基本的枠組みもこれを参考にしています。内部統制フレームワークの詳細はCOSO内部統制フレームワーク(2013年版)で解説しています。
ERMのフレームワークは、それとは別の文書です。最初の版は2004年の「Enterprise Risk Management—Integrated Framework」で、目的・構成要素・組織単位の3つの軸を立方体で表した図から「ERMキューブ」とも呼ばれます。2004年版は、内部環境、目的の設定、事象の識別、リスクの評価、リスクへの対応、統制活動、情報と伝達、モニタリングの8つの構成要素で整理されていました。
なぜ2017年に全面改訂されたのか
2004年版は広く参照された一方で、実務では「リスクを洗い出して評価し、対応策を決める」というプロセスの部分だけが取り出され、リスクの一覧表を毎年更新する作業に矮小化されがちでした。戦略を決める場とリスクを議論する場が分かれてしまい、経営判断に役立たないという指摘があったのです。
2017年版は、こうした問題意識から、タイトルに「戦略およびパフォーマンスとの統合」を掲げました。ERMの定義も、プロセスとしてではなく「組織が価値を創造し、維持し、実現する過程でリスクを管理するために依拠する、戦略策定およびその実行と統合された、カルチャー、能力、実務」と改められています。リスク管理を独立した管理業務ではなく、経営そのものの一部として捉え直したことが最大の変化です。
2004年版はどうなったのか
COSOは2017年版の採用を強制しておらず、2004年版も直ちに廃止されたわけではありません。ただし、COSOが新しい考え方を示したのは2017年版であり、COSOはその後もリスク選好、コンプライアンスリスク、環境・社会・ガバナンス(ESG)関連リスク、クラウド、AIなどのテーマ別ガイダンスを2017年版の構成に沿って公表しています。これから自社のERMを見直す、あるいは監査の物差しを選ぶのであれば、2017年版を基準にするのが自然です。
なお、日本語訳は日本内部監査協会らの監訳により『COSO全社的リスクマネジメント―戦略およびパフォーマンスとの統合―』として出版されています。本記事の原則名などは編集部による訳で、公式訳と表現が異なる場合があります。
5つの構成要素と20原則
構成要素は「ミッションから業績まで」をつなぐ
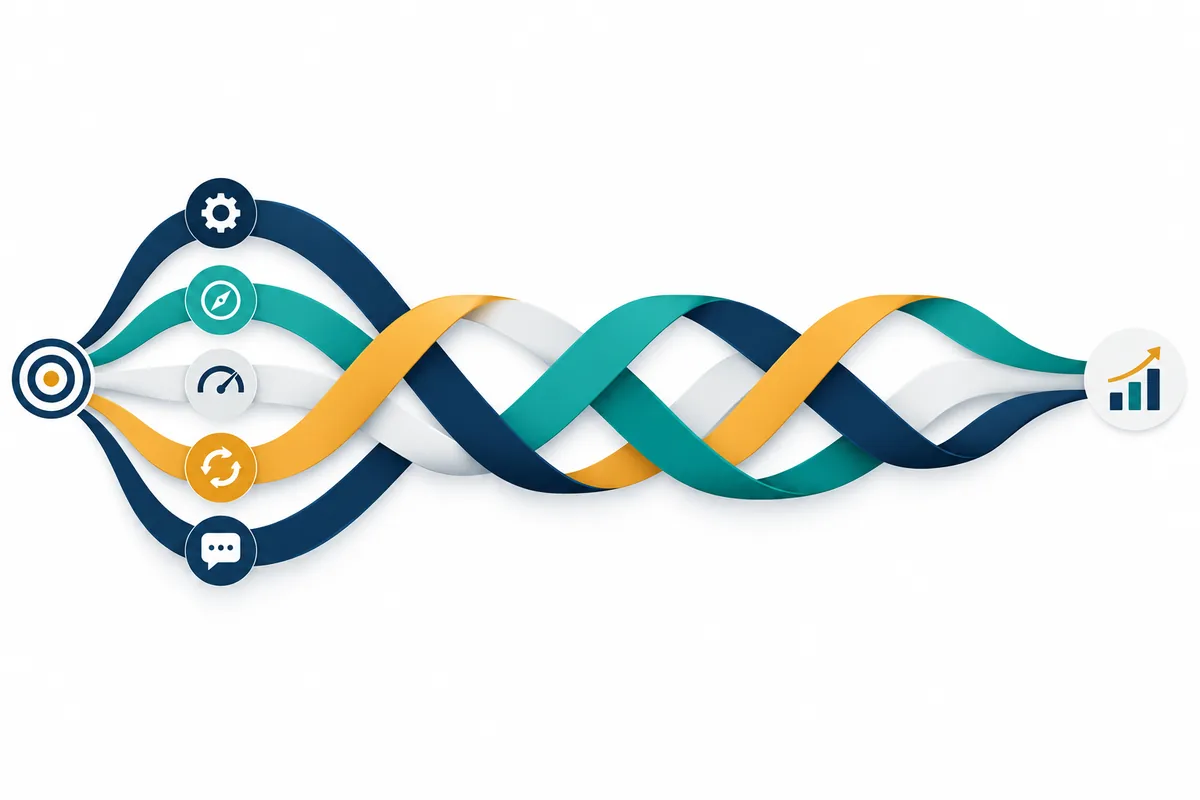
2017年版は、ERMを5つの相互に関連する構成要素で説明します。「ガバナンスとカルチャー」「戦略と目標設定」「パフォーマンス」「レビューと修正」「情報、伝達および報告」です。COSOの図では、これらがミッション・ビジョン・コアバリューから戦略の策定、事業目標の設定、実行とパフォーマンス、そして価値の向上へと流れる帯(リボン)に絡み合う形で描かれています。
20原則の一覧
各構成要素には、有効なERMに必要な原則が割り当てられており、合計で20あります。COSOは、戦略およびパフォーマンスとの統合を実現するには20原則すべてが必要だという立場をとっています。
| 構成要素 | 番号 | 原則(編集部訳) | 監査で確かめる問いの例 |
|---|---|---|---|
| ガバナンスとカルチャー | 1 | 取締役会がリスクを監督する | 取締役会はどのリスク情報を、どの頻度で受け取っているか |
| 2 | 業務運営の組織構造を確立する | リスク管理の責任と権限が組織図・規程で明確か | |
| 3 | 望ましいカルチャーを定義する | 望ましい行動が言語化され、評価制度と結びついているか | |
| 4 | コアバリューへのコミットメントを示す | 価値観に反する行為への対応が一貫しているか | |
| 5 | 有能な人材を惹きつけ、育成し、維持する | 戦略実行に必要な能力と後継者計画が定義されているか | |
| 戦略と目標設定 | 6 | 事業環境を分析する | 内外の環境変化が戦略検討の資料に反映されているか |
| 7 | リスク選好を定義する | リスク選好が文書化され、取締役会で議論されているか | |
| 8 | 代替戦略を評価する | 戦略案ごとのリスクが比較検討されたか | |
| 9 | 事業目標を策定する | 事業目標と許容される業績のばらつきが整合しているか | |
| パフォーマンス | 10 | リスクを識別する | 新規・新興リスクを拾う仕組みがあるか |
| 11 | リスクの重大度を評価する | 評価の尺度が定義され、部門間で比較可能か | |
| 12 | リスクの優先順位を付ける | 優先度の基準に変化の速さや回復力などが含まれるか | |
| 13 | リスク対応を実施する | 対応策の選択理由と費用対効果が記録されているか | |
| 14 | ポートフォリオの視点を持つ | 個別リスクを束ねた全体像が経営に示されているか | |
| レビューと修正 | 15 | 重大な変化を評価する | 前提を覆す変化を検知する仕組みがあるか |
| 16 | リスクとパフォーマンスをレビューする | 業績未達とリスクの関係が振り返られているか | |
| 17 | ERMの改善を追求する | ERM自体の改善計画があるか | |
| 情報、伝達および報告 | 18 | 情報とテクノロジーを活用する | リスク情報のデータ源と品質管理が明確か |
| 19 | リスク情報を伝達する | リスク情報が現場から経営まで双方向に流れているか | |
| 20 | リスク、カルチャー、パフォーマンスについて報告する | 報告が意思決定に使える形式か |
表から見える「重心の移動」
20原則を並べると、2004年版で中心だった「識別・評価・対応」は、パフォーマンスの構成要素の中の5原則にすぎないことが分かります。残りの15原則は、取締役会の監督、カルチャー、戦略の選択、変化への適応、報告といった、プロセスの外側にある領域です。ERMの有効性を問うとは、リスク一覧表の出来栄えではなく、経営の意思決定にリスクの視点が組み込まれているかを問うことだと読み取れます。
内部統制フレームワーク(2013年版)との違い
「ERMは内部統制を包含する」関係
COSOの2つのフレームワークは、競合するものではなく補完関係にあります。内部統制は、目標の達成に関する合理的な保証を提供するための仕組みであり、ERMは、その目標や戦略自体をリスクの観点から選び取る段階まで含む、より広い概念です。2017年版ERMは、内部統制フレームワークを置き換えるものではないと明記しています。
| 観点 | 内部統制フレームワーク(2013年版) | ERMフレームワーク(2017年版) |
|---|---|---|
| 主な問い | 決めた目標を確実に達成できるか | どの戦略・目標を選び、どこまでリスクを取るか |
| 構造 | 5つの構成要素・17原則 | 5つの構成要素・20原則 |
| 戦略との関係 | 設定された目標を前提とする | 戦略の選択そのものを対象に含む |
| リスクの捉え方 | 目標達成を阻害する要因 | 戦略・事業目標の達成に影響する事象の可能性(好機を含めて考える) |
| 主な利用場面 | 財務報告に係る内部統制の評価、統制設計 | 経営計画、資本・資源配分、取締役会のリスク監督 |
| 内部監査の典型的な使い方 | 統制の整備・運用評価の物差し | リスク管理体制の有効性評価の物差し |
日本の内部統制基準への取り込み
2023年4月の金融庁企業会計審議会の意見書は、改訂の経緯として、COSOの内部統制報告書の改訂で内部統制とガバナンスや全組織的なリスク管理との関連性が明確化されたことを挙げています。そのうえで改訂基準は、全組織的なリスク管理を「適切なリスクとリターンのバランスの下、全組織のリスクを経営戦略と一体で統合的に管理すること」と定義しました。
改訂実施基準はさらに、損失の低減だけでなく、適切な資本・資源配分や収益最大化を含むリスク選好の考え方を取り入れることも考えられるとし、リスク選好を「組織のビジネスモデルの個別性を踏まえた上で、事業計画達成のために進んで受け入れるリスクの種類と総量」と説明しています。COSO ERMの発想が、日本の制度文書の中にも入り込んできたと言えます。改訂の全体像はJ-SOX改訂のポイントと金融庁「内部統制基準・実施基準」の構成と読み方をご覧ください。
キーワードで理解する:リスク選好・業績のばらつき・ポートフォリオ
リスク選好は「上限」ではなく「方針」
リスク選好(リスクアペタイト)は、価値を追求するために受け入れる意思のあるリスクの種類と量です。誤解されやすいのは、これを「損失の上限値」だけで表そうとすることです。2017年版は、リスク選好を戦略の選択と結びつけ、取締役会が理解し、経営者が伝達し、組織全体に組み込むものとして位置づけています。つまり、数値の閾値だけでなく「どの領域では積極的に取りにいき、どの領域では取らないのか」という方針の表明が含まれます。
「許容度」から「許容される業績のばらつき」へ
2004年版で使われていたリスク許容度(リスクトレランス)の考え方は、2017年版では事業目標に対して許容される業績のばらつき(acceptable variation in performance)として整理されました。リスクを抽象的に測るのではなく、「売上成長率の目標10%に対して、どこまでの振れ幅なら戦略の修正を要しないか」という業績の言葉で語ることで、事業部門が理解しやすくなります。
実務で使える用語の対応表
| 用語 | 意味 | 文書化の記入例(架空) |
|---|---|---|
| リスク選好 | 価値追求のために受け入れる意思のあるリスクの種類と量 | 「新規事業領域では投資額の一定割合までの損失可能性を受け入れる。法令違反・人命に関わるリスクは受け入れない」 |
| 許容される業績のばらつき | 事業目標に対して許容する上振れ・下振れの幅 | 「国内事業の営業利益率目標8%に対し±1.5ポイント」 |
| リスクの重大度 | リスクが目標達成に与える影響の大きさ(影響度・発生可能性・変化の速さなど) | 「影響度5段階×発生可能性5段階に、顕在化までの速さを加味」 |
| リスクプロファイル | ある目標に関して、リスクの総量と業績の関係を示したもの | 「リスクを取るほど業績が伸びる範囲と、逆に毀損する範囲を図示」 |
| ポートフォリオの視点 | 個別リスクを組織全体で束ねて見た全体像 | 「全社で上位20リスクを戦略目標ごとに集約し、相関を注記」 |
なぜ内部監査がこれらを理解すべきか
内部監査の年間計画は、組織のリスク評価に基づいて立てるのが原則です。経営者のリスク評価がリスク選好や戦略と結びついていれば、内部監査はそれを出発点にして監査資源を配分できます。逆に、ERMがリスク一覧表の更新にとどまっていると、内部監査は独自にリスク評価をやり直す必要が生じ、二重作業になります。リスクベースの監査計画の立て方はリスクベース内部監査の始め方で解説しています。
内部監査はERMにどう関わるか:保証・助言・避けるべき役割
中核的役割は「有効性の保証」
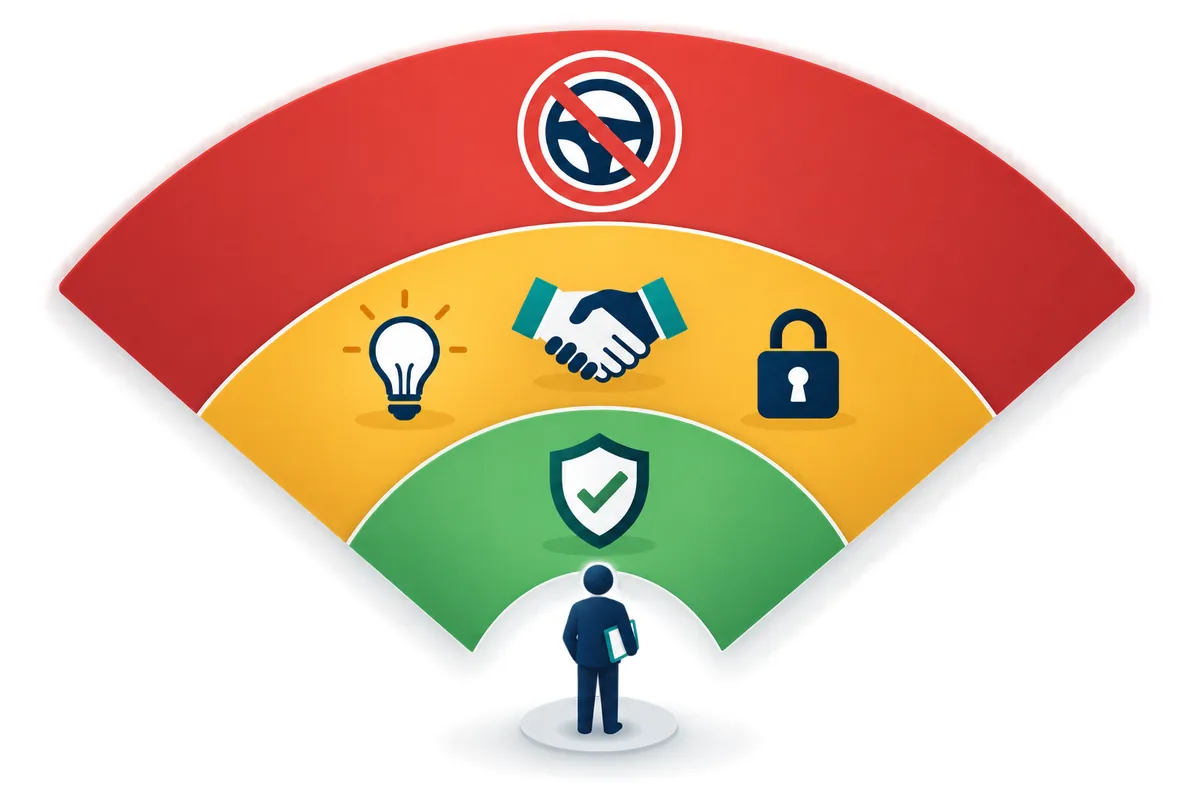
内部監査人協会(IIA)は、2009年のポジションペーパー「全社的リスクマネジメントにおける内部監査の役割」で、内部監査のERMへの関わり方を扇形の図で3つの領域に分けて示しました。中核となる役割は、リスク管理プロセスの有効性について取締役会に客観的な保証を提供することです。
2025年1月に発効したグローバル内部監査基準でも、内部監査部門長は内部監査の戦略と計画を策定するにあたり、組織のガバナンス、リスクマネジメント、コントロールのプロセスを理解することが求められています(基準9.1)。基準の全体像はグローバル内部監査基準の改訂ポイントをご覧ください。
3つの領域の具体例
| 領域 | 役割の例 | 留意点 |
|---|---|---|
| 中核的役割 | リスク管理プロセスの有効性の保証、主要リスクが正しく評価されているかの保証、主要リスクの報告状況の評価 | 監査計画に明示し、定期的に取締役会・監査役等へ報告する |
| 安全策を講じれば担える役割 | リスクの識別・評価のファシリテーション、ERM導入のコーチング、リスク報告の取りまとめ、ERMフレームワークの整備・更新の支援 | 経営者の責任であることを文書で明確にし、助言業務として扱う。自ら関与した領域を後で監査する場合の独立性に配慮する |
| 担うべきでない役割 | リスク選好の決定、リスク管理プロセスの押し付け、リスクへの対応の意思決定、経営者に代わるリスク対応の実行、リスク管理の最終責任を負うこと | 小規模組織で兼務せざるを得ない場合も、取締役会の承認と開示で透明性を確保する |
3ラインモデルとの関係
IIAが2020年に公表した3ラインモデルでは、リスク管理は第1線(業務部門)と第2線(リスク管理・コンプライアンス機能など)の役割であり、内部監査は第3線として独立した保証と助言を提供します。改訂された日本の実施基準も3線モデルを例示し、第3線を内部監査部門による独立的評価と説明しています。
内部監査がERMの推進事務局を兼ねている会社は珍しくありません。その場合でも、「リスク選好を決めるのは取締役会と経営者」「内部監査は仕組みを支援し、その有効性を別の立場から確かめる」という線引きを規程と監査計画に書いておくことが重要です。役割分担の考え方は3ラインモデルとはで詳しく解説しています。助言業務の進め方は内部監査のアドバイザリー業務も参考になります。
ERMの監査手順:20原則を監査プログラムに落とす
ステップ1:監査の範囲と物差しを決める
ERMの監査は、一度に20原則すべてを深く見ようとすると工数が膨らみます。初年度は「ガバナンスとカルチャー」と「戦略と目標設定」を中心に、リスク選好とリスク評価プロセスの整備状況を確かめ、次年度以降にパフォーマンスやレビューの運用状況へ広げる、という段階的な計画が現実的です。物差しとしてCOSO ERMを使うことを、監査計画書と監査対象部門への通知で明示しておくと、後の議論がかみ合います。
ステップ2:証拠を集める
ERMの監査証拠は、規程やリスク一覧表だけでは足りません。取締役会・経営会議の議事録と資料、中期経営計画の策定資料、投資判断の稟議書、リスク報告書、事業部門の予実分析、インシデント報告などを突き合わせ、「リスクの議論が意思決定の場で実際に行われたか」を確かめます。経営層へのインタビューも有効な手続です。
ステップ3:成熟度で評価する
ERMは「有効・非有効」の二択で評価しにくい領域です。原則ごとに、未整備・部分的・定着・統合といった段階で評価し、改善の方向性を示すと、経営にとって使いやすい報告になります。日本内部監査協会も、改訂版COSO ERMの20原則に沿って内部監査での質問・確認事項を整理した研究資料を公表しています。
ERM監査チェックリスト
| No. | 確認項目 | 主な証拠 | 評価 |
|---|---|---|---|
| 1 | 取締役会がリスク管理の監督責任を規程で定め、年1回以上ERMの状況報告を受けている | 取締役会規程、議事録 | |
| 2 | リスク選好が文書化され、取締役会で承認または審議されている | リスク選好ステートメント、議事録 | |
| 3 | 中期経営計画の策定資料に、戦略案ごとの主要リスクの比較が含まれている | 経営計画資料、経営会議資料 | |
| 4 | 事業目標ごとに許容される業績のばらつきが示されている | 予算資料、KPI定義書 | |
| 5 | リスク評価の尺度が全社で統一され、定義書がある | リスク評価基準、評価シート | |
| 6 | 新規・新興リスクを定期的に拾い上げる手続がある | ワークショップ記録、外部環境分析 | |
| 7 | 主要リスクの対応策に責任者と期限があり、進捗が報告されている | リスク対応計画、進捗報告 | |
| 8 | 個別リスクを集約した全社のリスクマップが経営に報告されている | リスク報告書 | |
| 9 | 業績未達時にリスク要因の振り返りが行われている | 予実分析資料、会議記録 | |
| 10 | ERM自体の改善計画と前年からの変更点が記録されている | ERM年次レビュー資料 |
評価欄には「整備済み・一部整備・未整備」などの判定と、根拠となる資料名を記入します。リスク評価表の設計は【テンプレート】リスク評価表も参考にしてください。
よくある失敗と対策
失敗1:リスク一覧表の更新をERMと呼んでいる
毎年、各部門からリスクを集めて影響度と発生可能性を採点し、ヒートマップを作って終わる運用は珍しくありません。これはパフォーマンスの構成要素の一部にすぎず、戦略との統合がありません。対策は、中期経営計画や大型投資の審議資料に「この戦略で取るリスク」の欄を設け、リスク評価の結果を意思決定の場に持ち込むことです。
失敗2:リスク選好を数値だけで定義しようとする
いきなり定量的な閾値を決めようとして議論が止まるケースもあります。リスク選好は、まず定性的な方針の表明から始めて構いません。「顧客の安全と法令遵守に関わるリスクは取らない」「成長領域では一定の失敗を許容する」といった言葉で合意し、後から指標を付け加えるほうが定着しやすくなります。
失敗3:内部監査がERMの事務局と監査を同時に担う
少人数の組織では、内部監査部門がリスク管理委員会の事務局を務めることがあります。この状態でERMの有効性を監査すると、自己点検に近くなり、客観性に疑問が生じます。事務局機能を経営企画やリスク管理部門へ移す計画を立てるか、移せない間は外部の評価者を活用する、取締役会に状況を開示するなどの安全策を講じます。
失敗4:カルチャーを監査の対象外にする
「カルチャーは測れない」として監査範囲から外す例も見られます。しかし2017年版はガバナンスとカルチャーを最初の構成要素に置いています。従業員意識調査の結果、内部通報の傾向、懲戒事案への対応の一貫性など、観察可能な指標を組み合わせれば、カルチャーに関する監査手続を設計できます。
よくある質問
COSO ERMへの準拠は法令で義務づけられていますか?
日本の法令でCOSO ERMへの準拠が義務づけられているわけではありません。会社法は取締役会に損失の危険の管理に関する体制の整備を求め、金融庁の改訂実施基準は全組織的なリスク管理との一体的な整備・運用の重要性を示していますが、どのフレームワークを使うかは各社の判断です。COSO ERMは、その物差しとして広く参照されているものの一つです。
ISO 31000とはどう使い分ければよいですか?
ISO 31000はリスクマネジメントの原則・枠組み・プロセスを示す国際規格で、組織の種類を問わず使える指針として設計されています。COSO ERMは戦略や業績との統合、取締役会の監督を強く打ち出している点に特徴があります。どちらか一方を選ぶというより、自社の経営管理の言葉に合う方を主軸にし、もう一方で抜け漏れを点検する使い方が現実的です。
中堅企業でも20原則すべてに対応する必要がありますか?
COSOは有効なERMに20原則すべてが必要だとしていますが、対応の深さは組織の規模や複雑さに応じて変えられます。中堅企業であれば、原則ごとに専用の文書を作るのではなく、取締役会規程や経営計画資料など既存の仕組みで原則がどう満たされているかを対応表で示すだけでも、十分に説明力が高まります。
内部監査はリスク選好の設定に関与してよいですか?
リスク選好の決定は取締役会と経営者の責任であり、内部監査が決めることはできません。ただし、設定のためのワークショップの進行や他社事例の情報提供といった助言は、独立性への安全策を講じたうえで行えます。関与した事実は、後の監査で記録・開示しておくことが望まれます。
まとめ
COSO ERM(2017年版)は、リスク管理を戦略策定と業績管理の中に組み込むことを求めるフレームワークです。5つの構成要素と20原則のうち、リスクの識別・評価・対応はごく一部であり、取締役会の監督、カルチャー、戦略の選択、変化への適応、報告が同じ重みで扱われています。内部監査の中核的役割は、その仕組みの有効性を独立した立場から保証することにあります。
次の一歩として、本記事のチェックリストを使い、自社のリスク管理規程と取締役会資料を20原則と突き合わせてみてください。空欄が多い原則が、来期の監査テーマや助言のテーマの候補になります。内部統制側の物差しはCOSO内部統制フレームワーク(2013年版)、年間計画への落とし込みはリスクベース内部監査の始め方で解説しています。最終的な監査の範囲と評価の方法は、自社の状況と取締役会・監査役等との協議を踏まえて判断してください。
ERM監査の設計や監査計画の見直しについてのご相談は、お問い合わせからお寄せください。
参考資料
- COSO, Enterprise Risk Management—Integrating with Strategy and Performance(2017年6月) https://www.coso.org/guidance-erm
- COSO, Enterprise Risk Management—Integrated Framework(2004年)
- COSO, Internal Control—Integrated Framework(2013年)
- 日本内部監査協会・八田進二ほか監訳『COSO全社的リスクマネジメント―戦略およびパフォーマンスとの統合―』同文舘出版
- 日本内部監査協会「改訂版COSO・全社的リスクマネジメントの内部監査での活用事例」(研究資料) https://www.iiajapan.com/
- The Institute of Internal Auditors, IIA Position Paper: The Role of Internal Auditing in Enterprise-wide Risk Management(2009年1月)
- The Institute of Internal Auditors, The IIA's Three Lines Model(2020年)
- The Institute of Internal Auditors, Global Internal Audit Standards(2024年公表、2025年1月発効) https://www.theiia.org/en/standards/
- 金融庁 企業会計審議会「財務報告に係る内部統制の評価及び監査の基準並びに財務報告に係る内部統制の評価及び監査に関する実施基準の改訂について(意見書)」(2023年4月7日) https://www.fsa.go.jp/news/r4/sonota/20230407/20230407.html


