年間監査計画を取締役会に付議する1か月前。内部監査室の共有フォルダには「リスク評価_最新版_修正2.xlsx」という名前のファイルがありました。開いてみると、監査対象の80行すべてに「中」が付いています。担当者に尋ねると、「高を付けると部門から反発されるし、低を付けると後で問題が起きたときに困るので……」という答えが返ってきました。
これでは、どの部門を今年監査すべきかを説明できません。監査役会からは「昨年と同じ監査先が並んでいるが、なぜこの順番なのか」と質問されることも予想されます。評価表を作ること自体が目的になり、監査計画の根拠として機能していない状態です。
これは架空のモデルケースですが、リスク評価表が形骸化する理由の多くは、評価項目と採点基準が曖昧なことにあります。本記事では、そのまま社内様式に転記できるリスク評価表のテンプレートと採点基準、記入例を示し、評価結果を監査の頻度と深さにつなげる方法を解説します。
この記事の要点
- リスク評価表は、監査対象(監査ユニバース)ごとにリスクの大きさを採点し、監査の優先順位を決めるための様式です
- グローバル内部監査基準(GIAS)基準9.4と日本内部監査協会「内部監査基準」5.2.1は、少なくとも年1回のリスク評価に基づいて監査計画を作ることを求めています
- 評価項目は「影響度」「発生可能性」「統制の状況」「補正要素(変化・監査の空白)」の4群で組み立てると、採点の理由を説明しやすくなります
- 採点基準は、点数ごとの具体例を書いた表で事前に定め、評価者によるぶれを抑えます
- 点数は監査頻度の区分に結び付け、区分ごとの方針を年間計画に明記します
リスク評価表とは|なぜ「表」で評価するのか
監査資源は常に足りない
内部監査部門の人員は限られており、すべての部門や業務を毎年監査することはできません。そこで、監査対象ごとにリスクの大きさを比べ、「どこを、どの頻度で、どの深さで」監査するかを決める必要があります。リスク評価表は、その比較を一覧表にしたものです。
表にする意味は、判断の過程を見える形で残せることにあります。監査先の選定を部門長の経験だけで行うと、なぜその部門を選んだのかを後から説明できません。評価項目と点数が残っていれば、取締役会や監査役等に対して「この部門はこの理由で優先度が高い」と説明でき、翌年の評価とも比較できます。
基準が求めていること
GIAS 基準9.4は、内部監査部門長が組織体の戦略・目標・リスクについての文書化された評価に基づいて内部監査計画を作ること、その評価は取締役会と最高経営者からのインプットを反映し、少なくとも年1回行うことを求めています。また、計画は IT ガバナンス、不正リスク、コンプライアンスと倫理のプログラムの有効性、その他の高リスク領域のカバーを考慮しなければならないとされています。
日本内部監査協会の「内部監査基準」も、5.2.1で、最低でも年次で行われるリスク評価の結果に基づいて内部監査計画を策定し、評価の過程では最高経営者と取締役会からの意見を考慮しなければならないと定めています。5.2.2では、組織内外の環境に重大な変化が生じた場合に評価を見直すことも求めています。
全社リスク管理の評価とは何が違うのか
多くの会社では、リスク管理委員会などの第2線が全社リスク評価を行っています。これをそのまま使えばよいのでは、と考えるのは自然です。ただし、全社リスク評価の単位は「リスク事象」(例:大規模災害、為替変動)であるのに対し、監査計画のリスク評価の単位は「監査対象」(例:購買プロセス、海外子会社)です。さらに監査計画では、統制がどの程度確認済みか、前回いつ監査したかといった、監査固有の要素を加味する必要があります。
国際規格 ISO 31000:2018 は、リスクアセスメントを「リスク特定」「リスク分析」「リスク評価」の3段階で説明しています。本記事の評価表もこの流れに沿い、監査ユニバースの洗い出し(特定)、採点(分析)、区分の決定(評価)の順で作ります。全社リスク評価は、採点の重要なインプットとして使います。考え方の全体像はリスクベース内部監査の始め方で解説しています。
いつ使うか・誰が記入するか
| 種類 | 使う時期 | 記入者 | インプット | 承認・報告 |
|---|---|---|---|---|
| 年次リスク評価表 | 年間監査計画の策定前(期初の2〜3か月前) | 内部監査部門(監査単位ごとに担当を割り当て) | 全社リスク評価、監査役等・経営者との面談、前回監査結果、財務数値、内部通報の傾向 | 内部監査部門長が確定し、計画とあわせて取締役会に報告 |
| 期中見直し | 組織変更、不正の発覚、法令改正、M&A などの発生時 | 内部監査部門長 | 変化の内容 | 計画の重要な変更として取締役会に報告 |
| 個別監査用リスク評価表 | 個別監査の予備調査時 | 監査責任者 | 業務フロー、規程、前回調書、関係者へのヒアリング | 監査プログラムとあわせて内部監査部門長が承認 |
記入を内部監査部門だけで完結させないことが大切です。採点の前に、社長、担当役員、監査役等、リスク管理部門へのヒアリングで「気になっていること」を集めておくと、評価の抜けを防げます。GIAS 基準9.4が取締役会と最高経営者のインプットを明示的に求めているのは、内部監査部門の視野だけでは把握しきれないリスクがあるからです。
評価項目テンプレート|4群・9項目で組み立てる
評価項目は多ければよいわけではありません。項目が20を超えると採点に時間がかかり、1項目あたりの重みが薄れて差が付きにくくなります。以下の4群・9項目を基本とし、業種に応じて追加・削除してください。
| 群 | 評価項目 | 何を見るか | 主な情報源 |
|---|---|---|---|
| A 影響度 | A1 財務影響 | 取引金額、資産規模、損益への影響 | 予算、決算数値 |
| A2 法令・規制 | 違反した場合の行政処分や罰則の重さ | 法務部門、許認可の一覧 | |
| A3 評判・信頼 | 顧客や社会の信頼への影響 | 広報部門、苦情件数 | |
| A4 事業継続・業務 | 業務停止や重要顧客の喪失につながるか | BCP、業務フロー | |
| B 発生可能性 | B1 発生可能性 | 取引の複雑さ、手作業の多さ、権限の集中、不正の動機・機会、過去の事故 | 事故報告、内部通報、ヒアリング |
| C 統制の状況 | C1 統制の確認状況 | 統制の有効性が直近で確認されているか | 前回監査、J-SOX 評価、第2線のモニタリング |
| D 補正要素 | D1 重要な変化 | 組織再編、システム更改、新規事業、責任者の交代 | 取締役会資料、IT 部門 |
| D2 監査の空白 | 前回監査からの経過年数、未監査 | 監査実績表 | |
| D3 未完了の重要指摘 | 前回の「高」指摘の改善が未完了 | フォローアップ台帳 |
影響度を4つの観点に分けるのは、財務数値が小さくても法令や評判の面で重大な領域(個人情報、品質、安全など)を見落とさないためです。4観点のうち最も高い点を影響度として採用します。平均を取ると、1つの観点だけが突出して高い領域の点数が薄まってしまいます。
採点基準テンプレート
採点のぶれを抑えるには、点数ごとに具体例を書いた基準表を事前に定めることが欠かせません。金額の目安は、連結売上高や経常利益の規模に合わせて自社で設定してください。
影響度(A1〜A4)の採点基準
| 点 | A1 財務影響 | A2 法令・規制 | A3 評判・信頼 | A4 事業継続・業務 |
|---|---|---|---|---|
| 5 | 連結業績予想の修正が必要になる水準(例:経常利益の〔5〕%以上) | 許認可の取消し・業務停止命令、刑事罰のおそれ | 全国報道、主要取引先の離反 | 主要事業が〔1週間〕以上停止 |
| 4 | 事業部の業績に大きく影響(例:〔1〕億円以上) | 行政処分、課徴金、公表を伴う勧告 | 業界紙・SNS で広く拡散 | 事業部単位で〔数日〕停止 |
| 3 | 部門単位の損失(例:〔1,000〕万円以上) | 行政指導、是正報告の要求 | 特定顧客からの苦情・取引条件の見直し | 部門の業務が〔1日〕程度停止 |
| 2 | 軽微な損失(例:〔100〕万円以上) | 社内規程違反にとどまる | 社内での問題化 | 一部業務の遅延 |
| 1 | ほとんど影響なし | 該当なし | ほとんど影響なし | ほとんど影響なし |
発生可能性(B1)の採点基準
| 点 | 目安 |
|---|---|
| 5 | 既に兆候や事故が発生している、または1年以内に発生する見込みが高い |
| 4 | 数年に1回程度発生しうる。社内外で類似事象が発生している |
| 3 | 条件が重なれば発生しうる(手作業が多い、権限が集中している等) |
| 2 | 発生の可能性は低い(自動化され、例外処理が少ない) |
| 1 | ほぼ発生しない |
統制の状況(C1)と補正要素(D1〜D3)
| 項目 | 区分と点数 |
|---|---|
| C1 統制の確認状況 | 有効性を直近2年以内に確認済み:係数0.6/整備はあるが有効性未確認:係数0.8/不備あり・不明:係数1.0 |
| D1 重要な変化 | 該当:+2点 |
| D2 監査の空白 | 未監査または前回監査から3年以上:+2点 |
| D3 未完了の重要指摘 | 該当:+2点 |
計算式は次のとおりです。
- 固有リスク点 = 影響度(A1〜A4の最大値)× 発生可能性(B1) …1〜25点
- 残余リスク点 = 固有リスク点 × 統制係数(C1)
- 総合点 = 残余リスク点 + 補正点(D1〜D3の合計、最大6点)
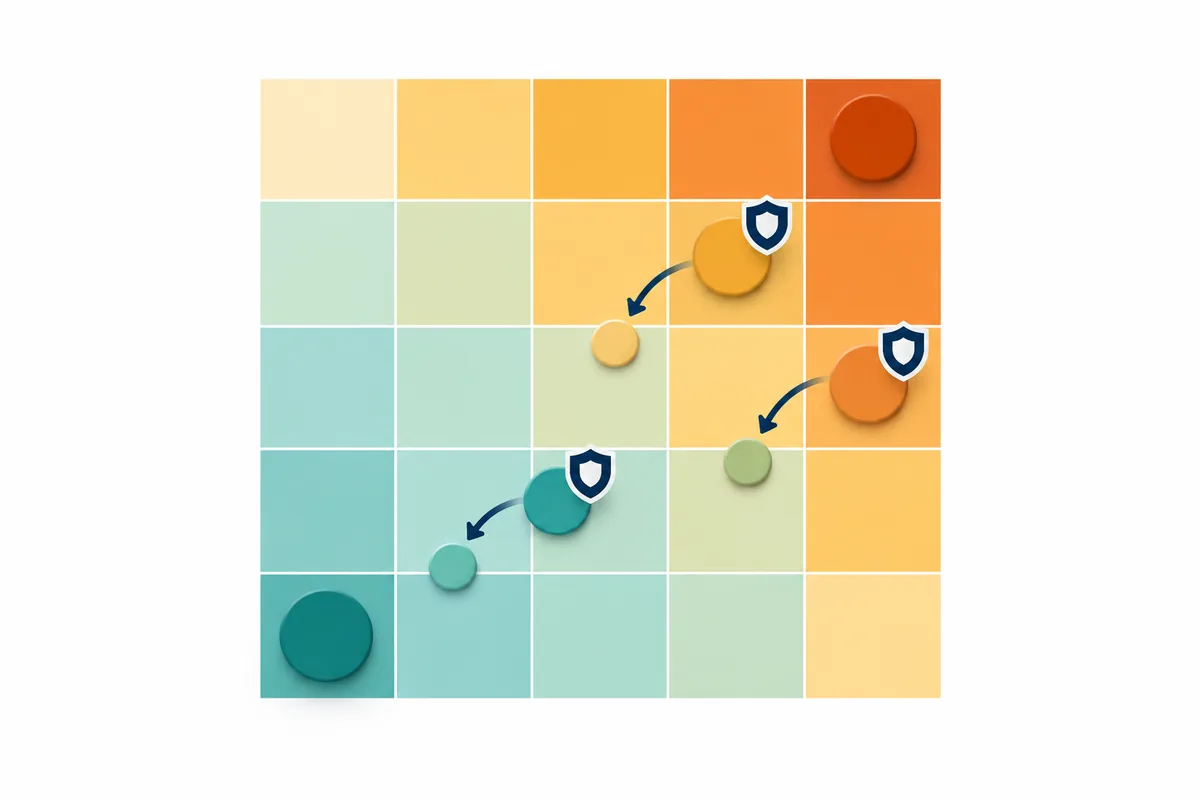
固有リスクとは統制がないと仮定したときのリスク、残余リスクとは統制を考慮した後に残るリスクです。GIAS 基準14.3の「実施に当たって考慮すべき事項」も、発見事項の重大性を判断する際に、既存の統制を評価して残余リスクの水準を決めるという考え方を示しています。補正点を掛け算ではなく足し算にしているのは、変化や監査の空白が、リスクの大きさそのものではなく「確認の必要性」を高める要素だからです。
リスク評価表本体と記入例
テンプレート(列構成)
| No. | 監査単位 | 主なリスク | A1 | A2 | A3 | A4 | 影響度 | B1 | 固有 | C1 | 残余 | D1 | D2 | D3 | 総合 | 区分 | 評価の根拠・情報源 |
|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|
表計算ソフトで作る場合は、影響度に MAX 関数、固有・残余・総合に計算式を設定し、手入力するのは A1〜A4、B1、C1、D1〜D3 と根拠欄だけにします。計算を手作業にすると、転記ミスで順位が入れ替わる事故が起きます。
記入例(製造・販売業の架空の会社)
| No. | 監査単位 | 主なリスク | 影響度(A1/A2/A3/A4) | B1 | 固有 | C1 | 残余 | 補正 | 総合 | 区分 |
|---|---|---|---|---|---|---|---|---|---|---|
| 1 | 海外販売子会社(タイ) | 在庫差異の拡大、現地責任者への権限集中 | 4(4/4/3/3) | 4 | 16 | 1.0 | 16.0 | D1+2、D2+2 | 20.0 | A |
| 2 | 基幹システム更改プロジェクト | データ移行誤り、稼働遅延 | 5(4/2/3/5) | 3 | 15 | 1.0 | 15.0 | D1+2 | 17.0 | A |
| 3 | 個人情報管理(EC事業) | 漏えい、目的外利用 | 5(3/5/5/3) | 3 | 15 | 0.8 | 12.0 | D2+2 | 14.0 | B |
| 4 | 生成AIの業務利用 | 機密情報の入力、誤情報の利用 | 4(2/4/4/2) | 3 | 12 | 1.0 | 12.0 | D2+2 | 14.0 | B |
| 5 | 購買〜支払(国内) | 架空発注、取引先との癒着 | 4(4/3/3/2) | 3 | 12 | 0.8 | 9.6 | D3+2 | 11.6 | B |
| 6 | 給与計算(外部委託) | 計算誤り、退職者への支給 | 3(3/3/2/2) | 2 | 6 | 0.6 | 3.6 | D2+2 | 5.6 | D |
| 7 | 経費精算 | 私的流用、架空精算 | 3(2/2/3/1) | 3 | 9 | 0.6 | 5.4 | なし | 5.4 | D |
区分は、総合点15点以上をA、10点以上15点未満をB、6点以上10点未満をC、6点未満をDとしています。
記入例から読み取れるポイントは3つあります。第一に、No.3の個人情報管理は財務影響が中程度でも、法令と評判の観点で影響度5になっています。影響度を観点別に分けた効果です。第二に、No.5の購買は固有リスクでは4番手ですが、未完了の重要指摘があるため B に残っています。第三に、No.6とNo.7はどちらも D ですが、No.6は3年以上監査していないという補正が付いています。D 区分でも一定年数ごとに周期監査を入れるルールを設けておかないと、低リスク領域が永遠に監査されない事態になります。
「評価の根拠・情報源」欄には、「前回監査(2025年度)で職務分離の不備を指摘、改善予定は2026年12月」のように、点数の理由を一文で書きます。この欄が空欄の評価表は、翌年の担当者が点数を再現できません。
個別監査用リスク評価表のテンプレート
年次の評価表で監査先を決めた後は、個別監査の予備調査で、対象業務の中のどのリスクを重点的に見るかを評価します。GIAS 基準13.2は、対象業務の目標に対する重大なリスクを識別し、不正に関連するリスクを考慮し、リスクの重大性を評価してレビューの優先順位を付けることを求めています。
| サブプロセス | リスク(何が起きると困るか) | 不正関連 | 影響 | 可能性 | 想定される統制 | 手続の深さ |
|---|---|---|---|---|---|---|
| 取引先登録 | 架空の取引先が登録される | ○ | 高 | 中 | 登録申請の承認、反社チェック | 詳細テスト(新規登録の全件照合) |
| 発注 | 権限を超えた発注がされる | ○ | 中 | 中 | 職務権限規程に基づくシステム承認 | 統制テスト(サンプル) |
| 検収 | 納品のない請求に支払う | ○ | 高 | 低 | 発注・検収・請求の3点照合 | 統制テスト+データ分析 |
| 支払 | 二重支払・振込先の誤り | ○ | 高 | 中 | 振込先マスタ変更の承認、支払前の照合 | データ分析(重複・マスタ変更履歴) |
| 契約管理 | 下請法・取適法の対象取引で支払が遅延する | 中 | 中 | 支払期日の管理表 | 質問+サンプル確認 |
「手続の深さ」まで書いておくと、そのまま監査プログラムの骨格になります。影響・可能性は年次評価ほど細かく採点せず、高・中・低の3段階で十分です。監査プログラムへの展開は【テンプレート】監査プログラム、購買業務の論点は購買プロセスの内部統制で解説しています。
評価結果を監査計画につなぐ
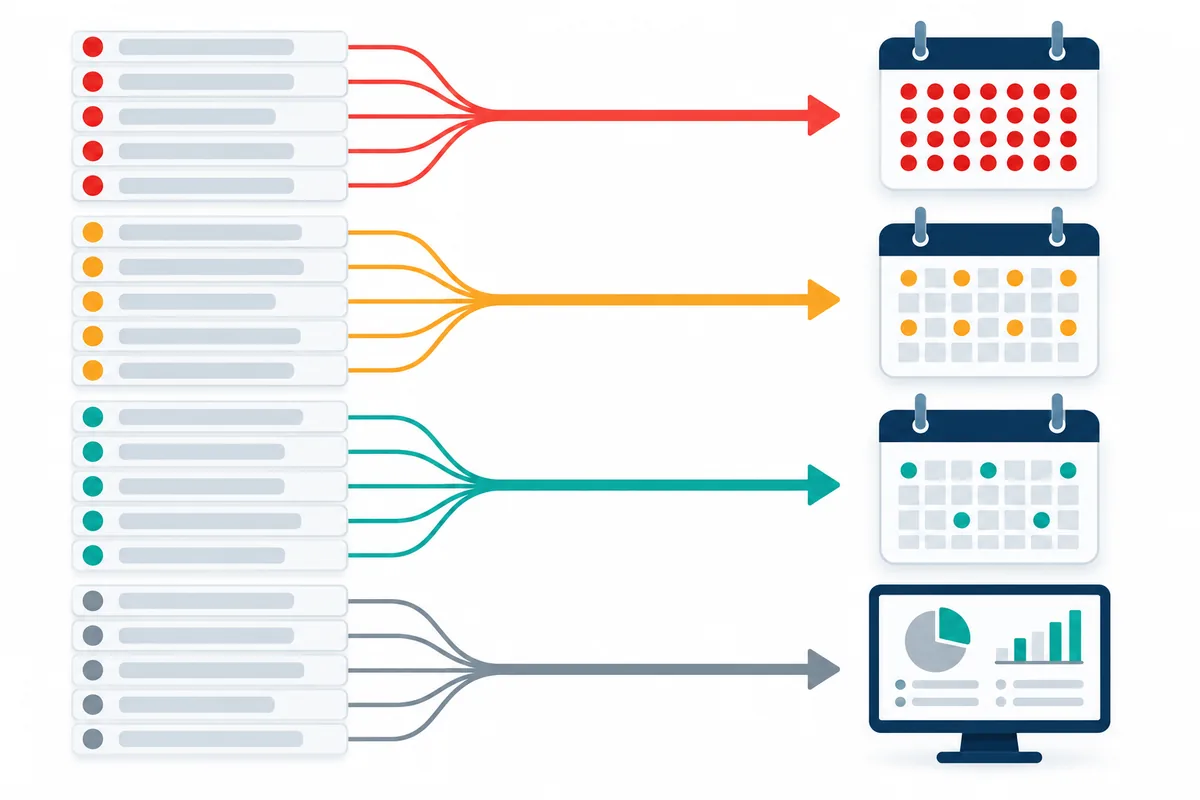
区分ごとの監査方針(記入例)
| 区分 | 総合点 | 監査頻度 | 主な監査方法 | 報告 |
|---|---|---|---|---|
| A | 15点以上 | 毎年 | 往査、詳細テスト、データ分析 | 個別報告書、取締役会・監査役等へ報告 |
| B | 10点以上15点未満 | 2年に1回 | 往査またはリモート監査、統制テスト | 個別報告書 |
| C | 6点以上10点未満 | 3年に1回 | 書面監査、自己点検(CSA)の検証 | 簡易報告 |
| D | 6点未満 | 継続的モニタリング(ただし5年に1回は周期監査) | データによる監視、異常時のみ監査 | 年次報告に集約 |
取締役会に説明するときの工夫
取締役会には80行の評価表をそのまま出すのではなく、区分ごとの件数、上位10件、前年から区分が変わった監査単位とその理由を1枚にまとめます。GIAS 基準9.4は、高リスクの領域でアシュアランス業務を計画に含めない場合、その理由を取締役会と最高経営者に伝えることを求めています。A 区分なのに人員の都合で今年は監査しない領域があれば、その旨と代替策(モニタリングの強化、翌年度への繰り越しなど)を明記します。年間計画書への落とし込みは年間内部監査計画書の書き方、監査対象の洗い出しは監査ユニバースの作り方を参照してください。
よくある記入ミスと運用のコツ
よくある記入ミス
すべて「中」(3点)を付ける。冒頭のモデルケースの状態です。採点基準表に具体例がないと、評価者は無難な中間点に逃げます。点数ごとの具体例を示し、採点後に分布(5点が何件、1点が何件)を確認すると偏りに気づけます。
影響度と発生可能性を混同する。「過去に事故がないから影響度は低い」と書くのは誤りです。過去の事故の有無は発生可能性の判断材料であり、影響度は「起きたらどうなるか」で判断します。
統制を二重に評価する。発生可能性の採点で「承認があるから低い」と評価し、さらに統制係数でも減点すると、統制の効果を二重に数えてしまいます。発生可能性は統制がない前提で、統制の効果は C1 だけで反映するルールを徹底します。
根拠欄が空白。点数だけが残り、理由が書かれていない評価表は、翌年の比較にも監査役等への説明にも使えません。
運用のコツ
採点は2人で行い、差が2点以上の項目だけ協議する。全項目を合議すると時間がかかりますが、差の大きい項目に絞れば効率よく評価の精度を上げられます。
前年の点数を横に並べる。前年比で点数が大きく動いた単位は、その理由を根拠欄に書きます。動いた理由が説明できない場合、どちらかの年の採点が誤っている可能性があります。
点数は判断の材料であり、結論ではない。最終的な監査先の選定は、点数に加えて経営者や監査役等の関心、他の保証提供者の活動状況を踏まえた内部監査部門長の判断で決めます。点数と異なる判断をした場合は、その理由を記録します。
よくある質問
評価項目に重みを付けたほうがよいですか?
重み付けは有効ですが、初年度は付けずに始めることをお勧めします。重みの根拠を説明するのは意外に難しく、議論が重みの妥当性に集中してしまうためです。1年運用して「法令影響の高い領域が上位に来にくい」などの傾向が見えたら、その段階で調整を検討します。
監査単位は何件くらいが適切ですか?
組織の規模によりますが、少人数部門では30〜80件程度に収まるよう粒度を調整すると、年1回の評価が現実的な作業量になります。細かくしすぎると採点が負担になり、粗すぎると1つの単位に性質の異なるリスクが混在します。監査単位の切り方は監査ユニバースの作り方で解説しています。
J-SOX の評価範囲の決定と同じ表を使えますか?
目的が異なるため、別の表として管理するほうが安全です。J-SOX の評価範囲は財務報告の信頼性の観点から、売上高などの指標や勘定科目の金額的・質的重要性に基づいて決めます。一方、内部監査計画のリスク評価は、法令・評判・事業継続などを含む広い観点で行います。ただし、J-SOX で識別された不備は C1 や D3 の採点に反映させると、評価の一貫性が高まります。
不正リスクはどこに入れればよいですか?
本テンプレートでは発生可能性(B1)の判断材料に含めています。GIAS 基準9.4は計画で不正リスクのカバーを考慮することを求め、基準13.2は個別監査のリスク評価で不正に関連するリスクを考慮することを求めています。不正リスクを重視する場合は「不正リスク」を独立した評価項目として追加する方法もあります。不正の兆候の捉え方は不正リスクと内部監査を参照してください。
まとめ
リスク評価表は、限られた監査資源をどこに振り向けるかを、根拠をもって説明するための道具です。影響度・発生可能性・統制の状況・補正要素の4群で項目を組み立て、具体例つきの採点基準で点数を付け、区分と監査方針を結び付ければ、「なぜこの監査先なのか」に答えられる計画になります。
次の一歩として、今年度の監査単位から10件を選び、本記事の採点基準で試しに採点してみてください。評価者2人で点数を比べると、基準の曖昧な箇所がすぐに見つかります。評価ルールはマニュアルに書き込んでおくと定着します。章立ては【テンプレート】内部監査マニュアルを参考にしてください。
リスク評価の設計や監査計画の見直しについてのご相談は、お問い合わせからお寄せください。
参考資料
- The Institute of Internal Auditors「Global Internal Audit Standards」(2024年1月9日公表、2025年1月9日発効) https://www.theiia.org/en/standards/2024-standards/global-internal-audit-standards/
- The Institute of Internal Auditors「グローバル内部監査基準」日本語版
- 一般社団法人日本内部監査協会「内部監査基準」(2014年改訂) https://www.iiajapan.com/leg/guide/
- ISO 31000:2018 Risk management — Guidelines https://www.iso.org/standard/65694.html