往査初日の午後、若手の監査担当者が会議室で手を止めていました。手元にあるのは、前任者が3年前に作った「購買監査チェックリスト」。項目は40行ありますが、どの行も「発注は適切か」「検収は適切か」といった問いだけで、何を何件見て、どうなっていれば「適切」と言えるのかが書かれていません。結局、担当者はその場で見られる書類を見て、見られたものに丸をつけていきました。
後日の調書レビューで、監査責任者から質問が飛びます。「この丸は何を確かめた結果なのか」「なぜ5件なのか」「今回のリスク評価で一番気にしていた、発注後の単価変更はどこで確かめたのか」。担当者は答えられず、追加の往査が必要になりました(本記事の事例はすべて架空のモデルケースです)。
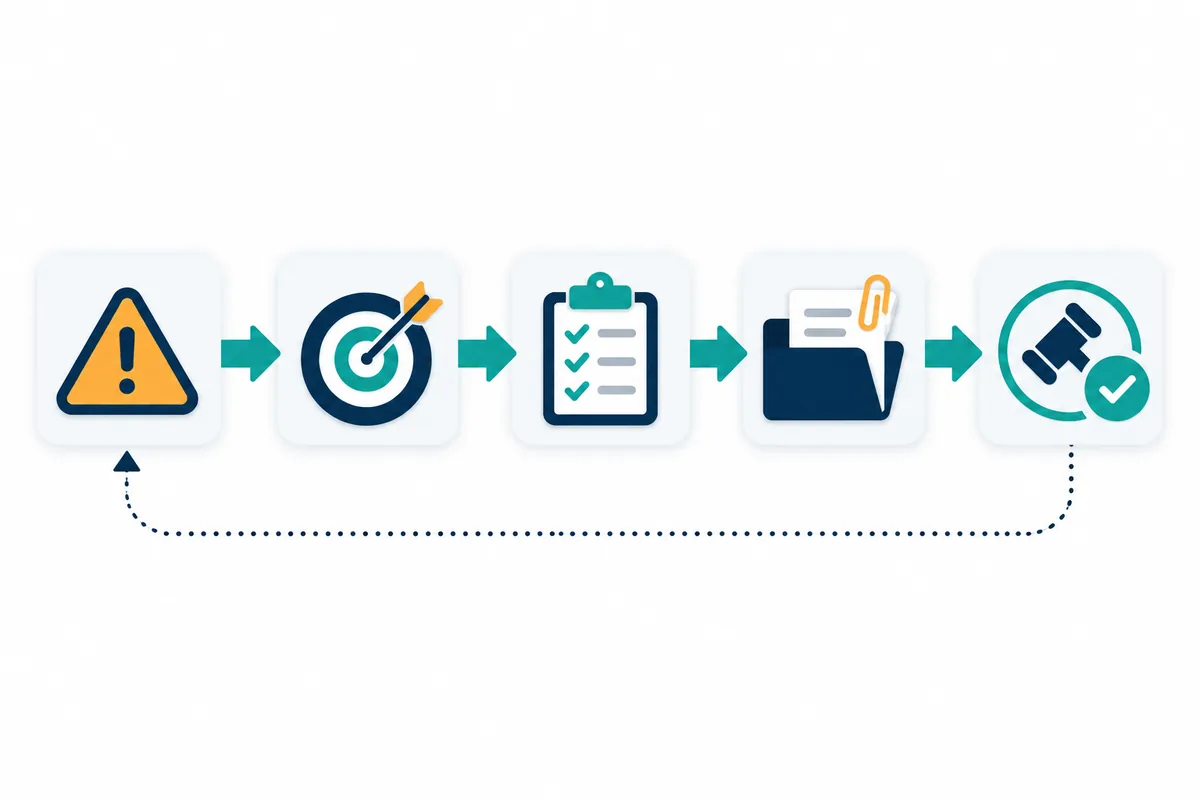
この場面の原因は、担当者の力量ではなく、道具の設計にあります。問いだけが並んだチェックリストは、監査プログラムの代わりにはなりません。監査プログラムとは、リスクと目標から逆算して「何を、どこから、何件、どうやって確かめ、どうなれば結論が出るか」を事前に決めた設計図です。本記事では、そのまま社内様式に転記できるテンプレートと、3つの領域の記入例を紹介します。
この記事の要点
- 監査プログラム(監査手続書)は、個別監査の目標を達成するための「作業」「手法」「評価規準」「担当者」を事前に定める文書で、グローバル内部監査基準の基準13.6が作成・文書化と内部監査部門長の承認を求めています
- テンプレートはヘッダー部(目標・範囲・承認)と手続明細(リスク・手続・証拠・件数・判断基準・調書番号)の2部構成にすると使いやすくなります
- 手続は「動詞+対象+証拠+件数」で書き、合否の判断基準を事前に書いておくと、担当者によるブレが減ります
- 往査中に手続を変えたら、変更理由と承認を残します。変更の記録が残っていないと、結論の根拠を説明できなくなります
監査プログラムとは:なぜ「手続書」を先に書くのか
定義と、チェックリストとの違い
監査プログラムは、個別の内部監査業務で実施する手続を一覧にした文書です。「監査手続書」「監査手続表」「ワークプログラム」とも呼ばれます。国際的な内部監査の基準である、内部監査人協会(IIA)の「グローバル内部監査基準」(2024年1月公表、2025年1月9日発効)では、日本内部監査協会の日本語版で「監査プログラム」と訳されています。
チェックリストとの違いは、問いではなく「手続」を書く点にあります。「発注は承認されているか」は問いです。一方で「発注データから20件を無作為に抽出し、発注書の承認欄に職務権限規程で定める承認者の押印または電子承認記録があることを確かめる」は手続です。後者であれば、誰が実施しても同じ作業になり、同じ結論にたどり着けます。
基準13.6が求める4つの記載事項
グローバル内部監査基準の基準13.6「監査プログラム」は、監査プログラムを作成し文書化することを要求し、そこで識別すべき事項として次の4つを挙げています。
- 各目標を評価するために使用する規準
- 個々の内部監査業務の目標を達成するための作業
- 使用する分析的手続、及び作業を実施するためのツールを含む手法
- 各作業の実施を担当する内部監査人
さらに同基準は、内部監査部門長が監査プログラムを実施前にレビュー・承認し、その後の変更も速やかにレビュー・承認することを求めています。実施に当たって考慮すべき事項には、作業を完了した内部監査人の名前、完了日、レビューと承認の表示を追加する場所を設けるべきこと、サンプリングを使う場合は方法・母集団・サンプルサイズ・結果を母集団に当てはめられるかを含めるべきことも書かれています。本記事のテンプレートは、これらをすべて欄として持たせています。
なぜ往査の前に書くのか
監査プログラムを事前に書く最大の理由は、「見られたものを見る」監査を防ぐためです。往査の現場では、被監査部門が用意した資料や、すぐ出てくる記録に目が向きがちです。しかし、リスクが高いのは、むしろ記録が出てきにくい取引や例外処理であることが少なくありません。事前にリスクから手続を設計しておけば、現場の都合ではなく、リスクの大きさで作業の重みを決められます。
もう一つの理由は、承認によって「保証の範囲」を確定させることです。基準13.6は、同基準の中で監査調書の再実施可能性(基準14.6:十分に情報を得た慎重な内部監査人が同じ結果に到達できること)とつながっています。何をやると決めたかが残っていなければ、何をやらなかったかも説明できません。
個別監査計画・監査調書との関係
監査プログラムは、個別監査計画と監査調書の間に位置します。個別監査計画は「なぜ、何を、いつ、誰が」を決める文書で、監査プログラムは「どうやって確かめるか」を決める文書です。監査調書は、そのプログラムを実施した結果の記録です。計画の立て方そのものは個別監査計画と監査プログラムの設計で、調書の書き方は監査調書の書き方と保管ルールで詳しく扱っています。
| 文書 | 答える問い | 主な記載事項 | 作成時期 |
|---|---|---|---|
| 年間監査計画 | どの対象をいつ監査するか | 対象、時期、工数、重点テーマ | 期初 |
| 個別監査計画 | この監査で何を目指すか | 目標、範囲、期間、体制、リスク評価 | 予備調査後 |
| 監査プログラム | どうやって確かめるか | 手続、証拠、件数、判断基準、担当 | 往査前 |
| 監査調書 | 実際に何を見て何がわかったか | 実施内容、結果、例外、結論 | 往査中〜後 |
いつ使うか・誰が記入するか
作成から承認までのタイミング
監査プログラムは、予備調査が終わり、個別監査のリスク評価が固まった段階で作成します。予備調査の前に作ると、被監査部門の実態を知らないまま手続を書くことになり、往査で大幅な書き直しが必要になります。逆に往査の直前まで作らないと、承認の時間が取れず、資料依頼にも反映できません。
目安として、往査開始の2〜3週間前に初版を作り、部門長の承認を得てから資料依頼リストを確定させる流れが実務的です。資料依頼リストは監査プログラムの「必要な証拠」欄から作るため、順番が逆になると、依頼漏れや不要な依頼が起きます。資料依頼の様式は【テンプレート】資料依頼リストを参照してください。
役割分担
| 役割 | 担当者の例 | 記入・確認する欄 |
|---|---|---|
| 作成者 | 個別監査の主担当(リーダー) | ヘッダー部、手続明細のすべて |
| 実施者 | 各手続の担当監査人 | 実施日、実施者、調書番号、結果 |
| レビュアー | 個別監査の責任者(マネージャー) | 手続の妥当性、件数、判断基準、結果の根拠 |
| 承認者 | 内部監査部門長 | 初版の承認、変更の承認、完了の承認 |
少人数の部門では、作成者とレビュアーが同じ人になってしまうことがあります。その場合でも、部門長の承認欄だけは別の人が署名する形を保ち、部門長自身が作成者になるときは、他の上席者や外部の専門家に目を通してもらう方法も検討してください。
テンプレート本体:ヘッダー部と手続明細
テンプレートは2部構成です。1枚目のヘッダー部で「この監査の目的と範囲」を固定し、2枚目以降の手続明細で「1行=1手続」を記載します。Excelで運用する場合は、ヘッダー部と手続明細を別シートにし、手続明細の1行目に列見出しを固定すると扱いやすくなります。
ヘッダー部(1枚目)
| 項目 | 記入内容 |
|---|---|
| 監査名称 | 例:2026年度 購買業務監査 |
| 監査番号 | 例:IA-2026-05(年間計画の番号と一致させる) |
| 対象部門・拠点 | 例:購買部、本社経理部(支払関連) |
| 監査の目標 | 何を確かめるかを1〜3文で |
| 監査範囲 | 対象期間、対象プロセス、対象外とするもの |
| 評価規準 | 準拠する社内規程・基準・契約・法令 |
| 主要リスク | 個別監査のリスク評価で識別したリスク(番号を付ける) |
| 体制 | 責任者、担当者、専門家の関与 |
| 予定工数 | 手続明細の合計人日 |
| 作成 | 作成者名・作成日 |
| レビュー | レビュアー名・レビュー日 |
| 承認 | 部門長名・承認日 |
| 変更履歴 | 版数、変更日、変更内容、変更理由、承認者 |
手続明細(2枚目以降)の列
| 列 | 記入内容 | 記入者 |
|---|---|---|
| 手続番号 | P-01、P-02… | 作成者 |
| 対象リスク | ヘッダーのリスク番号(R-1など) | 作成者 |
| 期待される統制 | リスクを抑えるはずの統制や手順 | 作成者 |
| 監査手続 | 動詞+対象+証拠+件数で記述 | 作成者 |
| 手法 | 質問、閲覧、観察、再実施、分析、データ抽出など | 作成者 |
| 必要な証拠 | 資料名と入手先(資料依頼リストの番号) | 作成者 |
| 母集団・件数・抽出方法 | 母集団の定義、件数、無作為・特定項目など | 作成者 |
| 判断基準 | どうなっていれば問題なしとするか | 作成者 |
| 予定工数 | 時間または人日 | 作成者 |
| 担当者 | 実施する監査人 | 作成者 |
| 実施日・実施者 | 実際の実施日と実施者 | 実施者 |
| 調書番号 | 対応する調書の参照番号 | 実施者 |
| 結果 | 問題なし/例外あり(件数)/実施せず(理由) | 実施者 |
| レビュー | レビュアーのイニシャルと日付 | レビュアー |
「期待される統制」の列は、なくても手続は書けます。しかし、この列があると「統制があるはずなのに見当たらない」という整備上の問題に気づきやすくなります。グローバル内部監査基準の基準13.6も、実施に当たって考慮すべき事項で、リスクとコントロールを検証方法と関連付けて監査プログラムを作成する方法に触れています。
記入例①:購買・支払プロセス
ここからは3つの領域の記入例を示します。いずれも架空の会社を想定した例で、件数や判断基準は自社のリスクと規程に合わせて調整してください。
ヘッダー部の要点
- 監査の目標:発注から支払までの取引が、職務権限規程と購買管理規程に従って承認・記録され、架空・重複の支払が防止されていることを確かめる
- 監査範囲:2025年10月〜2026年9月の国内購買取引。設備投資(固定資産)は別監査のため対象外
- 主要リスク:R-1 無承認の発注、R-2 発注後の単価・数量の無断変更、R-3 検収なき支払、R-4 重複支払、R-5 取引先マスタの不正登録
手続明細の記入例
| 手続番号 | 対象リスク | 監査手続 | 手法 | 件数・抽出 | 判断基準 |
|---|---|---|---|---|---|
| P-01 | R-1 | 発注データから20件を無作為に抽出し、発注承認記録の承認者と承認日を職務権限規程の金額区分と照合する | 閲覧・照合 | 母集団:期中の発注全件/20件 | 規程の区分どおりの承認者が発注日以前に承認している |
| P-02 | R-2 | 発注データの変更履歴を全件抽出し、発注後に単価または数量が増額変更された取引を特定して、変更承認の記録を確かめる | データ分析 | 全件分析、該当分を全件確認 | 増額変更すべてに変更承認がある |
| P-03 | R-3 | 支払データから20件を抽出し、対応する検収記録の日付と検収者が支払日より前にあることを確かめる | 閲覧・照合 | 支払全件から20件 | 検収日が支払日以前で、検収者が発注者と異なる |
| P-04 | R-4 | 支払データを取引先・金額・請求書番号で突合し、同一の組み合わせの支払を抽出する | データ分析 | 全件 | 重複候補がない、または正当な理由が記録されている |
| P-05 | R-5 | 期中に新規登録・変更された取引先マスタを全件抽出し、登録申請と承認、口座変更時の本人確認記録を確かめる | 閲覧 | 期中の登録・変更全件 | 申請者と承認者が異なり、口座変更に確認記録がある |
P-02とP-04のように、データで全件を見られる手続は、サンプルではなく全件分析を選ぶと説明が簡潔になります。データ分析の組み立て方はデータ分析監査(CAAT)入門が参考になります。購買プロセスのリスクと統制の全体像は購買プロセスの内部統制で整理しています。
記入例②:経費精算/③:アクセス管理
経費精算の手続明細
経費精算は件数が多く、1件あたりの金額が小さい領域です。サンプル中心の手続だと、分割申請や同一領収書の二重申請のような不正の兆候を見逃しやすくなります。そのため、データ分析の手続を先に置き、その結果から個別確認の対象を選ぶ組み立てが向いています。
| 手続番号 | 対象リスク | 監査手続 | 件数・抽出 | 判断基準 |
|---|---|---|---|---|
| E-01 | 二重申請 | 精算データを日付・金額・支払先で突合し、同一内容の申請を抽出して証憑を確かめる | 全件分析、該当分を全件 | 重複がない、または取消記録がある |
| E-02 | 承認限度の回避 | 同一申請者・同一日・同一支払先で、承認区分の境界金額を下回る複数申請を抽出する | 全件分析、該当分を全件 | 分割の合理的理由が記録されている |
| E-03 | 規程外の支出 | 交際費の申請から15件を抽出し、参加者・目的の記載と規程上の上限額を照合する | 期中の交際費申請から15件 | 必要事項が記載され、上限内または事前承認がある |
| E-04 | 承認の形骸化 | 承認者ごとの承認件数と、申請から承認までの時間を集計し、極端に短い承認者を特定して質問する | 全件集計 | 承認時の確認手順が説明でき、記録がある |
経費データの具体的な抽出条件は経費データの分析監査で詳しく扱っています。
アクセス管理(IT)の手続明細
IT領域では、手続の中で「どのシステムの、どの権限か」を特定しないと、作業範囲がぼやけます。ヘッダー部の範囲に対象システム名を明記し、手続明細では権限の種類ごとに行を分けます。
| 手続番号 | 対象リスク | 監査手続 | 件数・抽出 | 判断基準 |
|---|---|---|---|---|
| A-01 | 不要な権限の付与 | 基幹システムの期中の権限付与申請から15件を抽出し、申請書の承認と実際に付与された権限を照合する | 付与ログ全件から15件 | 承認された権限と付与内容が一致 |
| A-02 | 退職者IDの残存 | 人事システムの期中退職者一覧と基幹システムの有効ID一覧を全件突合する | 全件 | 退職日以降に有効なIDがない、または無効化の遅延理由が記録されている |
| A-03 | 特権IDの不正使用 | 特権IDの一覧と使用申請記録を閲覧し、操作ログから5日分を抽出して申請との対応を確かめる | 期中から5日分 | すべての特権使用に事前申請と事後確認がある |
| A-04 | 権限の棚卸の形骸化 | 直近の権限棚卸の実施記録を閲覧し、棚卸で削除とされた権限が実際に削除されたかをシステム上で確かめる | 削除指示の全件 | 指示どおりに削除されている |
アクセス管理の手続の考え方はアクセス管理の監査手順で、IT全般統制の点検項目はIT全般統制チェックツールでも確認できます。
手続の書き方:「動詞+対象+証拠+件数」
動詞を選ぶ
監査手続の品質は、最初の動詞でほぼ決まります。「確認する」は便利な言葉ですが、何をしたのかが伝わりません。手法ごとに動詞を使い分けると、実施者も読み手も迷いません。
| 手法 | 動詞の例 | 証拠の強さの目安 |
|---|---|---|
| 質問 | 〜について担当者に質問する | 単独では弱い。他の手続と組み合わせる |
| 閲覧 | 〜を閲覧し、〜の記載があることを確かめる | 文書の出所と作成者で変わる |
| 観察 | 〜の実施状況を現場で観察する | 観察した時点に限られる |
| 照合 | AとBを照合し、一致することを確かめる | 独立した2つの情報源なら強い |
| 再実施 | 〜の計算・処理を監査人が再度実施する | 強い |
| データ分析 | 〜を全件抽出し、条件に該当するものを特定する | 母集団の網羅性が確かめられていれば強い |
グローバル内部監査基準の基準14.1は、情報が関連性・信頼性・十分性を備えていることを求め、信頼性は内部監査人が直接または独立した情報源から入手した場合や、裏付けが取れている場合に強化されるとしています。質問だけで完結する手続を減らし、照合や再実施を組み合わせる理由はここにあります。証拠の考え方は監査証拠の十分性と適切性で掘り下げています。
件数と判断基準を先に決める
件数は、統制の頻度とリスクの大きさから決めます。J-SOXの運用評価で用いられる25件の根拠や頻度別の目安は内部監査のサンプル数はなぜ25件なのかで解説しています。無料の内部監査サンプル数計算機でも目安を確認できます。
判断基準は「どうなっていれば問題なしか」を書きます。「適切であること」では基準になりません。「承認日が発注日以前であること」「承認者が職務権限規程の区分に合っていること」のように、誰が見ても合否を判定できる形にします。例外が見つかったときの扱い(1件でも発見事項とするか、件数を広げて追加検討するか)も、可能であればこの段階で決めておくと、往査中の判断がぶれません。
運用のコツ:変更管理と相互参照
変更したら理由と承認を残す
往査に入ると、想定していた記録が存在しない、システムが入れ替わっていた、といった理由で手続の変更が必要になります。変更自体は問題ではありません。問題は、変更の記録がないまま手続が変わることです。基準13.6が変更時の速やかなレビュー・承認を求めているのは、変更が保証の範囲を変えるからです。
変更履歴には、変更前の手続、変更後の手続、変更理由、影響(範囲が狭まったか、代替手続で補ったか)、承認者と日付を残します。範囲を縮小した場合は、報告書で「対象外とした事項」として記載すべきかを検討します。
調書番号で双方向に結ぶ
監査プログラムの各行に調書番号を振り、調書側にも手続番号を記載しておくと、レビュアーはどちらからでも辿れます。調書の側から見て「どの手続にも紐付かない調書」がある場合、手続の書き漏れか、目的のない作業のどちらかです。逆に「調書のない手続」は、実施漏れか記録漏れです。調書様式は【テンプレート】監査調書様式を参照してください。
手続ライブラリを育てる
同じ領域の監査を毎年繰り返すなら、手続明細を「手続ライブラリ」として蓄積すると、作成の手間が大きく減ります。ただし、ライブラリの流用はリスク評価の結果を反映したうえで行うことが前提です。前年と同じ手続をそのまま使うと、前年の発見事項が是正されたか、新たなリスクが生じていないかという問いが抜け落ちます。流用した行には「前年から変更なし(理由)」と一言残すだけでも、考えた痕跡になります。
予定工数と実績工数を比べる
手続明細の予定工数と実際にかかった時間を比べておくと、次年度の計画精度が上がります。グローバル内部監査基準の基準13.5の実施上の考慮事項も、予算時間に対して実際に費やした時間を文書化し、将来の資源計画の改善に使うことに触れています。年間計画の工数見積もりは年間内部監査計画書の書き方と合わせて見直すと効果的です。
監査プログラム運用チェックリスト
- すべての手続に対象リスクの番号が付いている
- すべての主要リスクに、少なくとも1つの手続が対応している
- 手続が「動詞+対象+証拠+件数」で書かれている
- 母集団の定義と抽出方法が記載されている
- 判断基準が合否を判定できる形で書かれている
- 担当者と予定工数が記入されている
- 部門長の承認が往査開始前に得られている
- 変更履歴に理由と承認が残っている
- 各手続に調書番号と結果が記入されている
- 完了時にレビューと承認の記録がある
よくある記入ミスと対策
ミス1:問いの形で書いてしまう
「承認は適切か」のような問いの形だと、実施者によって作業がばらつきます。問いを残したい場合は「監査の着眼点」として別の列に置き、手続の列には具体的な作業を書くようにします。
ミス2:リスクと手続が紐付いていない
リスク評価で「発注後の単価変更」を最大のリスクとしたのに、手続明細には発注承認の手続しかない、という状態です。ヘッダー部のリスク一覧と手続明細の対象リスク列をクロスチェックし、手続のないリスクがあれば、手続を足すか、対象外とする理由を書きます。リスク評価の方法は【テンプレート】リスク評価表も参考になります。
ミス3:母集団を定義していない
「20件を抽出する」とだけ書き、どの一覧から抽出したかを書かないケースです。母集団の定義(期間、条件、データの出所)がないと、抽出が恣意的でないことを示せません。システムから出力した一覧は、件数や合計金額を別の資料と照合して網羅性を確かめた記録も残します。
ミス4:判断基準が「規程どおり」だけ
規程のどの条文のどの要件を満たせばよいのかが書かれていないと、実施者は規程を読み直すところから始めることになります。判断基準には条文番号と要件を具体的に転記しておくと、往査中の時間を節約できます。
ミス5:実施しなかった手続を空欄のまま残す
時間切れや資料の未提出で実施できなかった手続を空欄で残すと、完了時のレビューで「実施したが記入していないのか」「実施していないのか」が区別できません。「実施せず」と明記し、理由と、報告書での扱いを記録します。
よくある質問
監査プログラムと監査チェックリストは、どちらを使えばよいですか?
両者は役割が違います。チェックリストは着眼点の抜け漏れを防ぐのに向いており、監査プログラムは作業の中身と結論の根拠を固めるのに向いています。チェックリストしかない場合は、各項目を「手続」「件数」「判断基準」に分解して監査プログラムの形に書き直すと、そのまま移行できます。
小規模な監査でも、ここまでの様式が必要ですか?
列を減らすことはできますが、手続・担当者・判断基準・承認の4点は残すことをおすすめします。グローバル内部監査基準の基準13.6が求める記載事項と承認の要件を満たすためです。1人で実施する小規模な監査でも、事前の承認があれば、後から範囲を問われたときに説明できます。
アドバイザリー業務でも監査プログラムを作りますか?
基準13.6の実施上の考慮事項は、アドバイザリー業務については業務を依頼したステークホルダーと協力して監査プログラムを作成すべきとしています。アシュアランス業務ほど詳細な手続でなくても、何を支援し、何をしないかを書面で合意しておくと、独立性の確保にも役立ちます。
J-SOXの評価手続と内部監査の監査プログラムは統合できますか?
対象の統制が同じであれば、手続を共通化することは可能です。ただし、J-SOXの評価は財務報告の信頼性に焦点を当て、監査人(監査法人)が内部監査人等の作業を利用する可能性もあるため、手続・件数・調書の形式を事前に監査人とすり合わせておく必要があります。最終的な判断は自社と監査人の協議によります。
まとめ
監査プログラムは、往査の現場で「見られたもの」ではなく「見るべきもの」を見るための設計図です。本記事のテンプレートは、ヘッダー部で目標と範囲を固定し、手続明細で「リスク→手続→証拠→件数→判断基準→調書」を1行でつなぐ構成になっています。まずは次の個別監査で、主要リスクごとに1行ずつ手続明細を書き、判断基準の列を埋めるところから始めてみてください。
監査プログラムの前後にある文書は、【テンプレート】監査実施通知書と往査スケジュール、【テンプレート】資料依頼リスト、【テンプレート】監査調書様式で紹介しています。往査全体の流れは往査(実地監査)の進め方が参考になります。
監査プログラムの整備や手続ライブラリの構築についてのご相談は、お問い合わせからお寄せください。
参考資料
- 内部監査人協会(IIA)「グローバル内部監査基準」(2024年1月公表、2025年1月9日発効) https://www.theiia.org/en/standards/2024-standards/global-internal-audit-standards/
- 一般社団法人日本内部監査協会「グローバル内部監査基準」日本語版(2024年7月公表) https://www.iiajapan.com/
- 一般社団法人日本内部監査協会「内部監査基準」 https://www.iiajapan.com/leg/guide/