9月半ばの監査計画会議。今期のテーマに「主要委託先の管理状況」が入り、若手の監査人が例年どおりの監査プログラムを配布しました。ところが、品質評価を担当する課長代理がその一覧を見て手を止めます。「第三者のトピック別要求事項が今月発効したはず。各要求事項の適用判断は、どこに記録する予定ですか」。
サイバーセキュリティの要求事項が2026年2月に発効したことは知っていても、委託先管理にも同じ仕組みがあることは抜けていました。適用しない要求事項があれば、その理由も文書に残す必要があります。
これは架空のモデルケースですが、グローバル内部監査基準(GIAS)に適合する方針を掲げた部門では、似た場面が増えています。本記事では、内部監査人協会(IIA)の「トピック別要求事項(Topical Requirements)」が何を求め、なぜ作られ、日常の監査計画や調書にどう組み込めばよいのかを、IIA の公表文書に沿って整理します。
この記事の要点
- トピック別要求事項は、IPPF を構成する必須の要素です。特定のリスク領域について、ガバナンス、リスク・マネジメント、コントロールの各プロセスを評価する「最低ライン」を定めています
- 発効済みはサイバーセキュリティ(2026年2月5日)と第三者(2026年9月15日)。組織行動は2026年12月15日、組織のレジリエンスは2027年4月30日に発効予定です
- 適用はアシュアランス業務で必須、アドバイザリー業務で推奨。トピックが監査計画の対象、業務中に識別、計画外の依頼対象のいずれかに当たると適用されます
- 各要求事項について適用判断をした証拠を残し、除外する場合はその根拠を文書化します。適合状況は品質評価で確認されます
- 実務では「監査ユニバースへのタグ付け → 監査プログラムへの対応付け → 調書の適用判断欄」の3点を整えると運用に乗ります
トピック別要求事項とは|なぜ「テーマ別の最低ライン」が加わったのか
IPPF の新しい構成要素
IIA の「専門職的実施の国際フレームワーク(IPPF)」は、現在、グローバル内部監査基準、トピック別要求事項、グローバル・ガイダンスの3つで構成されています。このうちトピック別要求事項は、基準と同じく必須(mandatory)の位置付けです。IIA の文書は、トピック別要求事項は基準と併せて使わなければならず、基準が求められる実務の権威ある根拠になる、と説明しています。
GIAS の本体は、どの業種・どの組織にも当てはまるように書かれています。そのため「サイバーセキュリティの監査で最低限何を見るべきか」といった、テーマ固有の問いには直接答えていません。トピック別要求事項は、この空白を埋めるために作られました。IIA は、特定のリスク領域の監査について明確な期待事項を示し、内部監査サービスの一貫性と信頼性を高めることを目的に掲げています。
「最低ライン」であって、監査範囲の上限ではない
ここで押さえておきたいのは、トピック別要求事項が「最低限の基準(minimum baseline)」だという点です。IIA の文書には、組織のリスク・プロファイルによっては、内部監査人がトピックの追加的な側面を検討する必要がある、とも書かれています。
つまり要求事項は「少なくともここは評価したか」を確かめる物差しであり、その上に自社固有のリスクに応じた手続を積み上げる設計です。項目をなぞるだけでは、リスクの高い組織では不十分になり得ます。
公表と発効のスケジュール
トピック別要求事項は、公表からおおむね12か月の移行期間を置いて発効します。2026年9月時点で IIA と日本内部監査協会の公表内容から確認できる状況は次のとおりです。
| トピック | 公表日 | 発効日 | 日本語版 |
|---|---|---|---|
| サイバーセキュリティ | 2025年2月5日 | 2026年2月5日 | IIA サイトで公開 |
| 第三者(Third-Party) | 2025年9月15日 | 2026年9月15日 | IIA サイトで公開 |
| 組織行動(Organizational Behavior) | 2025年12月15日 | 2026年12月15日 | 2026年5月に公表 |
| 組織のレジリエンス(Organizational Resilience) | 2026年4月30日 | 2027年4月30日 | 最新状況は公式で確認 |
| 腐敗防止(Anti-Corruption) | 公開草案(日本語草案への意見募集は2026年7月23日締切) | 未定 | 草案のみ |
発効前でも早期適用は認められています。発効日を過ぎると、品質評価でその適合状況が評価対象になります。最新の公表状況は、IIA の Topical Requirements のページと日本内部監査協会のお知らせで確認してください。GIAS 本体の構成はグローバル内部監査基準の改訂ポイントと自社対応で解説しています。
適用のルール|いつ・どの業務に適用するのか
適用される3つの場面
各トピック別要求事項の冒頭には、共通の適用ルールが置かれています。トピックが次のいずれかに当たる場合に適用されます。
- 内部監査計画に含まれる個々の業務の対象である
- 個々の業務の実施中に識別された
- 当初の内部監査計画になかった業務の依頼対象である
見落としやすいのは2番目です。購買プロセスの監査中に重要な委託先への依存が浮かび上がれば、計画上のテーマが「購買」でも、第三者要求事項の適用を検討する必要が出てきます。
アシュアランスは必須、アドバイザリーは推奨
トピック別要求事項への適合は、アシュアランス業務では必須、アドバイザリー業務では推奨とされています。アドバイザリー業務では、依頼者と合意した範囲で参考として活用する運用が考えられます。
「適用判断の証拠」と「除外の根拠」を残す
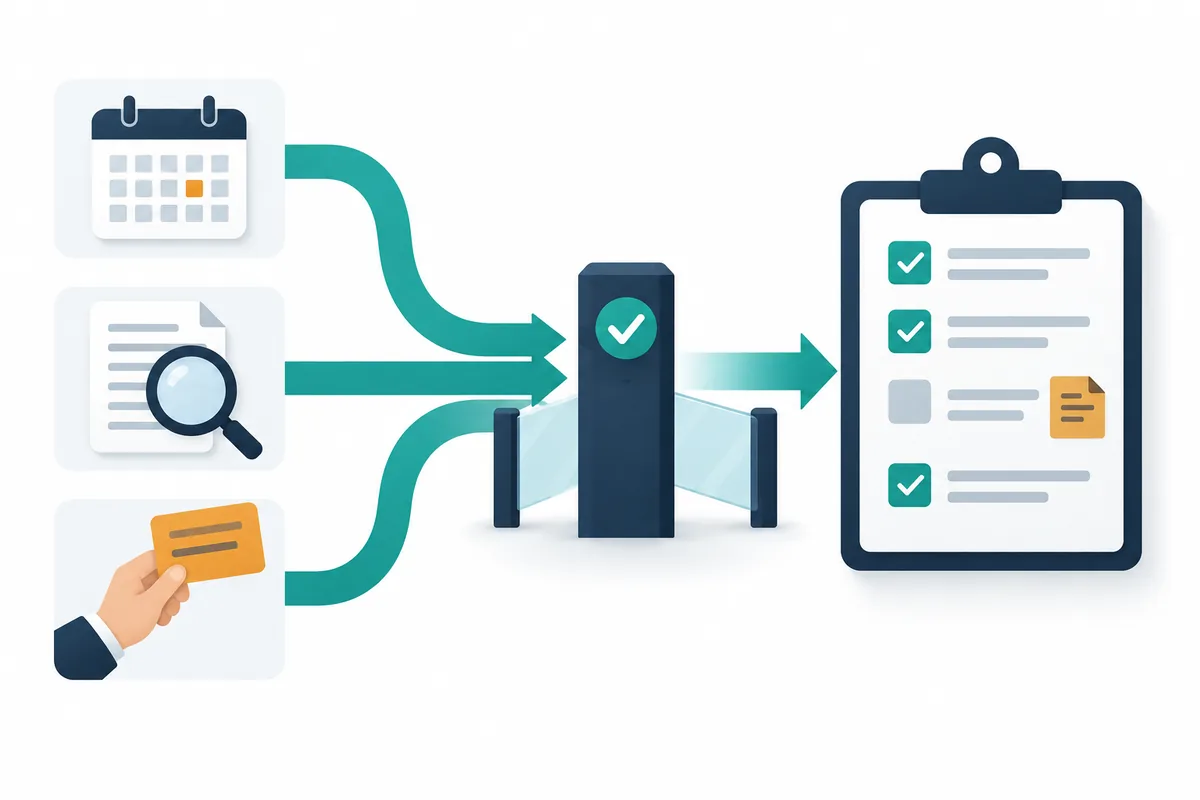
もう一つの核心は文書化です。IIA の文書は、トピック別要求事項の各要求事項について適用可能性を評価した証拠を文書化し保存すること、また要求事項を除外する場合はその根拠を文書化し保存することを求めています。すべての要求事項がすべての業務に当てはまるわけではない、という前提に立ちつつ、「当てはまらないと判断した理由」を後から検証できるようにする仕組みです。
なお、2026年4月公表の組織のレジリエンス要求事項では、除外に加えて、他の規制や契約上の要件で代替される場合や、GIAS に沿った手続の実施によって対応済みの場合にも、その根拠を文書化するという書き方になっています。トピックごとに表現が少しずつ異なるため、適用時には各文書の冒頭部分を確認してください。
適用判断記録の記入例
調書に添付する適用判断記録は、要求事項ごとに1行を割り当てると管理しやすくなります。以下は、委託先管理を対象とする監査で第三者要求事項を適用した場合の記入例です(架空の例)。
| 区分・記号 | 要求事項の要旨 | 適用 | 対応する監査手続 | 除外・限定の理由 |
|---|---|---|---|---|
| ガバナンス A | 委託するか否かを判断する正式なアプローチ | 適用 | P-01 委託判断基準の閲覧、承認記録の確認 | — |
| ガバナンス D | 優先度の高い委託先の状況を関係者に適時報告 | 適用 | P-04 経営会議報告資料の閲覧 | — |
| リスク・マネジメント B | 委託先のリスク評価と優先順位付け(下流の委託先を含む) | 適用 | P-06 委託先リスク評価表の再計算 | — |
| コントロール H | 契約の満了日・更新日の監視 | 限定適用 | P-12 上位10社のみ確認 | 今回の範囲は高リスク先に限定。残りは次年度計画で対応 |
| コントロール I | 契約終了時の計画(データ返却・アクセス削除等) | 除外 | — | 対象期間に終了した委託先がなく、手続の実施対象が存在しない。次回監査で再検討 |
「除外」の行こそ、レビューで最も見られる箇所です。なぜ該当しないのか、いつ再検討するのかまで書いておきましょう。
サイバーセキュリティ要求事項|17項目で何を見るか
構成と定義
最初に発効したサイバーセキュリティ要求事項は、ガバナンス4項目(A〜D)、リスク・マネジメント6項目(A〜F)、コントロール・プロセス7項目(A〜G)の計17項目で構成されています。文書の中では、NIST によるサイバーセキュリティの定義(サイバー攻撃からサイバー空間の利用を保護・防御する能力)を引用し、サイバーセキュリティを情報セキュリティの一部として位置付けています。
主な要求事項を要約すると次のとおりです(訳と要約は編集部。正確な文言は IIA の日本語版で確認してください)。
| 区分 | 主な要求事項(要約) | 監査で確かめる証跡の例 |
|---|---|---|
| ガバナンス | 正式な戦略と目標があり定期的に更新される。達成状況が資源・予算を含めて取締役会に報告される | サイバー戦略文書、取締役会議事録・報告資料 |
| ガバナンス | 方針・手続の整備と更新、役割と責任の明確化、担当者の知識・スキルの定期的な評価 | 情報セキュリティ規程、職務記述書、スキル評価記録 |
| ガバナンス | 脆弱性や新たな脅威について、経営・法務・人事・ベンダー等の関係者が議論し行動する | 委員会の議事録、脅威情報の共有記録 |
| リスク・マネジメント | 脅威の識別・分析・低減・監視が全社のリスク管理に組み込まれ、IT 以外の部門にも及ぶ | 全社リスク登録簿、リスク評価手順 |
| リスク・マネジメント | 受容できない水準に達したリスクを迅速にエスカレーションする。インシデント対応・復旧プロセスを定期的にテストする | エスカレーション基準、訓練記録、事後レビュー |
| コントロール | 自社とベンダーのコントロールで機密性・完全性・可用性を守り、定期的に評価する | SOC 報告書の評価記録、委託先評価 |
| コントロール | IT 資産のライフサイクル管理、構成管理・暗号化・パッチ・アクセス管理、ネットワーク制御、エンドポイント通信の制御 | 資産台帳、パッチ適用状況、ファイアウォール設定レビュー |
なぜ「ガバナンス」から始まるのか
この要求事項を読むと、技術的なコントロールよりも先に、戦略、取締役会への報告、役割と能力といったガバナンスが並んでいることに気づきます。ここに作り手の意図が表れています。パッチ適用率やファイアウォール設定のような個別のコントロールは、IT 部門でも点検できます。一方で「サイバーリスクを経営としてどこまで受け入れるのか」「予算と人材は戦略に見合っているか」という問いは、独立した立場の内部監査でなければ取締役会に届けにくい論点です。
技術的な検証を外部の専門家に委ねる場合でも、ガバナンスとリスク・マネジメントの項目は内部監査部門が自ら評価する分担が現実的です。NIST CSF 2.0 を使った具体的な監査手順はサイバーセキュリティ監査の進め方、脆弱性管理の論点は脆弱性管理の監査で解説しています。
第三者要求事項|委託先のライフサイクル全体を見る
「第三者」の範囲
第三者要求事項は、組織が製品やサービスを得るために事業上の関係を結ぶ外部の個人・グループ・事業体を「第三者」と定義しています。ベンダー、サプライヤー、請負業者、下請業者、外部委託サービス・プロバイダ、コンサルタントなどが含まれ、第三者がさらに再委託する先(いわゆる第四者以降)も、契約上認められている範囲で対象になります。一方、規制当局や従業員のような関係は対象外とされています。
文書は、第三者と取引する組織(主たる組織)が、目的達成に伴うリスクについて説明責任を保持し続けることを強調しています。業務を外に出しても、リスクまで外に出せるわけではない。これがこの要求事項の出発点です。
11のリスク区分と5つのライフサイクル段階
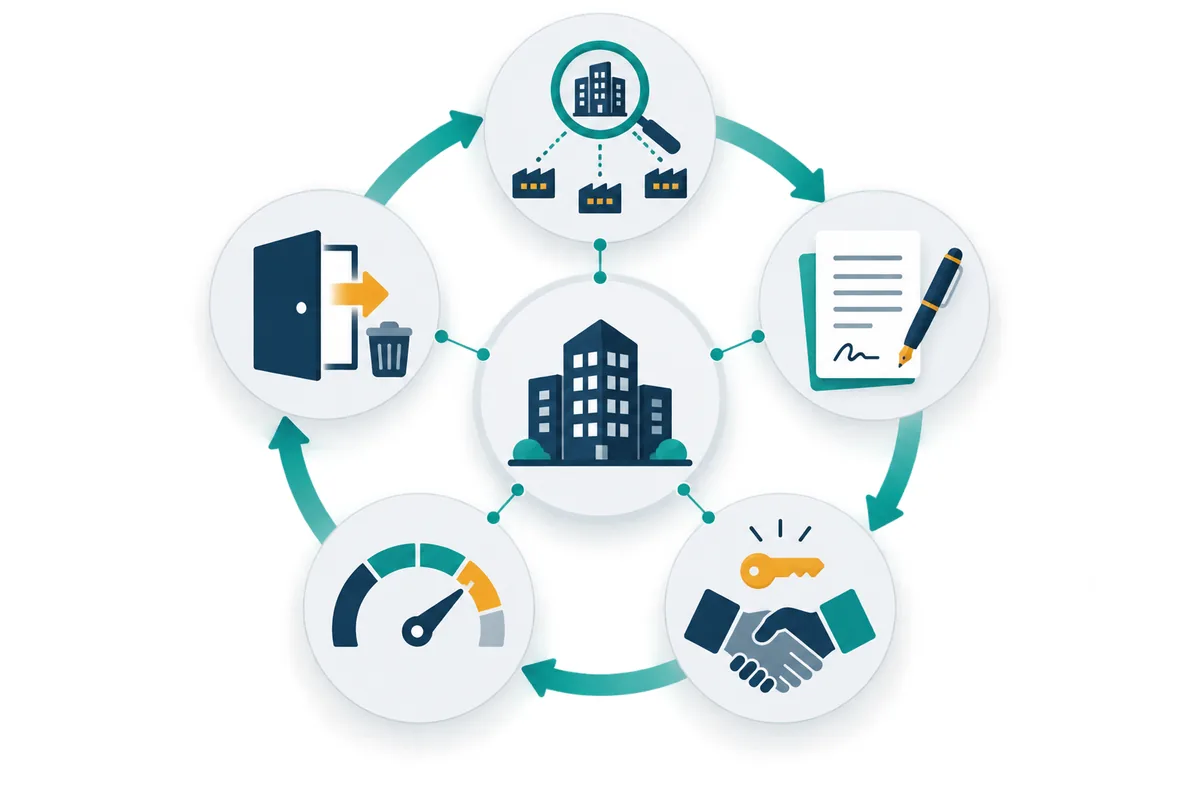
第三者要求事項には、戦略、評判、倫理、オペレーション、財務、コンプライアンス、サイバーセキュリティ・データ保護、IT、法務、サステナビリティ、地政学という11のリスク区分が例示されています。また、第三者のライフサイクルを「選定、契約、オンボーディング、モニタリング、オフボーディング」の5段階とし、内部監査人はこれらの段階を考慮して評価すべきとしています。
要求事項の構成
要求事項は、ガバナンス4項目(A〜D)、リスク・マネジメント4項目(A〜D)、コントロール9項目(A〜I)の計17項目です。コントロールは、リスクに基づいて優先順位付けされた第三者について評価し、経営者による継続的な評価・モニタリングのプロセスを含めなければならない、とされています。
| ライフサイクル段階 | 対応する主なコントロール要求事項(要約) | 監査手続の例 |
|---|---|---|
| 選定 | 承認された事業上の根拠を伴うデュー・ディリジェンス(A) | 新規委託先から抽出し、選定記録と承認を確認 |
| 契約 | 方針に沿った契約・承認、法務等のレビュー、権限者の署名、契約管理者の指定(B・C) | 契約書原本、稟議、契約管理者の指定記録 |
| オンボーディング | 文書化されたオンボーディング手順(E) | 手順書と実施記録の照合 |
| モニタリング | 正確で完全な委託先一覧の維持、契約条件の履行状況の継続的評価、是正措置の手順、更新日の監視(D・F・G・H) | 委託先台帳と支払データの突合、評価記録の閲覧 |
| オフボーディング | 終了・代替・データの返却または消去・アクセス権の削除を含む計画(I) | 終了した委託先のアカウント削除とデータ処理の証跡 |
特に効果が大きいのが、コントロール D の「正確で完全な委託先一覧」の検証です。支払データから取引先を抽出し、委託先台帳と突き合わせると、台帳に載っていない委託先が見つかることがあります。台帳に載っていない先は、リスク評価もモニタリングもされていない可能性が高く、要求事項全体の前提が崩れていることを意味します。委託先管理の監査手順は委託先管理の監査、調達先の事業継続の観点はサプライチェーンリスクの監査で詳しく扱います。
組織行動要求事項|「カルチャー」を監査の言葉にする
定義と位置付け
2026年12月15日に発効予定の組織行動要求事項は、組織行動を「従業員が職務を遂行する中で行う観察可能な選択と、他者との協働の仕方」と定義し、簡単に言えば「私たちの物事の進め方」であり、カルチャーの一部であると説明しています。IIA は、この領域の内部監査の実務はまだ発展途上であると認めたうえで、伝統的なリスク・ベースの監査アプローチを行動に当てはめる、という立場をとっています。
ここでの発見は、「カルチャーそのもの」ではなく「観察可能な行動」を対象にしている点です。価値観や意識は直接測れませんが、承認の飛ばし、目標未達時の報告の遅れ、特定部署に集中する通報といった行動は、記録やデータから観察できます。監査可能な形に落とし込む工夫が、定義の段階から組み込まれています。
要求事項の構成
組織行動要求事項は、ガバナンス4項目(A〜D)、リスク・マネジメント4項目(A〜D)、コントロール7項目(A〜G)の計15項目です。
| 区分 | 主な要求事項(要約) | 日本企業での証跡の例 |
|---|---|---|
| ガバナンス | 利益相反や不明確な意思決定などの意図しない結果を避ける役割設計、行動期待に対する説明責任、行動の洞察と組織目標の整合の監視 | 職務権限規程、取締役会での企業風土の議論記録 |
| リスク・マネジメント | 目標達成に重要な行動特性を定義し、行動を適時に監視し、期待とのギャップと根本原因を関係者に伝え、是正を追跡する | 従業員意識調査の分析、是正計画の進捗管理 |
| コントロール | 行動期待の明確な発信とフィードバックの仕組み | 行動規範、経営メッセージ、研修後アンケート |
| コントロール | 目標と対立する行動を報告しやすくする仕組み(保護と解決の手順を含む) | 内部通報制度の規程、通報対応記録 |
| コントロール | 報酬・非金銭的報酬と組織目標・規制との整合、不適切な行動への不利益措置 | 評価制度、懲戒事例の集計 |
| コントロール | 研修・啓発、採用とオンボーディングへの行動面の能力の組み込み | 研修実施記録、採用評価基準 |
日本企業では、報告の仕組みは公益通報者保護法に基づく内部通報制度として整備されていることが多く、要求事項の評価と法令対応の監査を一体で設計できます。通報制度の監査ポイントは公益通報者保護法と内部通報制度の監査、規程・研修・モニタリングの評価はコンプライアンス体制の監査が参考になります。
組織のレジリエンスと今後のテーマ
組織のレジリエンス要求事項
2026年4月30日に公表され、2027年4月30日に発効予定の組織のレジリエンス要求事項は、ISO 22316:2017 の「変化する環境の中で吸収し適応する組織の能力」という定義を引用しています。構成はガバナンス6項目(A〜F)、リスク・マネジメント4項目(A〜D)、コントロール10項目(A〜J)です。
内容は、取締役会が監督するレジリエンス戦略、危機時の指揮命令系統(インシデント・コマンド構造)、シナリオ分析と定期的なストレステスト、重要な委託先と代替調達先の把握、重要データの分類と復旧可能性、BCP と災害復旧計画の訓練、事後レビューと教訓の反映などに及びます。従来の BCP 監査より範囲が広く、戦略・財務・人材まで含めて「揺らぎに耐えて適応できるか」を問う構成です。発効までの準備として、事業継続計画(BCP)の監査の視点を棚卸ししておくと移行しやすくなります。
腐敗防止の公開草案
2026年6月には、腐敗防止(Anti-Corruption)の公開草案が公表され、日本内部監査協会も日本語草案への意見募集を案内しました(締切は2026年7月23日)。最終版の内容と発効日は、公表後に IIA のサイトで確認してください。海外拠点を持つ企業では、贈収賄防止法令とコンプライアンス監査と合わせて準備しておくと効率的です。
自社対応の進め方|監査計画・手法・調書への組み込み
5つのステップ
4つの要求事項は、いずれも冒頭に同じ適用ルールを置き、ガバナンス、リスク・マネジメント、コントロールの3区分で構成されています。テーマごとに別のチェックリストを作るより、部門の手法(methodology)として共通の型を組み込むのが近道です。GIAS の基準4.1は、部門の手法を基準に沿って確立・文書化・維持することを求めており、トピック別要求事項への対応もこの手法の一部として位置付けられます。
| ステップ | 実施内容 | 成果物 | 担当 |
|---|---|---|---|
| 1 棚卸し | 監査ユニバースの各監査対象に、関連するトピック(サイバー、第三者、組織行動、レジリエンス)をタグ付けする | タグ付き監査ユニバース | 企画担当 |
| 2 対応付け | 既存の監査プログラムの手続と、各要求事項を対応付ける。対応する手続がない要求事項を洗い出す | 要求事項対応表 | 各領域リーダー |
| 3 様式改訂 | 調書に「適用判断記録」欄を追加し、除外理由と再検討時期の記入を必須にする | 改訂版調書様式 | 品質担当 |
| 4 能力確保 | サイバーや委託先管理など専門性が必要な領域について、研修・外部専門家の活用方針を決める | 育成計画、外部委託方針 | 部門長 |
| 5 監視 | 自己評価で適用判断記録のサンプルをレビューし、記入の質を確認する | 自己評価結果、改善計画 | 品質担当 |
タグ付けは、既存の監査ユニバースの一覧表に1列を加えるだけで始められます(作り方は監査ユニバースの作り方)。手続の設計は個別監査計画と監査プログラムの設計を参考にしてください。
発効日以降の業務は品質評価で適合状況が確認されるため、ステップ5の自己評価が外部評価前の安全網になります。自己評価の進め方は内部監査の品質評価(QAR)で解説しています。
よくある失敗と対策
失敗1:要求事項をそのままチェックリストにして「はい/いいえ」で埋める
要求事項は評価すべき「論点」です。「方針がある:はい」で済ませると、方針が実態に合い定期的に見直されているかの評価が抜け落ちます。要求事項ごとに「どの証跡で、何を確かめたか」を書く欄を設けてください。
失敗2:計画段階だけで適用判断をして、業務中の識別を忘れる
適用の3つの場面のうち、業務中に識別された場合の扱いが最も漏れやすい部分です。現場作業の終了時に「追加で浮上したトピックはないか」を確認する項目を、調書のチェックリストに加えると防げます。
失敗3:除外理由が「対象外」「該当なし」の一言
除外理由には、事実(対象期間に該当取引がない等)、判断(今回の業務目標との関係)、今後の扱い(次回計画で対応等)の3点を書くのが目安です。
よくある質問
Q1. GIAS に適合していると宣言していなければ、トピック別要求事項は関係ありませんか?
トピック別要求事項は GIAS と併せて適用される IPPF の必須要素なので、GIAS への適合を表明する部門が対象になります。ただし、要求事項は各リスク領域の監査の着眼点として有用なため、適合表明をしていない部門でも、監査プログラムの見直しに活用する価値は十分にあります。
Q2. 発効日前に始まり、発効日後に終わる業務はどう扱えばよいですか?
IIA の文書は早期適用を奨励していますが、移行期間中の個々の業務の扱いまで細かく定めているわけではありません。品質評価で説明しやすいのは、発効日をまたぐ業務では原則として適用し、適用しない場合はその判断を記録しておく方法です。最終的な方針は自部門の手法として定め、必要に応じて IIA のユーザーガイドや適用ガイダンスを確認してください。
Q3. 小規模な部門で、すべての要求事項を毎回評価するのは現実的ですか?
要求事項は、そのトピックを扱うアシュアランス業務で適用されるもので、すべての監査で17項目を評価するわけではありません。また、リスク評価の結果に応じて範囲を絞ることも、根拠を文書化すれば可能です。年次計画の中で、どの業務でどの要求事項をカバーするかを配分すると、少人数でも回しやすくなります。
まとめ
トピック別要求事項は、GIAS の上にテーマ別の最低ラインを加える仕組みです。どのテーマも同じ適用ルールと3区分の構成をとるため、テーマごとの個別対応ではなく、監査ユニバースのタグ付け、監査プログラムとの対応付け、調書の適用判断欄という部門共通の「型」を整えることが、最も効率的な対応になります。
次の一歩として、まず今期の監査計画から、サイバーセキュリティと第三者に関係する業務を洗い出し、本記事の適用判断記録の様式を試してみてください。どこまでを範囲に含めるかは、最終的に自部門のリスク評価と取締役会との協議で決まりますが、判断の根拠を残すこと自体が品質の証拠になります。基準全体はグローバル内部監査基準の改訂ポイント、IT 領域の実務はサイバーセキュリティ監査の進め方もあわせてご覧ください。監査手法の見直しや適用判断の設計の支援をご希望の場合は、お問い合わせからご相談ください。
参考資料
- The Institute of Internal Auditors「Topical Requirements」 https://www.theiia.org/en/standards/2024-standards/topical-requirements/
- The Institute of Internal Auditors「Cybersecurity Topical Requirement」(2025年2月公表、2026年2月5日発効)および User Guide https://www.theiia.org/en/standards/2024-standards/topical-requirements/cybersecurity/
- The Institute of Internal Auditors「Third-Party Topical Requirement」(2025年9月15日公表、2026年9月15日発効)および User Guide https://www.theiia.org/en/standards/2024-standards/topical-requirements/third-party/
- The Institute of Internal Auditors「Organizational Behavior Topical Requirement」(2025年12月15日公表、2026年12月15日発効) https://www.theiia.org/en/standards/2024-standards/topical-requirements/organizational-behavior/
- The Institute of Internal Auditors「Organizational Resilience Topical Requirement」(2026年4月30日公表、2027年4月30日発効) https://www.theiia.org/en/standards/2024-standards/topical-requirements/organizational-resilience/
- The Institute of Internal Auditors「グローバル内部監査基準」(日本語版)基準4.1「グローバル内部監査基準」への適合
- 一般社団法人日本内部監査協会「IIA 関連のお知らせ」(トピック別要求事項:第三者 適用のお知らせ、腐敗防止 公開草案・意見募集のご案内、組織行動 日本語版公表のお知らせ) https://www.iiajapan.com/leg/iia/info/
- ISO 22316:2017 Security and resilience — Organizational resilience — Principles and attributes