経理部門の月次締めを支える給与計算は、数年前から外部の専門会社に委託しています。内部監査部の担当者がその監査に着手し、所管部署に「委託先の内部統制はどう確認していますか」と尋ねると、返ってきたのは「毎年、先方から報告書をもらっています」という答えでした。キャビネットには、封を切っただけの報告書が3年分並んでいました。
中を開くと、対象期間は前年の10月から9月まで。自社の決算期とは半年ずれています。後半には「例外事項」という章があり、アクセス権の削除遅れが指摘されていました。さらに「委託会社が実施すべき統制」という一覧があり、その中には自社側でやっているのかどうか誰も知らない項目が含まれていました(本記事の事例はすべて架空のモデルケースです)。
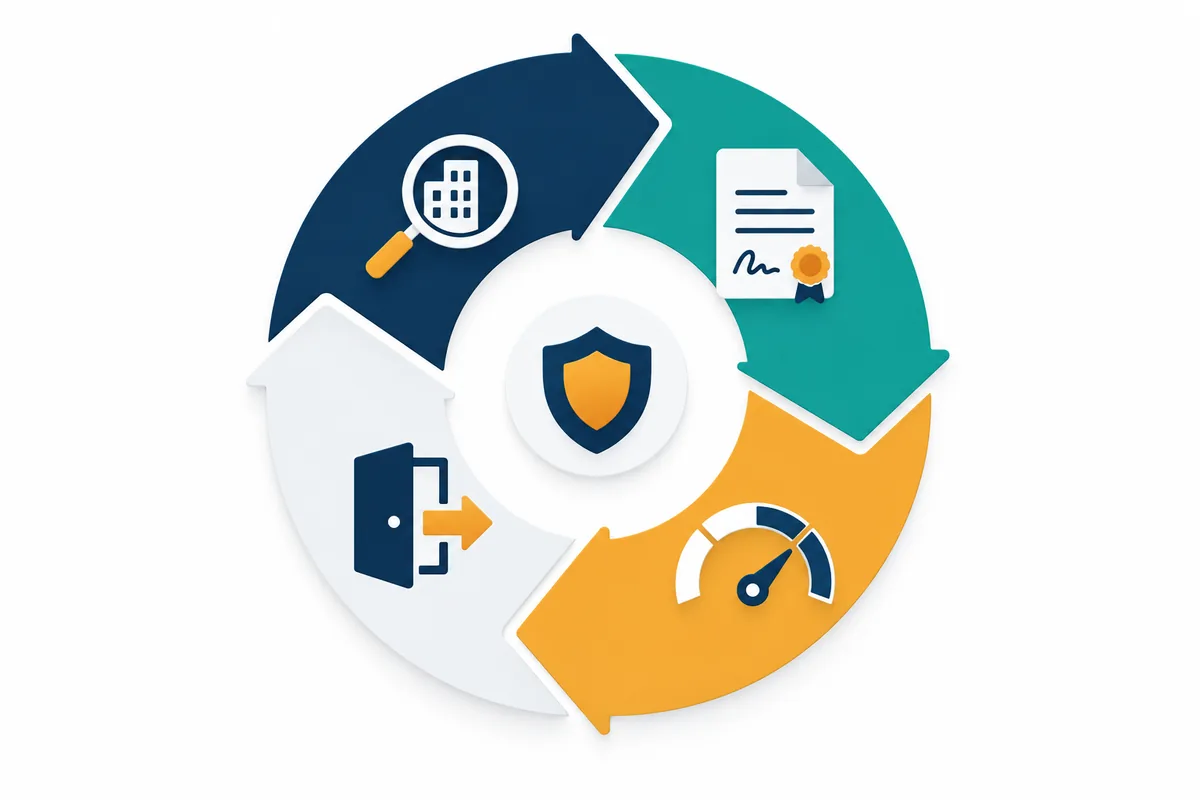
業務を外に出すと、目の前から作業は消えますが、責任は消えません。委託先管理の監査は、委託先そのものを監査することではなく、「委託元が委託先のリスクをどう把握し、どう手当てしているか」を評価することです。この記事では、選定から終了までのライフサイクルに沿って、内部監査が確かめるべき観点と、SOC報告書の読み方を整理します。
この記事の要点
- 委託業務に係る内部統制は、J-SOXでも委託元の評価範囲に含まれます。個人情報保護法第25条も、委託先に対する「必要かつ適切な監督」を委託元に求めています
- IIAは2025年9月に第三者(Third-Party)のトピック別要求事項を公表し、2026年9月15日に発効しました。委託先管理のガバナンス・リスク管理・統制を評価する際の最低限の観点を示しています
- 監査の出発点は委託先台帳とリスク分類です。全委託先を同じ深さで見るのではなく、重要度に応じてメリハリをつけます
- SOC報告書は、Type、対象期間、例外事項、委託会社側の相補的な統制、再委託先の扱いの5点を読むと実務で使えます
委託先管理とは何か:なぜ「委託しても責任は残る」のか
J-SOXにおける委託業務
金融庁の「財務報告に係る内部統制の評価及び監査に関する実施基準」は、財務諸表の作成の基礎となる取引の承認、実行、計算、集計、記録や開示事項の作成といった業務を外部の専門会社に委託している場合、委託業務に係る内部統制も評価範囲に含まれるという考え方を示しています。給与計算、経理事務、情報システムの運用などを外部に出していても、財務報告の信頼性に責任を負うのは委託元の経営者です。
委託業務の評価では、委託先の内部統制を委託元が直接テストする方法と、受託会社が監査人から入手した保証報告書を利用する方法があります。日本では、日本公認会計士協会の保証業務実務指針3402「受託業務に係る内部統制の保証報告書に関する実務指針」に基づく報告書がこの目的で使われます。一般にSOC1と呼ばれる報告書と同じ系統のものです。
個人情報保護法第25条の「監督義務」
財務報告以外でも、委託元の責任は明文化されています。個人情報保護法第25条は、個人データの取扱いを委託する場合、委託先に対して必要かつ適切な監督を行わなければならないと定めています。個人情報保護委員会のガイドライン(通則編)は、この監督の内容として、適切な委託先の選定、委託契約の締結、委託先における取扱状況の把握の3つを示しています。
この3要素は、実は委託先管理全般の骨格にもなっています。選び方、約束の仕方、見張り方です。個人情報の監査の観点は個人情報保護法と個人情報管理の内部監査でも扱っています。
IIAのトピック別要求事項
内部監査の基準の側でも動きがあります。IIA(内部監査人協会)は、グローバル内部監査基準を補うトピック別要求事項(Topical Requirements)の一つとして、第三者(Third-Party)の要求事項を2025年9月15日に公表しました。発効日は2026年9月15日です。
トピック別要求事項は、そのテーマが内部監査計画上の保証業務の対象である場合、個別監査の中で識別された場合、計画外の依頼業務の対象である場合に適用されます。第三者の要求事項は、第三者に関するガバナンス、リスク管理、統制プロセスの整備と実施を評価する際の最低限の観点を示しており、適用しない要求事項がある場合はその理由を記録・保存することが求められます。概要はIIAトピック別要求事項とはで解説しています。原文の要求事項は、IIAの公式サイトで確認してください。
委託先台帳とリスク分類:監査の出発点
台帳がなければ監査は始まらない
委託先管理の監査で最初に確かめるのは、「自社がどの委託先に何を任せているか」を一覧で把握しているかです。購買システムの取引先マスタには数千社が登録されていても、そのうちどれが業務委託で、どれが単なる物品購入なのかは区別されていないことがよくあります。部署ごとにクラウドサービスを契約している場合、全社で何社と契約しているのか誰も答えられない状態も珍しくありません。
委託先台帳には、委託内容、所管部署、契約期間、取り扱う情報の種類、業務の重要度、再委託の有無、直近の評価日と結果を記載します。内部監査では、購買データや経費データから委託費の支払先を抽出し、台帳との突合で漏れがないかを確認すると、台帳の網羅性を客観的に評価できます。
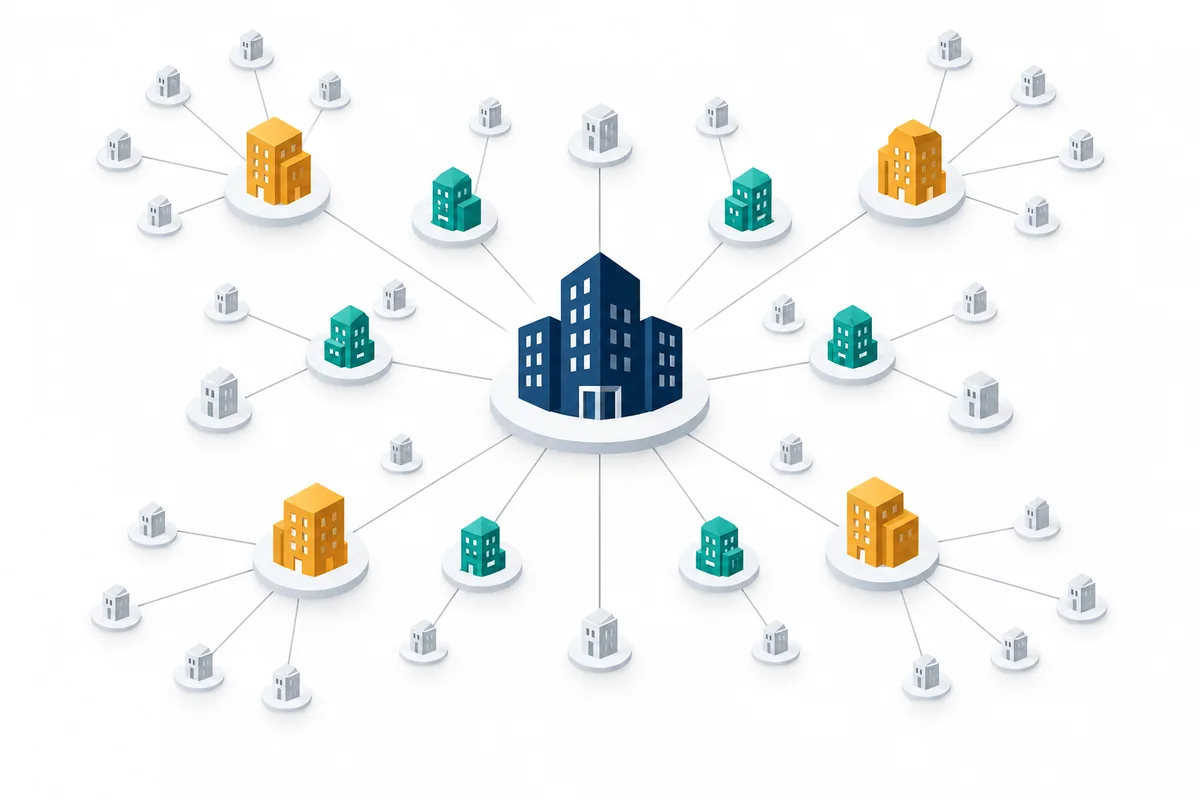
重要度で3段階に分ける
すべての委託先を同じ深さで管理するのは現実的ではありません。多くの会社では、影響の大きさに応じて委託先を段階分けし、管理の深さを変えています。次の表は分類の一例です。
| 区分 | 判定の目安(いずれかに該当) | 選定時の評価 | 継続モニタリング |
|---|---|---|---|
| 高 | 財務報告に関わる業務、個人データを大量に扱う、停止すると主要業務が止まる、代替困難 | 質問票+書類確認+実地またはリモート確認 | 年1回以上の評価、保証報告書の入手、定例会 |
| 中 | 社内情報を扱う、停止すると一部業務に影響 | 質問票+書類確認 | 1〜2年ごとの質問票、重大事故の報告 |
| 低 | 公開情報のみ、代替が容易 | 基本情報の確認 | 契約更新時の確認 |
監査で確かめる判定の一貫性
内部監査が見るべきは、分類基準の妥当性と、判定の一貫性です。基準に照らせば「高」になるはずの委託先が「中」とされていないか。判定の根拠が記録されているか。事業の変化(委託範囲の拡大、取り扱うデータの追加)に応じて再判定されているかを確かめます。分類が低めに付けられていると、その後の管理がすべて薄くなるため、ここは監査の重点になります。
選定と契約:入口で何を確かめるか
選定段階の評価
選定段階では、委託先の能力、財務の安定性、情報セキュリティ、法令順守、事業継続の備えを評価します。内部監査は、評価そのものの結論よりも、評価が決められた手順で行われ、その結果が発注判断に反映されているかを確かめます。
選定の監査で使えるチェックリストの例は次の通りです。
- 委託先の重要度区分が、選定前に判定されている
- 区分に応じた評価項目(質問票、証明書、保証報告書、実地確認)が実施されている
- 評価で指摘した懸念事項について、契約条件や追加対策で手当てされている
- 反社会的勢力との関係がないことを確認している
- 評価者と発注担当者が同一人物になっていない
- 評価結果の承認者が、区分に応じた権限を持っている
- 評価記録が契約書と紐づけて保存されている
契約に入れるべき条項
選定で確かめたことは、契約で担保されてはじめて効力を持ちます。契約書のレビューでは、委託先管理に関わる条項が入っているかを確認します。
| 条項 | 目的 | 監査での確認ポイント |
|---|---|---|
| 業務範囲・サービス水準(SLA) | 何をどの水準で行うかを明確にする | 測定方法と報告頻度が定義されているか |
| 情報セキュリティ・安全管理措置 | 情報の取扱いを委託元と同等水準にする | 具体的な措置が列挙されているか |
| 再委託の制限 | 知らない相手への再委託を防ぐ | 事前承認制か、再委託先の管理責任は誰か |
| 監査権・報告受領 | 取扱状況を把握する | 立入り・資料請求・保証報告書提出の定め |
| 事故・違反の報告 | 早期に把握し対応する | 報告期限(時間単位)と報告先 |
| 事業継続 | 停止時の影響を抑える | 復旧目標、代替手段、訓練結果の共有 |
| 契約終了時の措置 | データ返却・消去と円滑な移管 | 消去証明、移行支援の期間 |
契約は法務部門の領域ですが、内部監査はひな形の条項が実際の契約書に反映されているか、ひな形から外れた条項に承認があるかをサンプルで確認できます。大手クラウド事業者のように委託元が約款を変えられない場合は、約款の内容を確認し、足りない部分を自社側の統制で補っているかを見ます。
モニタリングとSOC報告書の読み方
「受け取っている」と「使っている」は違う
冒頭の場面のように、保証報告書を受け取っていても読んでいないケースは少なくありません。モニタリングの監査では、報告書の入手に加えて、誰が読み、何を確認し、どんな対応をしたのかが記録されているかを確かめます。
読むべき5つのポイント
SOC報告書(保証業務実務指針3402やSOC1、SOC2の報告書)を読むときは、次の5点を押さえると実務で使えます。
- Type:Type1は一時点における統制のデザイン(整備状況)、Type2は一定期間における整備と運用状況の有効性を対象とします。運用状況まで依拠したい場合はType2が必要です
- 対象期間:自社の決算期と重ならない部分をどう補うかを決めます。重ならない期間については、受託会社から重要な変更がない旨の書面(ブリッジレター)を入手するのが一般的です
- 例外事項と監査人の意見:限定付き意見や運用上の例外がある場合、それが自社にどう影響するかを評価し、評価結果を記録します
- 相補的な委託会社の統制(CUEC):受託会社の統制が有効に機能する前提として、委託会社側で実施すべきとされる統制です。自社で実際に実施しているかを確認します
- 再委託先(サブサービス組織)の扱い:再委託先の統制が報告書の範囲に含まれている(包含方式)か、除外されている(除外方式)かを確認し、除外されている場合は再委託先をどう評価するかを決めます
SOC報告書の構成やITGCとの関係は、ITGC(IT全般統制)とは?クラウド時代の評価ポイントとSOC報告書の見方で詳しく扱っています。
委託元に残る「結果の確認」
保証報告書が十分でも、委託元が何も確認しなくてよいわけではありません。たとえば給与計算を委託している場合、委託先から返ってきた計算結果を、人事データの変更件数や前月との差額と突き合わせて確認する統制は、委託元が実施すべきものです。こうした結果の確認は、委託先の統制が万一機能しなかったときの最後の網になります。
内部監査では、委託業務ごとに「委託元で実施している確認」が定義され、実際に記録が残っているかをサンプルで確かめます。CUECとして報告書に記載された統制と、自社が独自に設けた確認の両方を一覧にしておくと、抜けが見つけやすくなります。
報告書がない委託先のモニタリング
中小規模の委託先では、保証報告書が用意されていないことが普通です。その場合は、質問票、第三者認証(ISMS認証など)の範囲確認、定例会の議事録、SLAの実績報告、事故報告の履歴などを組み合わせて状況を把握します。認証は取得範囲が委託業務を含んでいるかを必ず確かめます。会社全体ではなく特定の部署だけが認証範囲になっていることがあるからです。
終了・切替と「第四者」のリスク
終わらせ方にもリスクがある
委託先管理のライフサイクルで見落とされやすいのが、契約の終了と委託先の切替です。契約終了後も委託先にデータが残っていないか、アカウントやネットワーク接続が残っていないか、業務の引継ぎで処理の漏れが起きていないかを確認します。消去証明書の入手や、委託先に付与していたアクセス権の削除記録は、監査で確認しやすい証跡です。アクセス権の確認手順はアクセス管理の監査手順が参考になります。
再委託先の先にある依存
委託先がさらに業務を再委託している場合、自社は直接の契約関係がない相手に依存することになります。これは第四者(フォースパーティ)リスクと呼ばれることがあります。たとえば、給与計算の委託先が特定のクラウド基盤を使っていれば、その基盤の障害が自社の給与支払に影響し得ます。
内部監査では、重要な委託先について再委託の有無と再委託先の名称が把握されているか、再委託先で事故が起きた場合の報告経路が契約上確保されているかを確かめます。すべての再委託先を管理することは難しいため、重要度の高い委託先に絞って把握の程度を評価するのが現実的です。
監査の進め方と調書の記入例
手続の組み立て
委託先管理の監査は、全社の管理体制(規程、台帳、分類基準)の評価と、個別委託先のサンプル検証の二層で組み立てるとわかりやすくなります。前者では規程と実務の整合を、後者では重要度区分ごとにサンプルを選び、選定から直近のモニタリングまでの記録を一気通貫で追います。
監査手続のチェックリスト
全社の管理体制を評価する段階では、次のような手続を組み合わせます。
- 委託先管理規程が、選定・契約・モニタリング・終了の各段階の責任部署と手順を定めているか確認する
- 委託先台帳と支払データを突合し、台帳に載っていない委託先の有無を確認する
- 重要度区分の判定基準を閲覧し、サンプルの委託先について判定根拠を再実施する
- 重要度「高」の委託先について、保証報告書の読解記録とCUECの実施状況を確認する
- 直近1年に発生した委託先の事故・障害について、報告受領から対応完了までの記録を追跡する
- 契約を終了した委託先について、データの返却・消去とアクセス権削除の証跡を確認する
- 委託先管理の状況が、経営会議やリスク管理委員会に定期的に報告されているか確認する
最後の項目は見落とされがちですが、重要です。個々の委託先の管理が適切でも、全体としてどの程度の業務を外部に依存しているか、重大な事故がどれだけあったかが経営層に見えていなければ、ガバナンスの観点では不十分だからです。
調書の記入例
個別委託先の検証結果は、次のように整理します(架空の記入例)。
| 委託先 | 区分 | 選定評価 | 契約条項 | 直近モニタリング | 保証報告書 | 評価 |
|---|---|---|---|---|---|---|
| A社(給与計算) | 高 | 実施済(2023年) | 再委託は事前承認、監査権あり | 定例会議事録あり | Type2入手。CUEC 3項目中1項目が自社で未実施 | 不備:CUECの実施責任者が未定 |
| B社(経費精算SaaS) | 高 | 実施済(2024年) | 約款で監査権なし | 障害報告を受領 | Type2入手。除外方式の再委託先を未評価 | 改善提言:再委託先の評価方法を定める |
| C社(文書保管) | 中 | 実施済(2022年) | 事故報告期限の定めなし | 質問票未回収(2年超) | なし | 不備:モニタリング周期の超過 |
評価欄では、事実(何が確認できなかったか)と、それがどの規程・基準に照らして問題なのかを分けて書きます。指摘の重要度の付け方は指摘事項の重要度評価で解説しています。
よくある失敗と対策
台帳にない委託先を見落とす
部署単位で契約したSaaSや、少額の業務委託が台帳から漏れる例は多くあります。支払データからの突合を監査手続に組み込み、台帳の網羅性を客観的に確かめましょう。クレジットカード払いで契約されたクラウドサービスは購買システムを通らないことがあるため、経費精算データも突合の対象に含めると漏れを減らせます。無料プランのサービスは支払データに現れないため、情報システム部門の通信ログや利用申請の記録もあわせて確認できると理想的です。
SOC報告書を「入手したこと」で完結させる
報告書を保管しているだけで、例外事項やCUECの確認記録がない状態は、監査でよく見られる不備です。確認観点を定めた読解シートを作り、所管部署に記入してもらう運用にすると改善します。
重要度区分が一度付けたまま
委託範囲が広がったのに、数年前の「中」のまま管理されている例があります。契約更新や委託範囲の変更を再判定のきっかけとして規程に定めておくと防げます。
監査が委託先に直接乗り込む
委託先への立入りは契約上の根拠が必要で、関係部署との調整も欠かせません。内部監査の対象はあくまで委託元の管理体制です。委託先への往査が必要な場合は、所管部署と一緒に、契約上の監査権の範囲で実施します。
よくある質問
すべての委託先を毎年評価する必要がありますか?
規程で定める周期によります。一般的には重要度に応じて周期を変え、重要度の高い委託先は年1回以上、それ以外は契約更新時や数年ごとに評価する運用がとられています。内部監査は、定めた周期どおりに実施されているかを確認します。
SOC報告書のType1しか入手できない場合はどうしますか?
Type1は一時点の整備状況のみを対象とするため、期間を通じた運用状況の根拠にはなりません。運用状況の確認が必要な場合は、追加の質問や資料入手、委託元側での結果検証(例えば処理結果の突合)で補います。J-SOXでの扱いは監査人とも協議してください。
委託先管理は第2ラインの仕事ではないのですか?
委託先の選定・契約・モニタリングは、所管部署(第1ライン)と、購買・法務・情報セキュリティ・リスク管理部門(第2ライン)が担うのが一般的です。内部監査は第3ラインとして、その仕組みが有効に機能しているかを独立した立場で評価します。
IIAの第三者トピック別要求事項は必ず適用されますか?
第三者に関するテーマが内部監査計画の保証業務の対象である場合などに適用されます。適用の要否をリスクベースで判断し、適用しない要求事項がある場合は理由を記録します。IIAの公式情報で最新の内容を確認してください。
委託先で事故が起きた場合、内部監査は何をすればよいですか?
事故対応そのものは所管部署や情報セキュリティ部門の役割です。内部監査は、対応が一段落した後に、報告が契約どおりの期限で届いたか、影響範囲の特定と再発防止策が記録されているか、重要度区分や管理方法の見直しにつながったかを確認します。個別の事故を、委託先管理の仕組み全体を点検するきっかけとして扱うと、同じ種類の事故を他の委託先で防ぐことにもつながります。
まとめ
委託先管理の監査は、委託先を疑う作業ではなく、委託元が「任せたこと」を把握し続けているかを確かめる作業です。台帳の網羅性、重要度区分の一貫性、選定から終了までの記録のつながり、そして保証報告書を実際に読んで使っているかが、評価の中心になります。
次の一歩として、支払データから委託費の支払先を抽出し、委託先台帳と突き合わせることから始めてみてください。調達先を含めた広い視点はサプライチェーンリスクの監査、財務報告に関わる購買の統制は購買プロセスの内部統制も参考になります。評価の最終的な結論は、自社の規程と、必要に応じて監査人との協議を踏まえて判断してください。
委託先管理体制の整備や監査手続の設計についてのご相談は、お問い合わせからお寄せください。
参考資料
- 金融庁 企業会計審議会「財務報告に係る内部統制の評価及び監査の基準並びに財務報告に係る内部統制の評価及び監査に関する実施基準の改訂について(意見書)」(2023年4月7日) https://www.fsa.go.jp/news/r4/sonota/20230407/20230407.html
- 日本公認会計士協会 保証業務実務指針3402「受託業務に係る内部統制の保証報告書に関する実務指針」
- 日本公認会計士協会「委託業務に係る内部統制の有効性の評価」 https://jicpa.or.jp/specialized_field/post_457.html
- 個人情報の保護に関する法律 第25条(委託先の監督)(e-Gov法令検索)
- 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」
- The Institute of Internal Auditors「Third-Party Topical Requirement」 https://www.theiia.org/en/standards/2024-standards/topical-requirements/third-party/
- The Institute of Internal Auditors「Topical Requirements」 https://www.theiia.org/en/standards/2024-standards/topical-requirements/