月曜の朝、購買部に1本の電話が入りました。基板に使う小さな電子部品の仕入先から、上流の工場が被災して出荷のめどが立たないという連絡です。部品の単価は数十円。取引金額でいえば、仕入先一覧の下のほうに並ぶ目立たない相手でした。ところが、その部品は主力製品のすべてに使われていて、ほかに調達できる先は登録されていませんでした。
内部監査部は、前年度に購買プロセスの監査を実施していました。発注・検収・支払の統制はおおむね有効で、指摘は軽微なものだけでした。それでも、この事態は監査の視野に入っていませんでした。確かめていたのは「取引が正しく処理されているか」であって、「取引先が止まったら何が起きるか」ではなかったからです(本記事の事例はすべて架空のモデルケースです)。
サプライチェーンリスクの監査は、取引処理の正しさを確かめる監査とは視点が異なります。見るべきは、自社が何に依存しているかを把握し、その依存が崩れたときの備えがあるかどうかです。この記事では、調達先の可視化から評価、事業継続との連携、近年高まっている人権やサイバーセキュリティの要請まで、内部監査が確かめる観点を整理します。
この記事の要点
- サプライチェーンリスクには、供給途絶、品質、財務破綻、サイバー、人権、法令違反、地政学などの種類があり、取引金額の大きさとリスクの大きさは一致しません
- 監査の出発点は、調達品目ごとの依存関係の可視化です。単一調達先への集中、地域の集中、一次取引先の先にある二次以降の取引先を把握しているかを確かめます
- 調達先の評価は、選定時だけでなく定期評価と結果の反映までつながっているかを見ます
- 事業継続の観点では、代替調達、在庫、BCPが調達リスクの評価と連動しているかが要点です
- 人権デューディリジェンス、サプライチェーンのサイバー対策、取引適正化(取適法)など、調達に関わる社会的要請への対応状況も評価の対象になります
サプライチェーンリスクとは何か:なぜ「自社の外」が監査対象になるのか
効率化が生んだ脆さ
サプライチェーンとは、原材料の調達から製造、物流、販売までの一連の流れを指します。多くの企業は、在庫を減らし、調達先を絞り込み、特定の地域の生産拠点に集約することでコストを下げてきました。この効率化自体は合理的な経営判断です。ただし、その裏側では、どこか一か所が止まると全体が止まる構造が生まれています。
在庫を持たない方式は、平時には資金効率を高めますが、供給が途切れたときに吸収する余裕がありません。調達先を1社に絞れば価格交渉力は増しますが、その1社が止まれば代わりがいません。サプライチェーンリスクの監査は、こうしたトレードオフを経営が意識して選んでいるかを確かめる作業だといえます。
公的な指針が示す位置づけ
内閣府(防災担当)の「事業継続ガイドライン」は、2023年(令和5年)3月の改定版で、大地震等の自然災害、感染症のまん延、テロ等の事件、大事故、サプライチェーン(供給網)の途絶、突発的な経営環境の変化などを、事業継続で備えるべき不測の事態として挙げています。サプライチェーンの途絶は、災害と並ぶ事業継続上の脅威として扱われています。
また、2022年9月には、政府の「ビジネスと人権に関する行動計画の実施に係る関係府省庁施策推進・連絡会議」が「責任あるサプライチェーン等における人権尊重のためのガイドライン」を策定しました。自社だけでなく取引先を含むサプライチェーン上の人権への負の影響を特定し、対処する取組(人権デューディリジェンス)を企業に促すものです。サプライチェーンは、途絶のリスクだけでなく、社会的責任の範囲としても意識されるようになっています。
内部監査が見る理由
取引先の選定や管理は購買部門の仕事です。それでも内部監査が関わるのは、サプライチェーンリスクが複数の部門にまたがり、どの部門も全体を見ていないことが多いからです。購買部門は価格と納期、品質保証部門は品質、事業継続の担当部門は災害対応、サステナビリティ部門は人権と環境、情報システム部門はサイバー。それぞれが自分の観点で取引先を見ていても、同じ取引先についての情報が一か所に集まっていない、という状態は珍しくありません。
リスクを部門横断で見渡し、ガバナンスとリスク管理の仕組みとして機能しているかを評価するのは、内部監査の得意分野です。
内部監査の基準の動き
IIA(内部監査人協会)は、グローバル内部監査基準を補うトピック別要求事項として、第三者(Third-Party、2026年9月15日発効)や組織のレジリエンス(Organizational Resilience、IIAの公表では2027年4月30日発効)を公表しています。これらは、該当するテーマが内部監査計画の保証業務の対象となった場合などに適用される、評価の最低限の観点です。サプライチェーンを監査テーマにする場合は、どの要求事項が関係するかをあわせて確認しておくとよいでしょう。概要はIIAトピック別要求事項とはで解説しています。適用範囲や要求内容はIIAの公式情報で確認してください。
リスクの全体像を分類する
種類ごとに見るべき証跡が違う
サプライチェーンリスクは種類によって、管理する部門も、監査で確かめる証跡も異なります。監査計画の段階で、次のような分類表を作っておくと範囲を決めやすくなります。
| リスクの種類 | 典型的な事象 | 主な管理部門 | 監査で確かめる証跡の例 |
|---|---|---|---|
| 供給途絶 | 災害、事故、倒産による供給停止 | 購買・事業継続担当 | 依存度分析、代替調達先リスト、BCP |
| 品質 | 不良品、仕様逸脱、検査データの不備 | 品質保証 | 受入検査記録、監査・工程審査の記録 |
| 財務 | 取引先の経営悪化、倒産 | 購買・与信管理 | 与信評価、定期的な信用調査 |
| サイバー | 取引先経由の侵入、情報漏えい、システム停止 | 情報セキュリティ | セキュリティ評価、接続管理、事故報告 |
| 人権・環境 | 強制労働、児童労働、環境汚染 | サステナビリティ | 人権デューディリジェンスの記録、行動規範の同意書 |
| 法令・取引 | 取引適正化法令違反、贈収賄、輸出管理違反 | 法務・コンプライアンス | 発注書面の記載、支払条件、取引審査 |
| 地政学・経済安全保障 | 輸出規制、関税、紛争による物流停止 | 経営企画・購買 | 地域別の依存度分析、シナリオ検討の記録 |
分類ごとに管理部門が異なるということは、それぞれの評価結果を一つの取引先にひもづけて見る仕組みがあるかどうかも、監査の論点になるということです。
調達先の可視化:一次取引先の先を見る
取引金額ではなく「止まったときの影響」で並べる
冒頭の事例が示すように、取引金額の大きさとリスクの大きさは一致しません。調達先の重要度は、その品目が止まったときに影響を受ける製品や売上、代替の難しさ、復旧にかかる時間で評価します。監査では、購買部門が取引金額の順位表だけでなく、影響度に基づく重要調達先のリストを持っているかを確かめます。
集中度を分析する
内部監査がデータを使って独自に確かめられるのが、集中度の分析です。購買データと品目マスタを使えば、次のような分析ができます。
| 分析 | 見方 | 注意すべき結果の例 |
|---|---|---|
| 単一調達先の品目数 | 品目ごとの調達先数を集計 | 主力製品に使う品目で調達先が1社のみ |
| 調達先への依存率 | 品目ごとの調達先別の購入比率 | 複数社登録でも実際は1社に9割以上集中 |
| 地域の集中 | 調達先・生産拠点の所在地別集計 | 同一地域・同一災害リスク圏に集中 |
| 取引先側の依存 | 自社への売上比率(取得できる場合) | 自社依存が高く、経営悪化の影響を受けやすい |
| 代替先の稼働実績 | 登録済み代替先からの直近購入実績 | 代替先が登録だけで長期間取引なし |
「複数社から調達している」という回答があっても、データを見ると実際には1社に集中していることがあります。代替先が登録されていても、何年も発注実績がなければ、いざというときにすぐ切り替えられるとは限りません。データで確かめる価値はここにあります。データ分析の手法はデータ分析監査(CAAT)入門も参考にしてください。
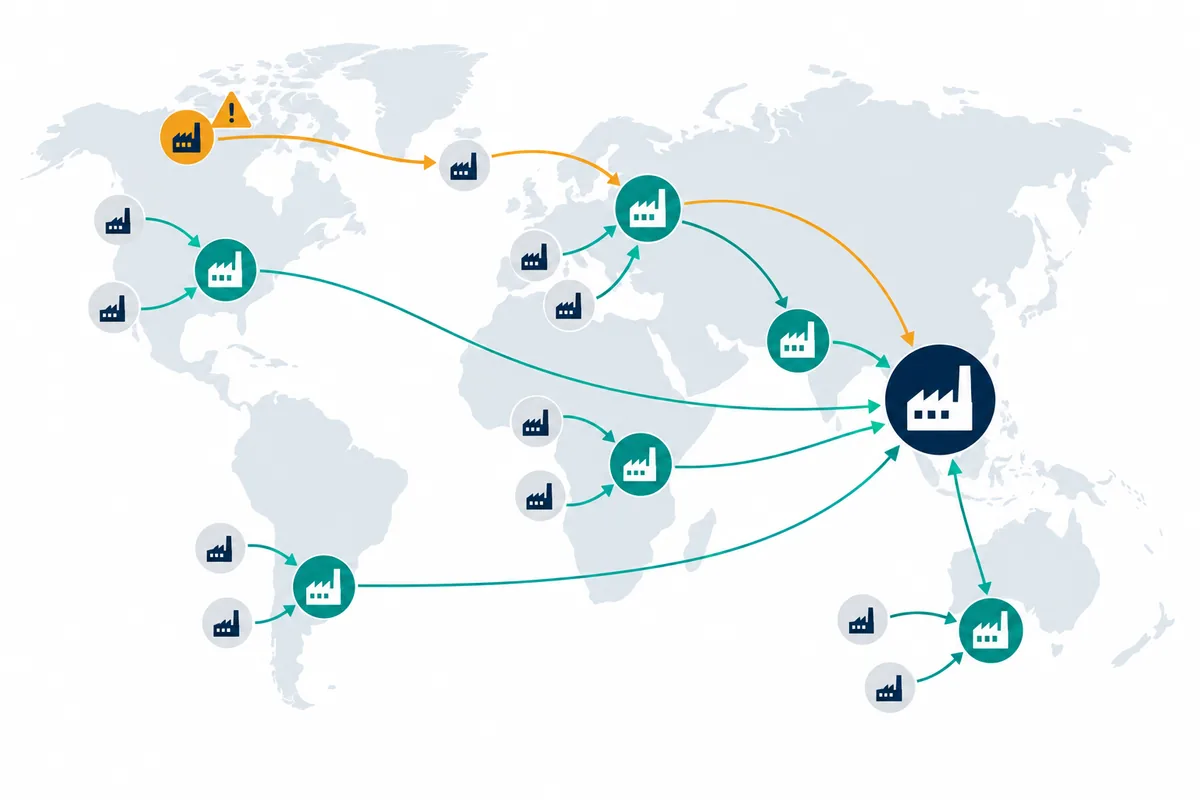
二次以降の取引先
一次取引先(直接の取引先)が複数あっても、その先の二次・三次取引先が同じ1社だった、ということもあり得ます。二次以降の取引先を完全に把握するのは難しいため、重要品目に絞って、一次取引先への調査票や聞き取りで上流の生産拠点を確認しているかを評価します。
調達先の評価:選定・定期評価・結果の反映
評価がつながっているか
調達先の評価は、新規取引時の選定評価と、取引開始後の定期評価の二段階で行われるのが一般的です。内部監査が確かめるのは、評価が実施されていることに加え、評価の結果が取引判断や改善要請に反映されているかです。評価で低い点数が付いた調達先に、何の対応もないまま発注が続いていれば、評価は形式に終わっています。
業務委託先の管理と共通する部分も多く、選定・契約・モニタリング・終了のライフサイクルの考え方は委託先管理の監査で詳しく解説しています。
調達先評価の監査チェックリスト
- 重要調達先の判定基準が定められ、判定根拠が記録されている
- 新規取引時に、品質・財務・供給能力・コンプライアンスの評価を実施している
- 重要調達先について、定期評価の周期が定められ、周期どおりに実施されている
- 評価の低い調達先に対して、改善要請・取引量の調整・代替先の開拓などの対応が記録されている
- 調達先に行動規範(人権・環境・腐敗防止等)を示し、同意を得ている
- 反社会的勢力との関係がないことを確認している
- 評価結果が品質保証・事業継続・サステナビリティの各部門と共有されている
- 重要調達先の状況が、定期的に経営層に報告されている
与信と倒産リスク
財務面の評価は、販売側の与信管理ほど整備されていないことがあります。重要調達先の経営悪化は、突然の供給停止につながります。信用調査の定期的な更新、支払条件の変更要請や納期遅延の増加といった兆候の把握が行われているかを確認します。
事業継続の観点:代替調達・在庫・BCPの連携
調達リスクとBCPを結びつける
多くの会社では、BCP(事業継続計画)は災害時の従業員の安全確認や拠点の復旧を中心に作られています。調達先の停止を想定したシナリオが含まれていない、あるいは含まれていても重要調達先のリストとつながっていない、という状態は監査でよく見られます。
監査では、BCPで定めた重要業務と目標復旧時間に対して、それを支える調達品目が特定され、途絶時の対応策(代替調達、安全在庫、設計変更、顧客への優先供給の判断)が準備されているかを確かめます。BCP全体の監査の観点は事業継続計画(BCP)の監査で扱っています。
「在庫でしのげる期間」と「切り替えにかかる時間」
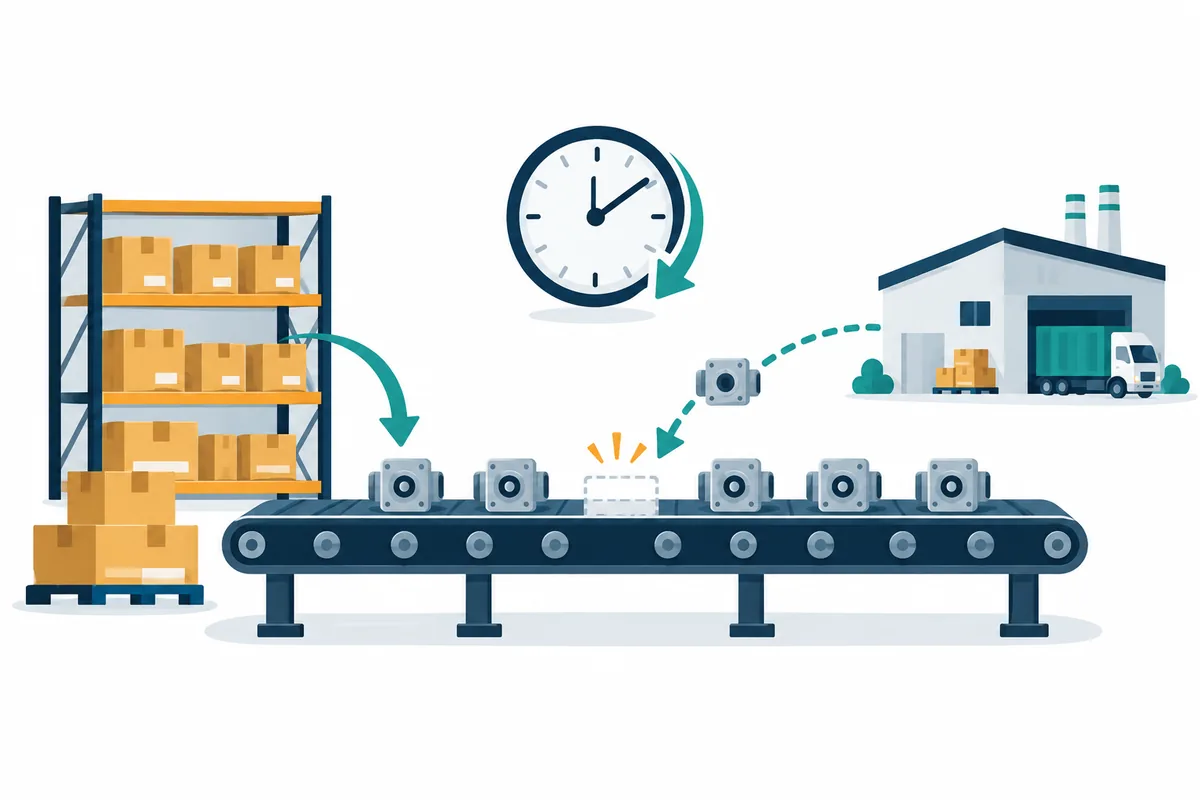
事業継続の実効性を確かめる実務的な方法は、重要品目ごとに二つの時間を比べることです。一つは、手元の在庫と取引先在庫で生産を続けられる期間。もう一つは、代替先からの調達に切り替えるまでにかかる時間です。後者には、品質認定や顧客承認に要する時間も含まれます。
在庫でしのげる期間が切り替え時間より短ければ、その間は生産が止まることになります。この差が経営の許容範囲内であるかどうかを、経営層が認識して判断しているかが重要です。監査では、重要品目のうち数品目をサンプルとして、この比較が行われているか、行われていなければ試算してもらい、その結果を報告することもできます。
訓練と見直し
調達途絶を想定した机上訓練や、代替先からの試験的な発注の実績があるかも確認します。計画は、一度も試されていなければ、実際に機能するかどうかがわかりません。訓練の結果として見つかった課題が、計画の改訂に反映されているかまで追いかけます。
人権・サイバー・取引適正化:新しい要請への対応
人権デューディリジェンス
前述の人権尊重ガイドラインは、人権方針の策定、人権への負の影響の特定・評価、防止・軽減、取組の実効性の評価、説明・情報開示、救済という一連の取組を示しています。内部監査は、これらのプロセスが整備され、調達先の評価や行動規範の運用と結びついているかを確認します。調査票を配っただけで、回答の分析や高リスク先へのフォローがなければ、実効性は乏しいといえます。
サプライチェーンのサイバーセキュリティ
取引先経由のサイバー攻撃は、自社の対策だけでは防げません。経済産業省と内閣官房国家サイバー統括室は、2026年3月に「サプライチェーン強化に向けたセキュリティ対策評価制度」(SCS評価制度)の構築方針を公表しました。取引先のセキュリティ対策の水準を段階的に可視化する制度で、★3(専門家確認付き自己評価)と★4(第三者評価)の運用を2026年度末ごろに開始することを目指すとされています。制度の詳細や開始時期は、経済産業省の公式情報で最新の状況を確認してください。
内部監査では、自社が取引先に求めるセキュリティ水準を定めているか、重要な取引先とのネットワーク接続やデータ連携が管理されているかを確認します。経営層の関与の観点はサイバーセキュリティ経営ガイドラインVer3.0と内部監査も参考になります。
取引適正化の法令
調達先との取引条件も、サプライチェーンの健全性に関わります。下請代金支払遅延等防止法(下請法)は改正され、2026年1月1日から「製造委託等に係る中小受託事業者に対する代金の支払の遅延等の防止に関する法律」(中小受託取引適正化法、取適法)として施行されました。手形払の禁止や、対象となる取引・事業者の範囲の見直しなどが行われています。発注書面の記載や支払条件が法令に沿っているかの確認は取引適正化の法令と取引監査で詳しく扱っています。
監査の進め方と記入例
範囲の決め方
サプライチェーンリスクの監査は範囲が広いため、1回の監査ですべてを見ようとすると表面的になります。初年度は、主力製品に絞って重要品目の依存関係と事業継続の備えを見る、次年度は人権やサイバーの取組を見る、というように、テーマを分けて計画するのが現実的です。
手続の組み立て例
主力製品を対象にした初年度の監査では、次のような手続を組み合わせます。
- 事業継続の担当部門と購買部門に、重要業務・重要品目・重要調達先の定義を質問し、関連文書を閲覧する
- 購買データから品目別・調達先別の購入実績を集計し、単一調達先への集中と代替先の稼働実績を分析する
- 分析結果から重要品目を数品目選び、在庫でしのげる期間と切替に要する時間を担当部門とともに確認する
- 選んだ品目の調達先について、選定評価と直近の定期評価の記録、評価結果への対応を確認する
- BCPに調達途絶のシナリオが含まれているか、訓練の記録と計画改訂の履歴を確認する
- 重要調達先に関する情報が、経営会議やリスク管理委員会に報告されているかを議事録で確認する
手続2のデータ分析を先に行うと、聞き取りで得た説明とデータの差を材料にして、その後の手続を深めることができます。分析結果は、そのまま監査報告の説得力のある資料にもなります。
記入例
重要品目の検証結果は、次のように整理します(架空の記入例)。
| 品目 | 使用製品 | 調達先数(実績) | 在庫でしのげる期間 | 切替に要する時間 | BCPへの反映 | 評価 |
|---|---|---|---|---|---|---|
| 電子部品X | 主力製品A・B | 登録2社(実績1社) | 約3週間 | 約3か月(品質認定含む) | なし | 重要:代替先の認定と安全在庫の方針を経営判断として定めるよう提言 |
| 樹脂材料Y | 製品A | 3社 | 約6週間 | 約2週間 | あり | 問題なし |
| 包装資材Z | 全製品 | 1社 | 約2週間 | 約1週間 | なし | 軽微:切替手順の文書化を提言 |
評価欄では、リスクそのものを指摘するのではなく、リスクを把握・判断する仕組みの不足を指摘する形にします。安全在庫をどれだけ持つかは経営判断であり、内部監査が決めるものではないからです。
よくある失敗と対策
購買プロセスの監査で済ませてしまう
発注・検収・支払の統制を確かめる監査と、サプライチェーンリスクの監査は目的が違います。前者が有効でも、後者の問題は見えません。監査計画の段階でテーマを分けておきましょう。購買の統制は購買プロセスの内部統制で解説しています。
担当者の「複数社あります」を検証しない
聞き取りだけで済ませると、実態との差を見逃します。購買データで調達先別の実績比率を確かめる手続を組み込みましょう。
リスクの指摘が経営判断に踏み込みすぎる
「在庫を増やすべき」「調達先を増やすべき」と内部監査が結論を出すと、コストとのトレードオフを無視した提言になりがちです。判断の材料が経営に届いているか、判断の記録があるかに焦点を当てます。
情報が部門ごとに分断されたまま
品質、与信、人権、サイバーの評価が別々に保管され、同じ取引先の状況を総合的に見られないことがあります。取引先単位で情報を集約する仕組みの有無を、監査の観点に入れておきましょう。
よくある質問
製造業でなくてもサプライチェーンリスクの監査は必要ですか?
必要性は業種を問いません。小売業や飲食業では仕入れ先や物流、サービス業ではシステムや業務の委託先が止まると事業が止まります。自社の重要業務が何に依存しているかという観点で範囲を決めてください。
二次以降の取引先まで監査する必要がありますか?
内部監査が二次以降の取引先を直接調べるのは現実的ではありません。自社が重要品目について上流を把握する取組をしているか、その取組が妥当かを評価します。
経済安全保障の観点はどこまで見ればよいですか?
2022年に成立した経済安全保障推進法(経済施策を一体的に講ずることによる安全保障の確保の推進に関する法律)は、特定重要物資の安定的な供給の確保などの枠組みを定めています。自社の事業がこうした物資や規制に関わるかどうかは業種によって大きく異なるため、まず法務・経営企画部門が影響を把握しているかを確認し、関わる場合に地域別の依存度分析やシナリオ検討が行われているかを評価するのが現実的です。
監査の頻度はどのくらいが適切ですか?
リスク評価に基づいて決めます。地政学的な変化や大規模災害の後など、環境が大きく変わった時点で臨時に評価することも有効です。監査計画への組み込み方はリスクベース内部監査の始め方を参考にしてください。
まとめ
サプライチェーンリスクの監査は、自社が何に依存しているかを明らかにし、その依存が崩れたときの備えを経営が判断しているかを確かめる監査です。取引金額ではなく影響の大きさで調達先を見ること、データで依存度を確かめること、調達リスクとBCPを結びつけることが、評価の中心になります。
次の一歩として、主力製品に使う品目について、調達先別の購入実績比率を集計してみてください。単一調達先への集中が見えれば、それが監査テーマの出発点になります。評価の結論や提言の範囲は、自社のリスク評価と経営の判断を踏まえて整理してください。
サプライチェーンリスクの監査計画や手続の設計についてのご相談は、お問い合わせからお寄せください。
参考資料
- 内閣府(防災担当)「事業継続ガイドライン -あらゆる危機的事象を乗り越えるための戦略と対応-(令和5年3月)」 https://www.bousai.go.jp/kyoiku/kigyou/pdf/guideline202303.pdf
- ビジネスと人権に関する行動計画の実施に係る関係府省庁施策推進・連絡会議「責任あるサプライチェーン等における人権尊重のためのガイドライン」(2022年9月) https://www.meti.go.jp/press/2022/09/20220913003/20220913003.html
- 経済産業省「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」 https://www.meti.go.jp/policy/netsecurity/scs.html
- 公正取引委員会「中小受託取引適正化法(取適法)関係」 https://www.jftc.go.jp/partnership_package/toritekihou.html
- The Institute of Internal Auditors「Topical Requirements」 https://www.theiia.org/en/standards/2024-standards/topical-requirements/