
取締役会の前日、情報システム部長が提出した資料には「当社のセキュリティ対策状況:おおむね良好」と一行だけ書かれていました。添付はウイルス対策ソフトの導入率とパスワード研修の受講率です。資料を事前に確認した内部監査室長は、経済産業省のガイドラインに照らすと、この報告で取締役会が判断できることはほとんどないと感じました。ランサムウェアで工場が止まったら何日で復旧できるのか、委託先経由の侵入にはどう備えているのか。どれにも答えていないからです。
とはいえ、室長自身も「では何を監査すればよいか」を明確に言えるわけではありませんでした。技術的な診断は専門会社に任せている。内部監査が見るべきは、技術の細部ではなく経営の仕組みのはずだ。そう考えて手に取ったのが、「サイバーセキュリティ経営ガイドラインVer3.0」でした(本記事の事例はすべて架空のモデルケースです)。
このガイドラインは、経営者向けに書かれた文書です。だからこそ、経営の仕組みとしてのサイバーセキュリティを評価する内部監査にとって、格好の物差しになります。この記事では、ガイドラインの成り立ちと改訂の意図を確認したうえで、重要10項目を監査手続に翻訳する方法を具体的に示します。
この記事の要点
- サイバーセキュリティ経営ガイドラインは経済産業省とIPAが策定した経営者向けの指針で、2023年3月に約6年ぶりに改訂されてVer3.0になりました
- 経営者が認識すべき「3原則」と、CISO等に指示すべき「重要10項目」で構成されます
- Ver3.0では、サプライチェーン全体への対策、制御系を含むデジタル基盤全体への拡大、内部統制を機能させる観点、ステークホルダーとの対話などが強化されました
- 内部監査は、重要10項目を「経営が指示し、実施され、報告されているか」の監査項目に翻訳して評価できます
- NIST CSF 2.0やIIAのサイバーセキュリティのトピック別要求事項と組み合わせると、監査範囲の抜け漏れを防げます
サイバーセキュリティ経営ガイドラインとは:成り立ちと位置付け
経営者のための文書として生まれた
サイバーセキュリティ経営ガイドラインは、経済産業省と独立行政法人情報処理推進機構(IPA)が策定した文書です。2015年12月にVer1.0が公開され、2016年12月のVer1.1、2017年11月のVer2.0を経て、2023年3月にVer3.0へ改訂されました。
このガイドラインの特徴は、読者を技術者ではなく経営者に定めている点にあります。サイバー攻撃の被害は、情報漏えいによる損害賠償、生産停止、信用の低下など、経営そのものに直結します。それにもかかわらず、対策は長らく「情報システム部門の仕事」として扱われてきました。ガイドラインは、サイバーセキュリティを経営リスクの一つとして位置付け直し、経営者が何を認識し、誰に何を指示すべきかを示すことを目的としています。
構成:3原則と重要10項目
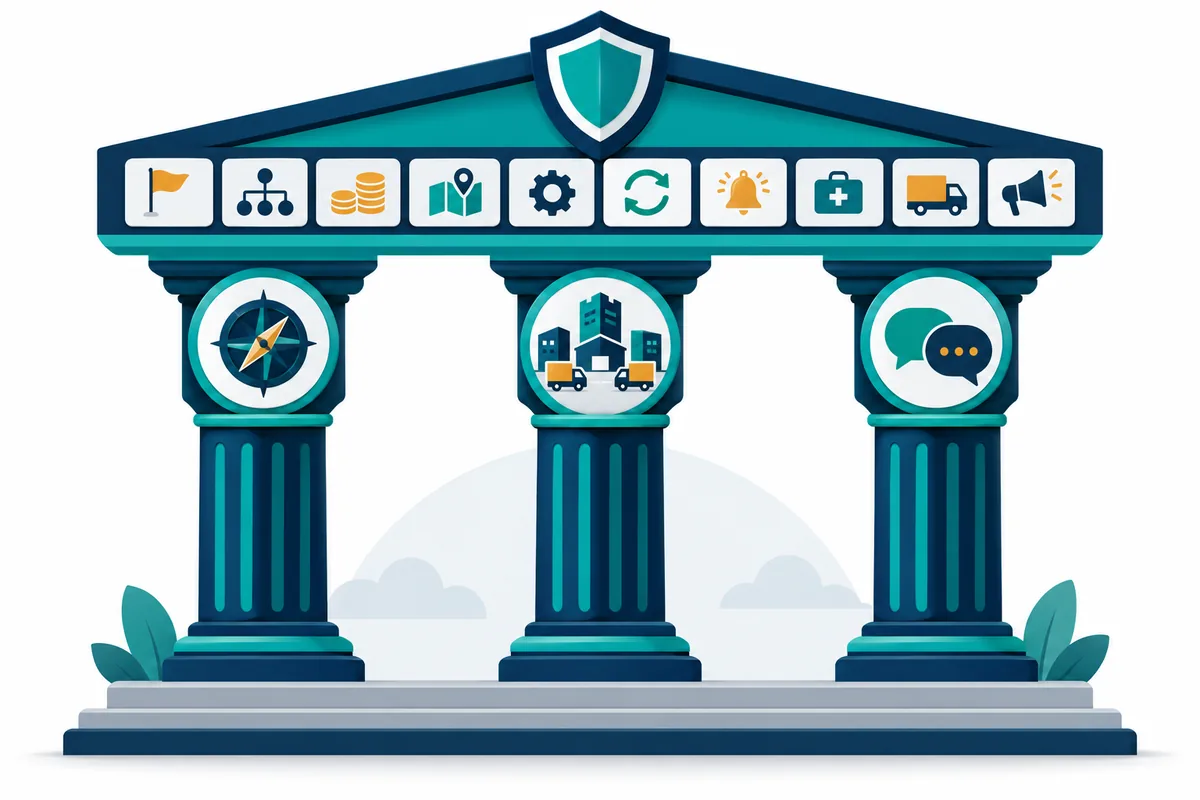
ガイドラインの本体は、経営者が認識すべき「3原則」と、経営者がサイバーセキュリティ対策を実施する上での責任者となる担当幹部(CISO等)に指示すべき「重要10項目」で構成されています。重要10項目には、それぞれ「対策を怠った場合のシナリオ」と対策例が添えられ、付録にはチェックシートなどの補助資料があります。
法令ではないため、遵守が義務付けられているわけではありません。ただし、国が示す経営者向けの標準的な指針として、取引先からのセキュリティ要請、監督官庁の検査、投資家との対話などで参照されることが多く、事実上の共通言語になっています。
周辺の資料
IPAは、ガイドラインを実践するための「サイバーセキュリティ経営ガイドラインVer3.0実践のためのプラクティス集」を公開しており、2023年10月31日に第4版が発行されています。また、重要10項目の実施状況を自己診断して可視化する「サイバーセキュリティ経営可視化ツール」も提供されています。監査の準備段階で被監査部門にこのツールでの自己評価を依頼すると、現状把握が効率的に進みます。最新の版は経済産業省・IPAのウェブサイトで確認してください。
Ver3.0で何が変わったのか:改訂の背景
6年間の環境変化
Ver2.0からVer3.0までの約6年の間に、企業を取り巻く環境は大きく変わりました。改訂の背景として整理されている主な変化は、テレワークなど働き方の多様化、対策の対象が制御系(工場の生産設備などを動かすシステム)を含むデジタル基盤全体に広がったこと、ランサムウェアによる被害の拡大、サプライチェーンを通じた被害の増加、そしてコーポレートガバナンスへの社会的関心の高まりです。
主な改訂ポイント
| 領域 | Ver3.0での主な強化点(要旨) | 内部監査への示唆 |
|---|---|---|
| 3原則 | 内部統制を機能させる観点での、対策の有効性と報告の信頼性の確保 | 経営への報告内容そのものが監査対象になる |
| 指示2(管理体制) | 内部統制を機能させる観点での役割の明確化 | 3ラインの役割分担と整合しているかを見る |
| 指示7(緊急対応) | 制御系を含むサプライチェーン全体のインシデント対応体制 | 工場・委託先を含む訓練の有無を確認する |
| 指示8(事業継続) | BCPでの制御系の考慮、IT・デジタル環境の復旧計画 | 復旧目標と実際の復旧能力の差を検証する |
| 指示9(サプライチェーン) | 対象をサプライチェーン全体へ拡大 | 委託先管理の監査と接続する |
| 指示10(情報共有・開示) | 株主やステークホルダーとの対話 | 開示内容と社内の実態の一致を確かめる |
表の中で内部監査にとって特に重要なのは、3原則と指示2に「内部統制を機能させる観点」が入ったことです。サイバーセキュリティが、会社法上の内部統制システムや全社的リスク管理と切り離された専門領域ではなく、同じガバナンスの枠組みの中で監督されるべきものだと明示されたと読めます。そうであれば、その有効性を独立に評価する役割は、内部監査が担うのが自然です。
3原則を監査の視点で読む
原則1:経営者のリーダーシップ
1つ目の原則は、経営者がサイバーセキュリティリスクを自社のリスクマネジメントにおける重要課題として認識し、自らのリーダーシップのもとで対策を進めることです。監査の視点に置き換えると、「経営者がこのリスクを認識している証拠はどこにあるか」という問いになります。取締役会や経営会議の議事録に、サイバーリスクが定期的に議題として上がっているか、予算や人員の判断が記録されているかを確認します。
原則2:サプライチェーン全体への目配り
2つ目の原則は、自社だけでなく、国内外の拠点、ビジネスパートナーや委託先など、サプライチェーン全体に目配りした対策が必要だというものです。自社の対策が万全でも、システム保守の委託先や海外子会社が侵入口になれば被害は防げません。監査では、委託先やグループ会社が管理対象として一覧化され、リスクに応じた要求と確認が行われているかを見ます。
原則3:平時と緊急時のコミュニケーション
3つ目の原則は、平時・緊急時のいずれでも、関係者との積極的なコミュニケーションが必要だというものです。インシデント発生時に、誰がいつ経営者に報告し、誰が取引先・監督官庁・顧客に連絡するのかが決まっていなければ、初動は必ず遅れます。平時の情報共有の仕組みと、緊急時の報告ルートの両方を確認対象にします。
重要10項目を監査手続に翻訳する
翻訳の考え方
重要10項目は経営者からCISO等への「指示」の形で書かれています。内部監査では、これを「指示されているか(方針・体制)」「実施されているか(運用)」「報告されているか(モニタリング)」の3つの問いに分解すると、監査手続を組み立てやすくなります。
監査項目の一覧
| 項目 | 指示の要旨 | 内部監査で確かめること | 主な証拠 |
|---|---|---|---|
| 指示1 | リスクの認識と組織全体での対応方針の策定 | 方針が経営レベルで承認され、全社に周知されているか | セキュリティ基本方針、承認記録 |
| 指示2 | リスク管理体制の構築 | CISO等の権限と責任、各部門の役割が明確で、全社的リスク管理と整合しているか | 組織規程、リスク管理委員会の資料 |
| 指示3 | 対策のための資源(予算、人材等)の確保 | 必要な予算・人材の見積りと配分が経営判断として記録されているか | 予算書、要員計画、育成計画 |
| 指示4 | リスクの把握とリスク対応計画の策定 | 守るべき情報・システムが特定され、リスク評価と対応計画があるか | 資産台帳、リスク評価表 |
| 指示5 | リスクに効果的に対応する仕組みの構築 | 防御・検知・分析の仕組みが計画どおり導入され、機能しているか | 監視の運用記録、脆弱性対応の記録 |
| 指示6 | PDCAサイクルによる継続的改善 | 対策の実施状況が定期的に評価され、経営に報告され、改善されているか | 評価結果、経営報告、改善計画 |
| 指示7 | インシデント発生時の緊急対応体制の整備 | CSIRT等の体制、報告ルート、訓練の実施と振り返りがあるか | 対応手順書、訓練記録 |
| 指示8 | 被害に備えた事業継続・復旧体制の整備 | 復旧目標が設定され、バックアップからの復旧が実際に試されているか | BCP、復旧テストの結果 |
| 指示9 | サプライチェーン全体の状況把握と対策 | 委託先・取引先・グループ会社の対策状況が把握され、契約に反映されているか | 委託先一覧、契約条項、評価記録 |
| 指示10 | 情報の収集、共有及び開示の促進 | 外部の脅威情報を入手・活用し、ステークホルダーへの開示が実態と一致しているか | 情報共有の記録、開示資料 |
深掘りすべき3つの項目
10項目すべてを毎年同じ深さで監査する必要はありません。リスクに応じて濃淡をつけます。多くの企業で深掘りの価値が高いのは、次の3項目です。
指示6(PDCA) は、ほかの9項目の実効性を支える要です。冒頭のモデルケースのように、経営への報告が「導入率」や「受講率」だけでは、経営者は対策の十分性を判断できません。報告にリスクの状況、重要な未対応事項、インシデントの傾向が含まれているかを確認し、必要に応じて報告内容の改善を提言します。
指示8(事業継続・復旧) は、ランサムウェア被害の拡大を受けて重みが増しています。バックアップを取得していることと、そこから業務を復旧できることは別の問題です。復旧手順を実際に試したテストの記録と、その所要時間が事業上の目標に収まっているかを確かめます。詳しい視点は事業継続計画(BCP)の監査で解説しています。
指示9(サプライチェーン) は、Ver3.0で対象が大きく広がった項目です。委託先の選定時の評価だけでなく、契約後のモニタリング、インシデント時の報告義務の契約条項、再委託の管理まで確認します。進め方は委託先管理の監査が参考になります。
監査調書の記入例
指示7を対象とした場合の調書の記入例を示します。
| 欄 | 記入例 |
|---|---|
| 監査項目 | 指示7:インシデント発生時の緊急対応体制の整備 |
| 評価基準 | サイバーセキュリティ経営ガイドラインVer3.0 指示7、社内のインシデント対応規程 |
| 実施手続 | 対応規程の閲覧、CSIRT責任者への質問、直近1年の訓練記録2件の閲覧、実インシデント1件の対応記録の追跡 |
| 発見事項 | 訓練は情報システム部門内で年1回実施されているが、工場(制御系)と主要な保守委託先が参加していない。実インシデントでは経営への第一報まで2日を要し、規程の「覚知後24時間以内」を超えていた |
| 原因 | 訓練の企画が情報システム部門に閉じており、工場・委託先との連絡窓口が定義されていない |
| 影響 | 制御系や委託先起点のインシデントで初動が遅れ、生産停止の長期化や報告義務の遅延につながるおそれ |
| 提言 | 工場と主要委託先を含む訓練を年1回以上実施すること、経営への報告基準を再周知し訓練で検証すること |
インシデント対応態勢のより詳しい監査手順はインシデント対応態勢の監査で扱っています。
NIST CSF 2.0・IIAトピック別要求事項との組み合わせ
経営の物差しと技術の物差し
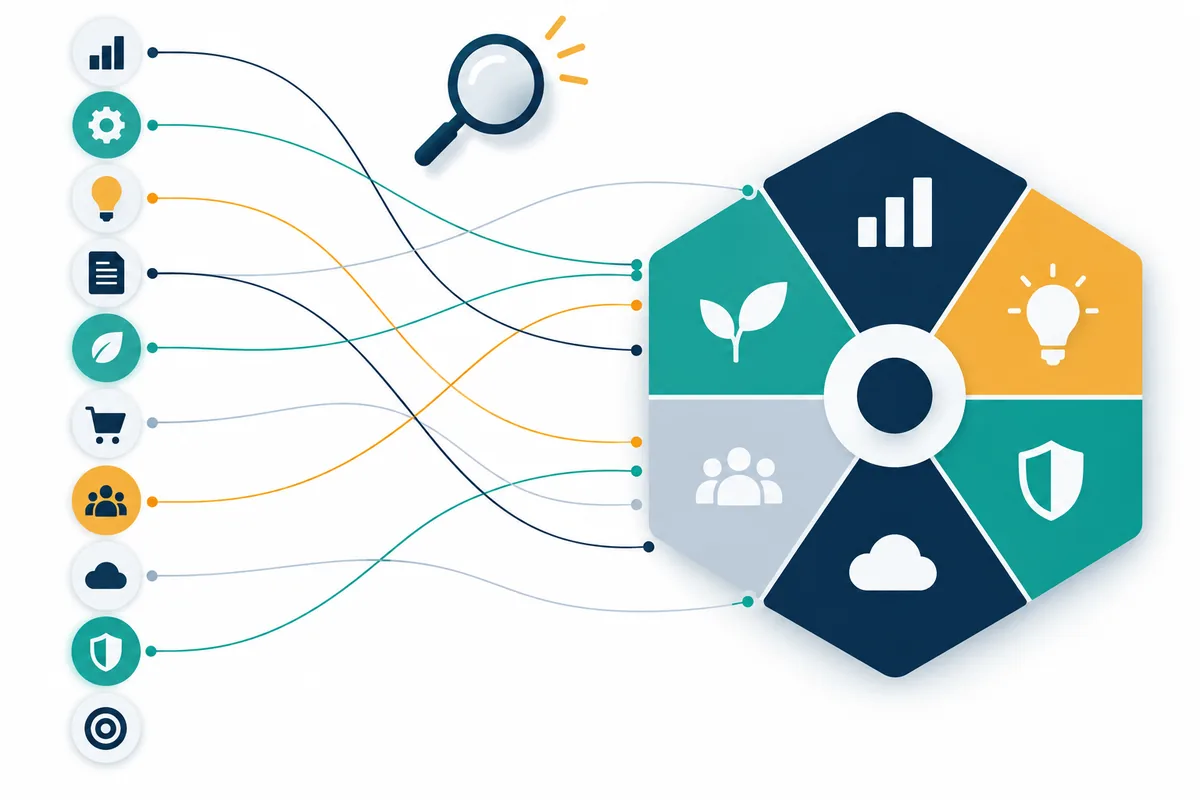
サイバーセキュリティ経営ガイドラインは経営の視点の物差しです。一方、米国国立標準技術研究所(NIST)が2024年2月に公表したサイバーセキュリティフレームワーク(CSF)2.0は、統治(Govern)、識別(Identify)、防御(Protect)、検知(Detect)、対応(Respond)、復旧(Recover)の6つの機能で、組織の対策を網羅的に整理しています。両者を組み合わせると、経営の仕組みと対策の中身を一貫して評価できます。
対応付けの目安
次の表は、編集部が監査計画の参考として整理した対応付けの目安です。公式の対応表ではないため、自社の監査計画では各文書の原文を確認して調整してください。
| 重要10項目 | 主に対応するCSF 2.0の機能 |
|---|---|
| 指示1〜3(方針・体制・資源) | 統治(Govern) |
| 指示4(リスクの把握と計画) | 統治(Govern)、識別(Identify) |
| 指示5(対応する仕組み) | 防御(Protect)、検知(Detect) |
| 指示6(PDCA) | 統治(Govern)、識別(Identify)の改善 |
| 指示7(緊急対応) | 対応(Respond) |
| 指示8(事業継続・復旧) | 復旧(Recover) |
| 指示9(サプライチェーン) | 統治(Govern)のサプライチェーンリスク管理 |
| 指示10(情報共有・開示) | 統治(Govern)、識別(Identify) |
CSF 2.0を使った監査の進め方はサイバーセキュリティ監査の進め方|NIST CSF 2.0の活用で詳しく解説しています。
内部監査の基準からの要請
内部監査の専門職基準の側からも、サイバーセキュリティは避けて通れない領域になりました。内部監査人協会(IIA)は2025年2月5日にサイバーセキュリティのトピック別要求事項を公表し、2026年2月5日に発効しました。サイバーセキュリティのガバナンス、リスク管理、統制プロセスについて、内部監査がその領域を監査対象とする場合に評価すべき最低限の事項を定めたものです。
ガイドラインの重要10項目は、この3つの領域にも自然に対応します。指示1〜3はガバナンス、指示4と6はリスク管理、指示5と7〜9は統制プロセスの評価に活用できます。トピック別要求事項の全体像はIIAトピック別要求事項とはで整理しています。
監査計画への組み込みと経営への報告
年間計画での扱い方
サイバーセキュリティを年間監査計画に組み込むときは、1回の監査で10項目すべてを深く見るより、複数年で重点を回す方法が現実的です。初年度に10項目全体を概観する監査を行って弱い項目を特定し、翌年度以降に個別テーマ(復旧、委託先、脆弱性管理など)の深掘り監査を計画します。脆弱性対応の深掘りは脆弱性管理の監査が参考になります。
実施前のチェックリスト
| No. | 確認項目 | 確認 |
|---|---|---|
| 1 | 監査の目的と範囲(全社か、特定拠点・制御系を含むか)を経営と合意した | □ |
| 2 | 評価基準としてガイドラインVer3.0と社内規程を明示した | □ |
| 3 | 被監査部門に可視化ツール等による自己評価を依頼した | □ |
| 4 | 技術的な検証が必要な領域について、外部専門家の活用を決めた | □ |
| 5 | 直近の脆弱性診断・侵入テストの結果を入手した | □ |
| 6 | 過去のインシデントと対応記録を入手した | □ |
| 7 | 委託先・グループ会社の一覧と評価状況を入手した | □ |
| 8 | 取締役会・経営会議へのサイバーリスク報告の資料を入手した | □ |
経営への報告の組み立て
監査結果の報告では、技術用語を並べるのではなく、ガイドラインの3原則と10項目の言葉で整理すると経営に伝わりやすくなります。10項目ごとに評価を示し、弱い項目について「対策を怠った場合のシナリオ」を自社の状況に置き換えて説明すると、経営者は資源配分の判断に結び付けやすくなります。ガイドライン自体が経営者向けの文書であるため、報告の枠組みとして借りる価値があります。
よくある失敗と対策
技術の細部に入り込み、経営の仕組みを見ない
内部監査がファイアウォールの設定値やパッチの適用状況の確認に時間を使い果たし、経営への報告や資源配分の妥当性を評価しないまま終わるケースがあります。技術的な検証は専門部署や外部の診断に委ね、その結果が経営に報告され、対応が決定されているかを見るのが内部監査の強みです。
チェックシートの「はい」をそのまま受け入れる
付録のチェックシートや可視化ツールの自己評価は、現状把握の入口としては有用です。しかし、自己評価で「実施済み」とされた項目の裏付けを確認しなければ、監査にはなりません。自己評価の結果は、証拠を確認する項目を絞り込むために使いましょう。
情報システム部門だけを監査対象にする
Ver3.0は、対象を制御系を含むデジタル基盤全体とサプライチェーン全体に広げています。情報システム部門だけを監査しても、工場の生産設備、事業部門が独自に契約したクラウドサービス、海外子会社のネットワークは視野から外れます。監査範囲を決める段階で、デジタル資産の管理主体を洗い出しましょう。
一度の監査で終わらせる
脅威の状況は毎年変わります。一度の監査で「おおむね良好」と結論を出しても、翌年には前提が崩れていることがあります。指摘事項のフォローアップに加え、重点項目を回しながら継続的に監査する計画を立てることが大切です。
よくある質問
ガイドラインへの準拠は法的な義務ですか?
法的な義務ではありません。経済産業省とIPAが示す経営者向けの指針です。ただし、取引先からのセキュリティ要件や監督官庁の指針で参照されることがあり、業種によっては別の法令やガイドラインで対策が求められる場合もあります。自社に適用される規制は個別に確認してください。
中小規模の会社でも使えますか?
ガイドラインは大企業と中小企業(小規模事業者を除く)の経営者を対象としています。小規模な組織では、IPAの「中小企業の情報セキュリティ対策ガイドライン」のほうが実態に合うこともあります。どちらを評価基準にするかは、監査計画の段階で決めておきましょう。
内部監査部門に技術の専門家がいない場合はどうすればよいですか?
経営の仕組みとしての評価(方針、体制、資源、報告、改善)は、技術の専門家でなくても実施できます。技術的な検証が必要な部分は、外部の診断結果の活用や外部専門家との協働で補います。グローバル内部監査基準も、必要な能力が不足する場合に外部の専門家を活用することを想定しています。
ISMS認証を取得していれば監査は不要ですか?
ISMS認証は情報セキュリティマネジメントシステムの適合性を示すもので、認証範囲も会社ごとに異なります。経営のリーダーシップ、サプライチェーン全体、事業継続などガイドラインの観点を網羅しているとは限りません。認証の範囲と審査結果を確認したうえで、重複を避けて監査範囲を決めるのが効率的です。
まとめ
サイバーセキュリティ経営ガイドラインVer3.0は、サイバーセキュリティを経営リスクとして位置付け、経営者が認識すべき3原則と、CISO等に指示すべき重要10項目を示しています。内部監査は、10項目を「指示・実施・報告」の問いに分解することで、経営の仕組みとしてのサイバーセキュリティを評価できます。
次の一歩として、本記事の監査項目の一覧を使い、自社の現状を10項目で概観する監査を計画してみてください。技術面の網羅性はNIST CSF 2.0を活用したサイバーセキュリティ監査、個別領域の深掘りはインシデント対応態勢の監査や委託先管理の監査が参考になります。評価の結論は、自社のリスクと事業の状況を踏まえて判断してください。
サイバーセキュリティ監査の計画や体制づくりについてのご相談は、お問い合わせからお寄せください。
参考資料
- 経済産業省・独立行政法人情報処理推進機構「サイバーセキュリティ経営ガイドライン Ver 3.0」(2023年3月) https://www.meti.go.jp/policy/netsecurity/downloadfiles/guide_v3.0.pdf
- 経済産業省「サイバーセキュリティ経営ガイドラインと支援ツール」 https://www.meti.go.jp/policy/netsecurity/mng_guide.html
- 独立行政法人情報処理推進機構「サイバーセキュリティ経営ガイドライン Ver 3.0実践のためのプラクティス集」 https://www.ipa.go.jp/security/economics/csm-practice.html
- 独立行政法人情報処理推進機構「解説3 経営者が認識すべき3原則と指示すべき重要10項目」 https://www.ipa.go.jp/security/economics/practices_navi/practice103.html
- National Institute of Standards and Technology, The NIST Cybersecurity Framework (CSF) 2.0(2024年2月)
- The Institute of Internal Auditors「Cybersecurity Topical Requirement」 https://www.theiia.org/en/standards/2024-standards/topical-requirements/cybersecurity/


