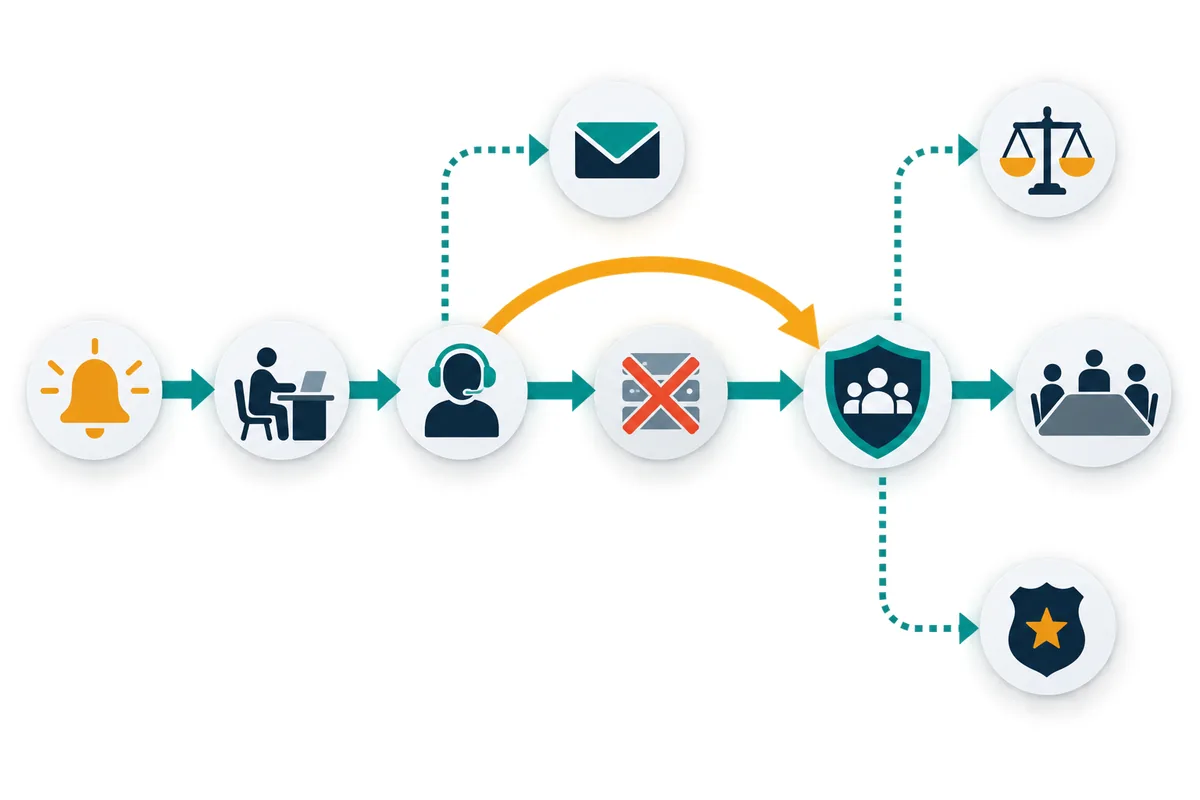
金曜日の午後 5 時過ぎ、営業担当者のパソコンの画面に見慣れないメッセージが表示されました。共有フォルダのファイル名が次々に変わっていきます。担当者はヘルプデスクに電話をかけ、「再起動してみてください」と言われて従いました。ヘルプデスクの受付記録には「PC不調」とだけ残り、セキュリティ担当がこの件を知ったのは月曜日の朝でした。
会社にはCSIRT(シーサート)が設置され、インシデント対応手順書も整備されていました。ところが手順書の連絡先一覧には、ヘルプデスクから CSIRT に引き継ぐ基準が書かれていませんでした。週末のあいだに被害は別のサーバーへ広がり、経営会議に第一報が届いたのは発生から 3 日後のことでした(本記事の事例はすべて架空のモデルケースです)。
インシデント対応は、体制図と手順書を見るだけでは評価できない領域です。実際に起きたときに、情報が必要な人へ、必要な速さで届き、権限を持つ人が判断できるかが問われます。この記事では、内部監査がインシデント対応態勢をどのように評価するかを、体制・報告ルート・外部報告・訓練・事後学習の順に整理します。
この記事の要点
- 経済産業省と IPA の「サイバーセキュリティ経営ガイドライン Ver3.0」は、インシデント発生時の緊急対応体制と、被害に備えた復旧体制の整備を経営者が指示すべき項目に挙げています
- NIST SP 800-61 Rev.3(2025 年 4 月)は、インシデント対応を CSF 2.0 の 6 機能に位置づけ、平時から続く活動として整理し直しました
- 監査の核心は、直近のインシデントや訓練の時系列を再構成し、報告ルートと判断権限が実際に機能したかを確かめることです
- 個人データの漏えい等では、個人情報保護委員会への速報(知ってから概ね 3〜5 日以内)と確報(原則 30 日以内、不正目的のおそれがある場合は 60 日以内)が求められます
- 訓練は「実施したか」ではなく、見つかった課題が手順や体制の改善につながったかで評価します
インシデント対応態勢とは:なぜ「態勢」を監査するのか
CSIRT とは何か
インシデントとは、情報セキュリティを脅かす事象のうち、対応が必要なものを指します。マルウェア感染、不正アクセス、情報漏えい、サービス妨害などが代表例です。CSIRT(Computer Security Incident Response Team)は、こうしたインシデントに組織として対応するためのチームで、JPCERT コーディネーションセンターは、組織内 CSIRT の構築・運用を支援する資料として「CSIRT マテリアル」を公開しています。CSIRT は専任部署である必要はなく、兼務者による仮想的なチームとして設ける企業も多くあります。
監査の対象を「CSIRT」ではなく「態勢」と呼ぶのは、インシデント対応が CSIRT だけで完結しないからです。最初に異常に気づくのは現場の従業員やヘルプデスクであり、事業を止める判断は経営層が行い、外部への報告は法務や広報が担います。CSIRT はその中心で情報をつなぐ役割であり、態勢の監査とは、このつながり全体が機能するかを確かめることです。
経営の責任としての位置づけ
経済産業省と情報処理推進機構(IPA)の「サイバーセキュリティ経営ガイドライン Ver3.0」(2023 年 3 月)は、経営者が担当幹部に指示すべき「重要 10 項目」のうち、指示 7 でインシデント発生時の緊急対応体制の整備を、指示 8 でインシデントによる被害に備えた事業継続・復旧体制の整備を求めています。インシデント対応を IT 部門の技術的な問題ではなく、経営が体制を用意すべき問題と位置づけている点が重要です。ガイドライン全体と内部監査の関係はサイバーセキュリティ経営ガイドラインVer3.0と内部監査で解説しています。
国際的な枠組みの変化
米国国立標準技術研究所(NIST)は 2025 年 4 月、インシデント対応のガイドである SP 800-61 を約 13 年ぶりに改訂し、Rev.3 を公表しました。Rev.3 は「CSF 2.0 コミュニティプロファイル」として構成され、従来の「準備、検知と分析、封じ込め・根絶・復旧、事後対応」という 4 段階のライフサイクルに代えて、インシデント対応を CSF 2.0 の 6 機能(統治、識別、防御、検知、対応、復旧)全体に位置づけています。インシデント対応は、事故が起きたときだけの活動ではなく、平時のリスク管理と一体で継続的に改善する活動だという考え方です。
内部監査の基準にも同じ流れがあります。IIA が 2025 年 2 月に公表し、2026 年 2 月 5 日に発効した「サイバーセキュリティ・トピック別要求事項」は、リスク管理の評価項目の一つとして、検知・封じ込め・復旧・事後分析を含むインシデント対応・復旧プロセスが実装され、定期的にテストされていることを挙げています。トピック別要求事項の全体像はIIAトピック別要求事項とはをご覧ください。
監査の全体像:評価の 6 観点
インシデント対応態勢の監査は、次の 6 つの観点に分けて計画すると抜けを防げます。国際規格 ISO/IEC 27001:2022 の附属書 A も、インシデント管理の計画と準備(5.24)、事象の評価と決定(5.25)、対応(5.26)、インシデントからの学習(5.27)、証拠の収集(5.28)を管理策として示しており、観点の整理に使えます。
| 観点 | 主な確認資料 | 監査の問い |
|---|---|---|
| 体制と権限 | CSIRT 規程、体制図、権限規程、外部支援契約 | 誰が、どこまでの措置を、誰の承認なしに実行できるか |
| 検知と受付 | 報告窓口の周知資料、ヘルプデスク手順、監視体制 | 異常に気づいた人が、迷わず報告できるか。夜間・休日はどうか |
| 判断(トリアージ) | 重要度判定基準、受付記録 | インシデントかどうか、重大かどうかを誰がどの基準で判断するか |
| 報告・連絡 | エスカレーション基準、連絡先一覧、外部報告の手順 | 経営層・法務・外部機関へ、必要な期限内に届くか |
| 訓練 | 訓練計画、シナリオ、結果報告、改善記録 | 訓練で見つかった課題が改善されたか |
| 事後学習 | 事後レビュー報告、再発防止策の進捗 | 原因が分析され、対策が実行されたか |
監査の範囲は、組織全体のサイバーセキュリティを扱うのか、インシデント対応に絞るのかによって変わります。全体を評価する場合の進め方はサイバーセキュリティ監査の進め方で解説しています。
CSIRT の体制と権限を確かめる
「遮断してよいか」を誰が決めるか
インシデント対応で最も時間を失うのは、技術的な作業よりも判断の待ち時間です。感染が疑われるサーバーをネットワークから切り離せば被害の拡大は止まりますが、業務も止まります。この判断を CSIRT が単独で行えるのか、事業部門や経営層の承認が必要なのかが決まっていなければ、夜間や休日には誰も決められません。監査では、CSIRT 規程や権限規程で、遮断・停止などの緊急措置を実行できる者と、事後に報告すべき相手が定められているかを確認します。
外部の支援をあらかじめ確保しているか
重大なインシデントでは、社内だけで対応できないことが多くあります。デジタルフォレンジック(証拠の保全・解析)を行う専門事業者、法的な判断を行う弁護士、サイバー保険の窓口、システムの保守委託先などです。発生してから探し始めると、契約手続だけで数日を失うこともあります。監査では、外部支援先との契約や連絡手段が事前に確保され、連絡先一覧に記載されているかを確認します。
連絡先一覧の鮮度
連絡先一覧は、人事異動や委託先の変更ですぐに古くなります。監査の場で連絡先一覧を開き、何人かの担当者について現在の所属や電話番号と一致しているかを確かめるだけでも、更新の運用が機能しているかが分かります。連絡先を社内システムにしか保存していない場合、そのシステムが使えなくなったときの代替手段があるかも確認します。
内部監査の立ち位置
内部監査部門が CSIRT のメンバーを兼ねている場合、自らが関与した対応を評価することになり、客観性が損なわれます。IIA の「グローバル内部監査基準」は、基準 2.2 で、内部監査人が過去 12 か月以内に責任を有していた活動にアシュアランス業務を提供する場合、客観性が侵害されていると推定されるとしています。オブザーバーとして訓練に参加することはあっても、対応の意思決定には加わらない線引きを明確にしておきます。
検知から初動まで:報告ルートの監査
時系列の再構成が監査の核心
報告ルートが機能しているかを確かめる最も確実な方法は、直近に起きたインシデント(または訓練)の時系列を、記録から再構成することです。発見、受付、CSIRT への引継ぎ、重要度の判定、経営層への報告、外部への報告の各時刻を、メール、チャット、チケットなどの記録から拾い、手順書が定める時間と比べます。聞き取りだけでは、記憶の中で時間が短く整理されてしまうため、必ず記録で裏づけます。次は、冒頭のモデルケースを想定した調書の記入例です。
| 段階 | 手順書の目標 | 実績(記録の出所) | 差異と原因 |
|---|---|---|---|
| 発見 → ヘルプデスク受付 | 直ちに | 金曜 17:10(通話記録) | なし |
| ヘルプデスク → CSIRT 引継ぎ | 30 分以内 | 月曜 9:05(チケット更新履歴) | 約 64 時間の遅延。引継ぎ基準が未定義で「PC不調」として処理 |
| CSIRT → 重要度判定 | 1 時間以内 | 月曜 11:30(CSIRT 記録) | 目標超過。判定者の不在時の代行者が未指定 |
| CSIRT → 経営層への第一報 | 重大と判定後 2 時間以内 | 月曜 16:00(メール) | 目標内だが発生から約 71 時間 |
| 外部報告の要否判断 | 重大と判定後 24 時間以内 | 火曜 10:00(法務部の記録) | 目標内 |
受付の入り口を確かめる
多くの企業では、従業員が最初に連絡する先はヘルプデスクです。ヘルプデスクの受付手順に、セキュリティインシデントの疑いがある事象の例(見慣れない暗号化のメッセージ、不審なメールの添付ファイルを開いた、端末の紛失など)と、CSIRT に引き継ぐ基準が書かれているかを確認します。また、従業員向けの教育や社内ポータルで、報告の窓口と「迷ったら報告する」という方針が周知されているかも見ます。報告した人が責められる雰囲気がある組織では、報告そのものが遅れるからです。
外部への報告・通知義務の確認
個人情報保護法の漏えい等報告
インシデントの多くは、外部への報告義務を伴う可能性があります。代表的なものが、個人情報保護法第 26 条に基づく個人情報保護委員会への漏えい等報告です。同委員会の案内によれば、報告の対象は、要配慮個人情報が含まれる場合、不正に利用されることにより財産的被害が生じるおそれがある場合、不正の目的をもって行われたおそれがある場合、本人の数が 1,000 人を超える場合の 4 類型の事態(おそれを含む)です。報告は、事態を知った時点から概ね 3〜5 日以内の速報と、原則 30 日以内(不正の目的をもって行われたおそれがある場合は 60 日以内)の確報の 2 段階で行い、本人への通知も必要になります。
ランサムウェアによる暗号化のように、個人データが持ち出されたかどうかすぐに分からない場合も、「おそれ」の段階で報告の要否を検討する必要があります。監査では、法務部門や個人情報保護の担当者が CSIRT の連絡網に含まれ、報告要否の判断手順と期限が手順書に組み込まれているかを確認します。個人情報管理の監査全体は個人情報保護法と個人情報管理の内部監査で解説しています。
その他の報告先
個人情報以外にも、報告や相談が必要になる相手があります。業種ごとの法令に基づく所管官庁への報告、上場会社の場合の適時開示の要否判断、取引先との契約に定められた通知、警察への相談などです。報告の義務や期限は業種や契約によって異なり、制度の改正もあるため、最新の要件は各所管官庁や取引所の公式情報で確認してください。監査では、自社に適用される報告先を一覧にし、それぞれの期限と判断者を手順書で定めているかを確認します。
| 報告先・相手 | 根拠の例 | 判断者(記入例) | 確認ポイント |
|---|---|---|---|
| 個人情報保護委員会・本人 | 個人情報保護法第 26 条 | 法務部長 | 4 類型の判定手順、速報・確報の期限管理 |
| 所管官庁 | 業種ごとの法令・ガイドライン | コンプライアンス部長 | 自社に適用される報告義務の洗い出し |
| 証券取引所(適時開示) | 取引所の規則 | IR 担当役員 | 開示要否を判断する会議体と手順 |
| 取引先 | 委託契約・取引基本契約 | 事業部長 | 通知義務のある契約の一覧化 |
| 警察 | 被害の相談・届出 | 総務部長 | 相談窓口の把握、証拠保全との調整 |
訓練と演習の監査
訓練の種類
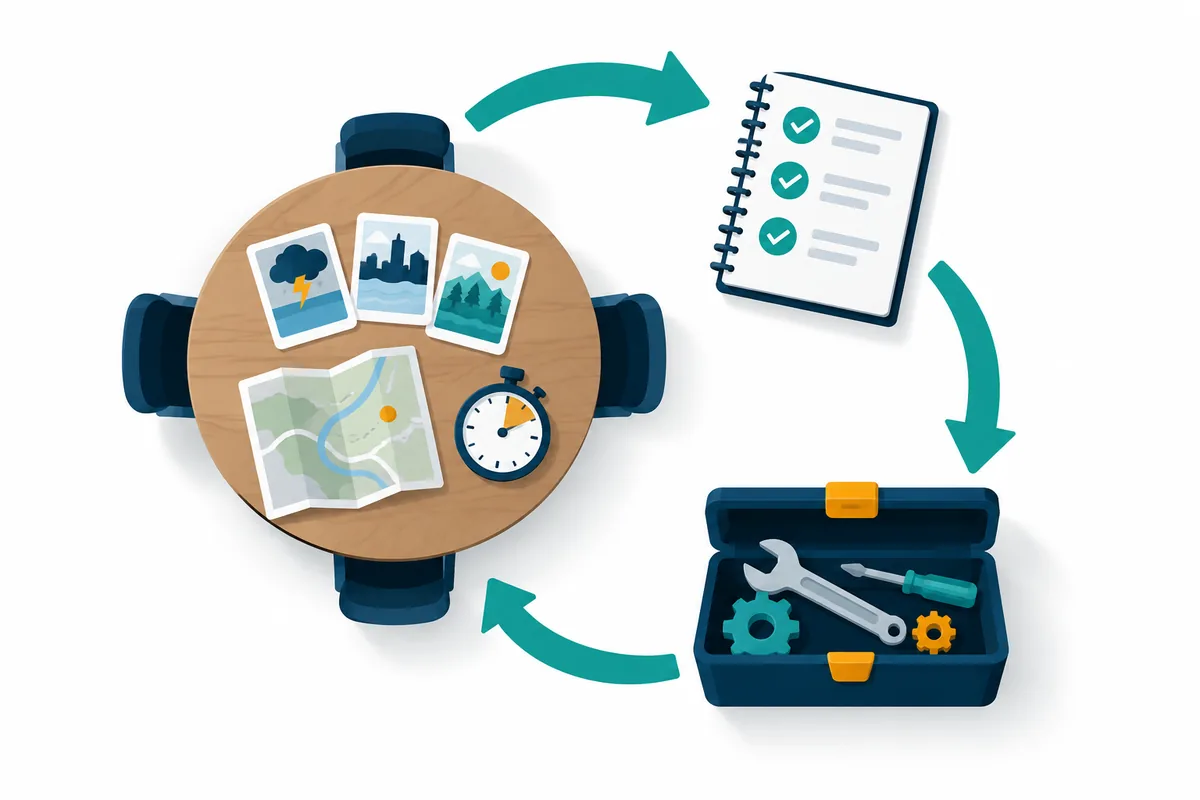
訓練には、シナリオに沿って関係者が判断と連絡を議論する机上演習(テーブルトップ演習)、実際の連絡網を使って連絡がつくかを確かめる連絡訓練、技術担当者が復旧作業を行う技術演習などがあります。経営層が参加する机上演習は、遮断や公表の判断、外部報告の要否など、経営判断の練習として特に有効です。
訓練監査チェックリスト
- 年間の訓練計画があり、対象者・シナリオ・目的が定められている
- シナリオが自社の主要なリスク(ランサムウェア、情報漏えい、委託先の事故など)を反映し、毎回同じ内容の繰り返しになっていない
- 経営層や法務・広報など、CSIRT 以外の判断者が参加している
- 夜間・休日や主要担当者の不在など、条件の厳しい想定が含まれている
- 訓練の結果、判断の遅れや連絡の不通などの課題が記録されている
- 課題ごとに改善策、担当者、期限が決まり、進捗が管理されている
- 改善された手順が、次回の訓練で確かめられている
- 訓練の結果が経営層または取締役会等に報告されている
「課題ゼロ」の訓練は疑う
訓練の結果報告に「滞りなく完了」とだけ書かれている場合は注意が必要です。事前にシナリオを参加者に配り、台本どおりに進めた訓練では、実際の弱点は見つかりません。監査では、シナリオの一部を当日まで伏せていたか、課題が何件記録されたかを確認し、課題が一つもない訓練が続いている場合は訓練の設計そのものを見直すよう提言することを検討します。
事後対応と学習の監査
証拠の保全
インシデントの原因を調べ、必要に応じて法的な対応を取るためには、ログや端末の状態といった証拠を保全する必要があります。冒頭のモデルケースのように、初動で端末を再起動したり、復旧を急いでシステムを初期化したりすると、証拠が失われることがあります。監査では、手順書に証拠保全の手順と、保全と復旧のどちらを優先するかの判断者が定められているかを確認します。
事後レビューと再発防止
インシデント対応が終わった後に、原因、対応の良かった点と悪かった点、再発防止策をまとめる事後レビューが行われているかを確認します。レビューの結果として決まった再発防止策は、内部監査の指摘事項と同じように期限と担当を決めて進捗を管理すべきものです。監査では、過去 1〜2 年の事後レビューで決まった対策を一覧にし、完了状況を確かめます。完了していない対策が同じ種類のインシデントの再発につながっていないかも見ます。フォローアップの運用は発見事項フォローアップの運用も参考になります。
よくある失敗と対策
失敗1:手順書の有無だけで評価する
手順書が存在しても、関係者が内容を知らず、連絡先が古ければ機能しません。直近のインシデントや訓練の時系列を記録から再構成し、手順どおりに動いたかを確かめます。
失敗2:CSIRT の中だけを見る
報告ルートの弱点は、多くの場合 CSIRT の外にあります。ヘルプデスク、現場、法務、経営層との接点を監査範囲に含めます。
失敗3:外部報告の要否判断を手順に組み込んでいない
技術的な対応に追われ、個人情報保護委員会への速報の期限を意識しないまま日数が過ぎる例があります。法務部門が初期段階から連絡網に入り、報告要否の判断に期限を設けているかを確認します。
失敗4:訓練の実施回数だけを数える
訓練の回数は態勢の有効性を示しません。課題の記録と改善、次の訓練での確認という循環が回っているかで評価します。
失敗5:委託先で起きるインシデントを想定していない
クラウド事業者や業務委託先でインシデントが起きた場合、自社への通知が遅れると対応も遅れます。委託契約で通知の期限や連絡窓口が定められているかを確認します。委託先の評価は委託先管理の監査で扱っています。
よくある質問
Q1. インシデントがほとんど起きていない会社でも監査は必要ですか?
必要です。インシデントが少ないのは、起きていないのではなく検知・報告されていないだけの可能性もあります。実績が少ない場合は、訓練の記録を使って時系列を再構成し、報告ルートと判断権限を評価します。
Q2. CSIRT を専任で置けない中小規模の会社はどうすればよいですか?
兼務者によるチームでも、役割と権限、連絡網、外部支援先が決まっていれば態勢として機能します。監査では、組織の規模に見合った体制かどうかを評価し、専任化そのものを求めることにはこだわらないのが現実的です。
Q3. 内部監査部門は訓練に参加すべきですか?
オブザーバーとして参加し、判断や連絡の様子を観察することは、監査証拠を得るうえで有効です。ただし、訓練の中で意思決定に加わると、その後の監査で自らの判断を評価することになるため、役割は事前に明確にします。
Q4. 監査の頻度はどのくらいが適切ですか?
一律の基準はなく、自社のリスク評価に基づいて決めます。サイバーリスクを重要なリスクと位置づけている場合は、訓練の監視や事後レビューの確認を毎年行い、態勢全体の監査を数年ごとに行うといった組み合わせが考えられます。最終的には自社の監査計画での判断になります。
まとめ
インシデント対応態勢の監査は、体制図や手順書ではなく、情報と判断が実際に流れるかを確かめる作業です。CSIRT の権限と外部支援の確保、ヘルプデスクから経営層までの報告ルート、個人情報保護法をはじめとする外部報告の期限管理、課題が改善につながる訓練、事後レビューと再発防止の 5 点を、記録で裏づけながら評価します。
次の一歩として、直近のインシデントか訓練を 1 件選び、発見から経営層への報告までの時系列を記録から再構成してみてください。関連記事としてサイバーセキュリティ監査の進め方、IT運用管理の監査、事業継続計画(BCP)の監査もご覧ください。
インシデント対応態勢の監査や訓練の評価について支援が必要な場合は、お問い合わせからご相談ください。
参考資料
- 経済産業省・独立行政法人情報処理推進機構「サイバーセキュリティ経営ガイドライン Ver3.0」(2023年3月24日)
- NIST SP 800-61 Rev.3「Incident Response Recommendations and Considerations for Cybersecurity Risk Management: A CSF 2.0 Community Profile」(2025年4月)https://csrc.nist.gov/news/2025/nist-revises-sp-800-61
- The Institute of Internal Auditors「Cybersecurity Topical Requirement」(2025年2月公表、2026年2月5日発効)https://www.theiia.org/en/standards/2024-standards/topical-requirements/cybersecurity/
- 個人情報保護委員会「漏えい等の対応とお役立ち資料」https://www.ppc.go.jp/personalinfo/legal/leakAction/
- 一般社団法人JPCERTコーディネーションセンター「CSIRTマテリアル」https://www.jpcert.or.jp/csirt_material/
- ISO/IEC 27001:2022「Information security, cybersecurity and privacy protection — Information security management systems — Requirements」