講評会の終盤、被監査部門の部長が資料の一点を指さしました。「この指摘、なぜ『高』なんですか。去年の別の部署の同じような指摘は『中』でしたよね」。担当の監査人は、影響が大きいと感じたからだと答えかけて、言葉に詰まります。部門の格付け基準表には「重大な影響がある場合は高」としか書かれておらず、何をもって重大とするかは監査人の感覚に委ねられていたからです。
これは内部監査の現場でよく起きる、架空のモデルケースです。指摘事項の中身そのものには双方が合意していても、重要度の格付けをめぐって議論が長引き、改善の話に進めないことは珍しくありません。格付けが監査人によってぶれると、被監査部門は指摘の重さを信頼しなくなり、取締役会も「高」の件数の増減から何も読み取れなくなります。
重要度評価は、報告書の見栄えを整えるための作業ではありません。限られた経営資源をどの改善に先に振り向けるべきかを示す、内部監査の判断そのものです。本記事では、格付け基準をどう設計し、どう運用すればぶれない物差しになるのかを、基準の要求事項と実務の工夫の両面から整理します。
この記事の要点
- グローバル内部監査基準14.3は、内部監査部門長が定めた手法で各発見事項の重大性を評価し、優先順位を付けることを求めています
- 重大性は「影響度」と「発生可能性」を軸に、残余リスクとリスク許容度を踏まえて判断します。定義は金額・件数・期間などの具体的な尺度で書きます
- 不正、法令違反、繰り返しの指摘などは、機械的な点数とは別に格付けを引き上げる「質的要因」として明文化しておきます
- 個別の格付けとは別に、基準14.5が求める業務全体の結論(有効性についての判断)を示します
- J-SOXの不備評価は目的も判定基準も異なるため、内部監査の格付けと混同しない設計が必要です
指摘事項の重要度評価とは:なぜ格付けが必要なのか
「発見事項を並べる」から「優先順位を示す」へ
指摘事項(発見事項)とは、監査で確認した現状(事実)と、あるべき姿を示す基準との差異のうち、報告に値するものを指します。重要度評価は、その差異が組織にとってどれほど重いかを判断し、「高・中・低」などの段階で示す作業です。格付け、レーティング、ランク付けとも呼ばれます。
IIA(内部監査人協会)が2024年1月に公表し、2025年1月9日に発効した「グローバル内部監査基準」(以下 GIAS)は、この作業を明確な要求事項にしました。基準14.3「発見事項の評価」は、内部監査人が個々の発見事項の重大性を評価すること、その際に発生可能性と影響を考慮すること、そして内部監査部門長が確立した手法を用いて各発見事項に重大性にもとづく優先順位を付けることを求めています。
注目したいのは「内部監査部門長が確立した手法を用いて」という部分です。基準は個々の監査人の判断に任せるのではなく、部門として統一された物差しを持つことを前提にしています。実施上の考慮事項も、部門長の手法にもとづいて優先順位を付けるのは、すべての内部監査業務にわたって一貫性を確保するためだと説明しています。
格付けが果たす3つの役割
格付けには、少なくとも3つの役割があります。1つ目は、経営者が改善に取り組む順番を決める材料になることです。GIAS の実施上の考慮事項も、格付けやランク付けは発見事項の重大性を伝える効果的な手段であり、経営管理者が改善措置の計画の優先順位を付ける助けになると述べています。
2つ目は、フォローアップの深さを決める基準になることです。基準15.2は、改善状況の確認手続の範囲を発見事項の重大性に応じて考慮するよう求めています。「高」は再テスト、「低」は問い合わせで確認するといった使い分けは、格付けが安定していて初めて成り立ちます。フォローアップの設計は発見事項フォローアップの運用で詳しく解説しています。
3つ目は、取締役会への報告を集約する単位になることです。取締役会は数十件の指摘を1件ずつ読むことはできません。「高」の件数、期限超過の「高」、複数の監査で繰り返し現れた「高」といった切り口で報告できるかどうかは、格付けの一貫性にかかっています。
J-SOX の不備評価とは別物
日本企業の内部監査部門では、J-SOX(財務報告に係る内部統制報告制度)の評価を兼務していることが多く、「不備」「重要な不備」「開示すべき重要な不備」という用語と内部監査の格付けが混ざりがちです。J-SOX の判定は財務報告への影響を金額的・質的な重要性で判断するための制度上の区分で、内部監査の格付けは業務・コンプライアンス・情報セキュリティなども含めた経営上の優先順位です。両者の関係は後半の章で整理します。
重要度を決める2つの軸:影響度と発生可能性
残余リスクで評価するという考え方
GIAS 基準14.3の実施上の考慮事項は、発見事項の重大性を決めるために、既存の統制の整備と有効性を評価したうえで残余リスク(統制があってもなお残るリスク)の水準を判断するよう述べています。そのうえで考慮する要素として、リスクの影響と発生可能性、リスク許容度、組織にとって重要なその他の要素を挙げています。
ここでの発見は、「統制が欠けている」こと自体ではなく「その結果として残るリスクの大きさ」を評価する、という点です。たとえば承認手続が一部省略されていても、後工程で全件の照合が行われていれば残余リスクは小さくなります。逆に、形式的な承認は揃っていても、承認者が内容を確認できない仕組みなら残余リスクは大きいままです。統制の有無だけで格付けすると、補完的な統制を見落として過大評価したり、形骸化した統制を見逃して過小評価したりします。
影響度の尺度を具体的に書く
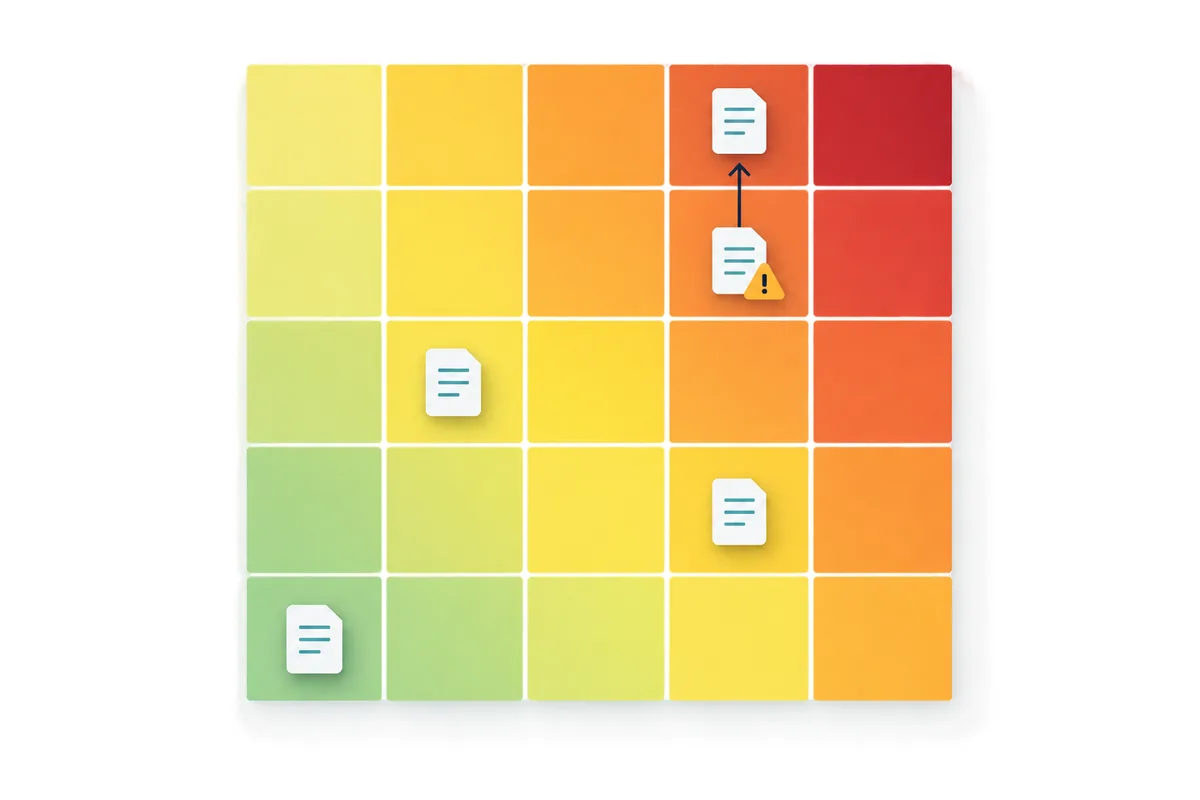
格付けがぶれる最大の原因は、「重大な影響」「軽微な影響」といった抽象的な言葉で定義していることです。影響度は、金額、件数、期間、対象者、外部への波及といった測れる尺度で書き分けます。以下は影響度の定義表の記入例です。金額の閾値は架空の例で、自社の規模やリスク許容度に合わせて設定してください。
| 影響度 | 財務 | 法令・規制 | 業務・顧客 | 情報・評判 |
|---|---|---|---|---|
| 4 重大 | 損失・誤謬の見込額が5,000万円以上 | 行政処分・刑事罰の可能性がある法令違反 | 主要業務が1日以上停止、多数の顧客に影響 | 個人情報等の大規模漏えい、報道の可能性 |
| 3 大 | 1,000万円以上5,000万円未満 | 監督官庁への報告義務がある事象 | 特定業務が数時間停止、一部顧客に影響 | 取引先からの苦情・契約上の問題 |
| 2 中 | 100万円以上1,000万円未満 | 社内規程の重要条項からの逸脱 | 業務の遅延・手戻りが繰り返し発生 | 社内での信頼低下にとどまる |
| 1 小 | 100万円未満 | 手続・様式の軽微な不備 | 効率の低下にとどまる | 影響はほぼない |
表を作るときのコツは、列ごとに「どれか1つでも該当すれば、その段階」と決めておくことです。財務影響は小さくても法令違反の可能性がある、といったケースで判断が割れるのを防げます。
発生可能性は「頻度」と「統制の状態」で見る
発生可能性は、テストで見つかった逸脱の割合や頻度、統制の設計が欠けているのか運用が不安定なのか、といった観点で判断します。サンプルで1件の逸脱が見つかった場合と、設計そのものが存在しない場合とでは、同じ「逸脱あり」でも将来の発生可能性はまったく違います。
| 発生可能性 | 判断の目安 |
|---|---|
| 4 ほぼ確実 | 統制が設計されていない、またはテストで逸脱が多数・継続的に発生 |
| 3 高い | 統制はあるが担当者依存で、複数の逸脱を確認 |
| 2 中程度 | 逸脱は単発で、原因が特定の状況に限られる |
| 1 低い | 逸脱の兆候はなく、潜在的な弱点の指摘にとどまる |
格付け基準表の作り方:段階数と定義の書き方
3段階か4段階か
格付けの段階数は、3段階(高・中・低)と4段階(重大・高・中・低)がよく使われます。3段階は分かりやすい反面、判断に迷うと「中」に寄りやすく、中央に集中する傾向が生まれます。4段階にすると中央の逃げ場がなくなり、監査人に「上か下か」の判断を迫る効果があります。
どちらを選ぶかは、取締役会への報告で何を区別したいかで決めるのが合理的です。取締役会へ個別に報告すべき事項を明確に切り出したいなら、最上位に「重大」を置く4段階が向いています。部門の人数が少なく、格付けの議論に時間をかけられない場合は3段階から始め、運用が安定してから見直す方法もあります。
格付けの定義表(記入例)
影響度と発生可能性の組み合わせから基本の格付けを導き、各格付けに「誰に、いつまでに、どう報告するか」をひも付けます。以下は4段階の記入例です。期限や報告先は架空の設定例で、自社の規程に合わせて決めてください。
| 格付け | 基本の判定(影響度×発生可能性) | 意味 | 報告先の例 | 改善期限の目安の例 |
|---|---|---|---|---|
| 重大 | 影響度4かつ発生可能性3以上 | 組織の目標達成を直接脅かし、直ちに対応が必要 | 最高経営者・取締役会・監査役等へ速報 | 暫定措置は即時、恒久対応は3か月以内 |
| 高 | 積が9以上(重大を除く) | 重要なリスクが許容度を超えている | 最高経営者、定例の取締役会報告 | 3〜6か月以内 |
| 中 | 積が4〜8 | 放置するとリスクが高まる | 担当役員・被監査部門長 | 6か月〜1年以内 |
| 低 | 積が3以下 | 改善が望ましいが緊急性は低い | 被監査部門長 | 次回監査までに対応 |
「積」は影響度と発生可能性の点数を掛け合わせたものです。点数表は判断の出発点として便利ですが、4×2と2×4が同じ8点になるように、性質の違うリスクが同じ点になる弱点があります。影響度4の事象は、発生可能性が低くても一度起きれば致命的です。そのため、上の例のように「影響度4は発生可能性にかかわらず最低でも高」といった補正ルールを加えておくと、重大なリスクの過小評価を防げます。
定義に入れておきたい要素
格付けの定義文には、次の要素を含めるとぶれが減ります。
- 評価の単位(統制単位か、指摘1件単位か、同種の指摘をまとめた単位か)
- 評価時点(監査実施時点の状態か、報告時点で是正済みの分を考慮するか)
- 是正済みの指摘の扱い(格付けは付けたうえで「是正済み」と併記するのか)
- 数値の閾値の根拠(予算、過去の損失実績、リスク許容度の設定など)
- 質的要因による引き上げのルールと、引き上げた場合の記録方法
評価時点の扱いは見落とされがちです。GIAS 基準15.1は、最終報告の前に経営管理者が改善に着手・完了した場合、その措置を報告書で認めることを求めています。格付けを下げて済ませるのではなく、監査時点の格付けを示したうえで対応状況を併記するほうが、リスクの大きさを正しく伝えられます。
質的要因による引き上げ:点数だけでは決まらない
なぜ質的要因を明文化するのか
金額が小さくても、組織にとって見過ごせない指摘があります。たとえば少額でも経費の私的流用が疑われる事象は、金額より「不正が起こりうる環境がある」ことの意味が重く、内部統制の信頼性全体に関わります。こうした判断を監査人ごとの感覚に委ねると、同じ事象が監査ごとに違う格付けになります。
そこで、点数による基本判定とは別に、格付けを引き上げる質的要因を部門の手法として列挙しておきます。GIAS も重大性の判断にあたり「組織にとって重要なその他の要素」を考慮するよう述べており、何をその要素とするかを事前に定めておくことが一貫性につながります。
引き上げ要因のチェックリスト
| 確認 | 質的要因 | 引き上げの目安 |
|---|---|---|
| □ | 不正(横領、改ざん、架空取引など)の兆候や可能性がある | 最低でも「高」、事実が確認されれば「重大」 |
| □ | 法令・規制違反、または監督官庁への報告義務がある | 最低でも「高」 |
| □ | 経営幹部の関与、または経営者による統制の無効化の可能性がある | 「重大」を検討 |
| □ | 前回監査と同じ指摘が繰り返されている(是正されていない) | 1段階引き上げ |
| □ | 複数の拠点・部署で同じ原因の指摘がある(全社的な問題) | 1段階引き上げ、テーマとして別途報告 |
| □ | 顧客・取引先・従業員の安全や権利に影響する | 最低でも「高」 |
| □ | 財務報告の信頼性に影響し、J-SOX の不備評価の対象にもなる | J-SOX 側の評価と整合を確認 |
引き上げを行った場合は、発見事項シートに「基本判定:中(影響度2×発生可能性3)、引き上げ理由:前回監査と同一の指摘」のように記録します。上書きの理由が残っていれば、講評会で「なぜ高なのか」と問われても根拠をもって説明できますし、翌年の監査人も判断を追えます。
引き下げはより慎重に
一方、補完統制の存在などを理由に格付けを引き下げる場合は、その補完統制が実際に機能していることを確かめた証拠が必要です。被監査部門から「後工程でチェックしているので問題ない」と説明を受けただけで引き下げると、根拠のない楽観につながります。引き下げは、補完統制をテストした調書番号とセットで記録するルールにしておくと安全です。
個別の格付けから業務全体の結論へ
基準14.5が求める「結論」
GIAS 基準14.5「個々の内部監査業務の結論」は、発見事項を総合した重大性についての専門職としての判断を要約した結論を作成すること、アシュアランス業務の結論には対象のガバナンス・リスク管理・統制の有効性についての判断を含め、プロセスが有効な場合にもその旨を認めることを求めています。実施上の考慮事項では、結論の尺度の例として「満足」「部分的に満足」「要改善」「不満足」が挙げられています。
個別の格付けと業務全体の結論は、似ているようで役割が違います。「中」の指摘が10件ある業務と「高」の指摘が1件の業務のどちらが問題か、という問いに、個別の格付けだけでは答えられません。業務全体の結論は、指摘の件数と重さ、影響の広がり、根本原因の共通性を総合した判断です。
集約ルールの記入例
集約を完全に機械化することはできませんが、判断の目安を持っておくと結論がぶれにくくなります。以下は架空の設定例です。
| 業務全体の結論 | 目安となる状況 | 報告書での表現例 |
|---|---|---|
| 満足 | 「中」以下のみで、根本原因が個別的 | 対象プロセスの統制は、重要な点において有効に整備・運用されている |
| 部分的に満足 | 「高」が1件、または共通原因のある「中」が複数 | 概ね有効だが、特定の領域で改善が必要である |
| 要改善 | 「高」が複数、または主要な統制目的の一部が達成されていない | 統制目的の達成に重要な改善が必要である |
| 不満足 | 「重大」がある、または主要な統制目的が達成されていない | 統制は有効とはいえず、早急な対応が必要である |
GIAS の実施上の考慮事項は、ある発見事項が業務レベルでは重大でも組織レベルでは重大でない場合があるとして、結論で影響の文脈を補うことにも触れています。結論の文章に「当該拠点の業務には重要な影響があるが、全社の財務報告への影響は限定的」のような一文を添えると、読み手の誤解を防げます。報告書全体の構成は内部監査報告書の書き方を参照してください。
J-SOX の不備評価との関係を整理する
目的と判定基準の違い
J-SOX では、評価範囲の統制に不備が見つかると、その不備が財務報告に重要な影響を及ぼす可能性が高いかどうかを判断し、「開示すべき重要な不備」に該当するかを判定します。金融庁の実施基準では、金額的な重要性を連結総資産、連結売上高、連結税引前利益などに対する比率で判断する考え方が示されており、連結税引前利益についてはおおむね5%程度とすることが例示されています。質的な重要性もあわせて検討します。
内部監査の格付けとの主な違いを表にまとめます。
| 観点 | 内部監査の重要度格付け | J-SOX の不備評価 |
|---|---|---|
| 目的 | 改善の優先順位を示す | 内部統制報告書で有効性を表明するための判定 |
| 対象範囲 | 業務、法令遵守、IT、財務などすべて | 財務報告に係る内部統制で評価範囲に含まれるもの |
| 判定基準 | 部門長が定めた手法(影響度・発生可能性など) | 金額的・質的重要性(実施基準の考え方) |
| 集計 | 業務ごとの結論、取締役会への総括 | 不備を集計し、開示すべき重要な不備に該当するか判断 |
| 最終判断者 | 内部監査部門(経営管理者と協議) | 経営者(監査人が監査) |
両立させる設計のポイント
実務上の工夫は、同じ指摘に2つのラベルを並べて持たせることです。発見事項シートに「内部監査の格付け」と「J-SOX 上の区分(該当なし/不備/重要な不備の検討対象)」の両方の欄を設け、J-SOX の判定は J-SOX の手順に従って別途行います。財務報告への影響が小さくても法令違反の可能性があれば内部監査では「高」、逆に J-SOX 上は不備でも他の統制で補完されていて内部監査では「中」、ということは十分にありえます。
混同するとどうなるか。内部監査の「高」をそのまま「重要な不備」と呼んでしまうと、監査人や経営者に不要な警戒を与えます。反対に、J-SOX の判定に引きずられて財務以外のリスクを軽く扱うと、内部監査が本来見るべきリスクが報告から抜け落ちます。不備の評価手順は内部統制の不備の評価で解説しています。最終的な判断は、自社の評価手続と監査人との協議にもとづいて行ってください。
格付けを運用する:キャリブレーションと合意形成
格付け会議でぶれをならす
定義表を作っても、監査人ごとの感覚の差はゼロにはなりません。そこで有効なのが、報告書の確定前に部門内で格付けをすり合わせる「格付け会議」(キャリブレーション)です。担当監査人が根拠を説明し、監査責任者と他の監査人が同種の過去事例と比べて妥当性を確認します。
会議は長くする必要はありません。「重大」と「高」、および引き上げ・引き下げを行った指摘に絞って検討すれば、1回の監査につき30分程度でも効果があります。年に1度、1年分の指摘を並べて格付けの分布と事例を振り返ると、定義表の曖昧な部分が見えてきます。
被監査部門との合意の取り方
GIAS 基準14.3は、発見事項の評価にあたり、可能な場合は経営管理者と協働して根本原因を識別し、潜在的な影響を判断し、重大性を評価するよう求めています。格付けを監査人が一方的に通告するのではなく、影響の見積りに必要な情報を被監査部門から得たうえで判断する、という姿勢です。
それでも意見が一致しないことはあります。基準14.4は、提言や改善措置の計画について内部監査人と経営管理者の意見が一致しない場合に、双方が立場と根拠を示し解決を図るための確立された手法に従うことを求めています。格付けについても、被監査部門の意見を報告書に併記する欄を設けておけば、議論を報告の遅れにつなげずに済みます。
発見事項シートの格付け欄(記入例)
以下は架空のモデルケースの記入例です。
| 項目 | 記入例 |
|---|---|
| 発見事項 | 取引先マスタの新規登録で、登録申請者と承認者が同一の事例を12件確認(全登録86件中) |
| 基準 | 取引先管理規程第8条(登録は申請者以外の者が承認する) |
| 根本原因 | システム上、申請者本人による承認を制限する設定がない |
| 影響度 | 3(架空取引先を通じた不正支払の可能性。直近の支払額合計は約1,800万円) |
| 発生可能性 | 3(逸脱率は約14%で、特定の担当者に偏っていない) |
| 基本判定 | 高(3×3=9) |
| 質的要因 | 不正の可能性あり → 最低でも「高」。支払内容の追加検証で不正の兆候はなし |
| 最終格付け | 高 |
| 被監査部門の意見 | 格付けに同意。システム設定の変更を来月実施予定 |
| J-SOX 上の区分 | 評価範囲の購買プロセスに該当。不備として J-SOX 評価チームへ連携 |
よくある失敗と対策
失敗1:定義が抽象的で監査人ごとにばらつく
「重大な影響」「軽微」といった言葉だけの定義は、監査人の経験や性格で解釈が変わります。対策は、影響度を金額・件数・期間・外部波及などの尺度で書き分け、判断に迷った事例を定義表の注記に追記していくことです。
失敗2:被監査部門への配慮で格付けを下げる
講評会で強く反論されると、関係悪化を恐れて格付けを下げたくなります。しかし根拠なく下げた格付けは、後で問題が顕在化したときに内部監査の信頼を大きく損ないます。GIAS は原則1で誠実性、基準1.1で専門職としての勇気を求めています。引き下げは補完統制のテスト結果などの証拠がある場合に限り、その根拠を記録するルールにします。
失敗3:件数の多さで全体の結論を決める
「指摘が10件あるから要改善」という判断は、軽微な指摘を丁寧に拾った監査ほど厳しい結論になるという逆転を生みます。業務全体の結論は、件数ではなく重さと根本原因の共通性で判断し、集約ルールの目安を持っておきます。
失敗4:是正済みを理由に格付けを消す
監査中に是正されたからといって格付けを付けずに済ませると、取締役会は「どんなリスクがあったか」を知ることができません。監査時点の格付けを示し、是正状況を併記します。是正が有効かどうかはフォローアップで確かめます。
よくある質問
格付けは点数方式と定性判断のどちらがよいですか?
点数方式は一貫性を保ちやすく、定性判断は状況に即した判断ができます。実務では、影響度と発生可能性の点数で基本判定を出し、質的要因で上書きする組み合わせ型が多く使われています。上書きの理由を必ず記録することが、両方の長所を生かす条件です。
格付けの基準は取締役会の承認が必要ですか?
GIAS は、発見事項の優先順位付けの手法を内部監査部門長が確立することを求めています。承認手続は各社の規程によりますが、取締役会や監査委員会等へのエスカレーション基準と格付けは密接に関わるため、格付けの定義と報告ルールを取締役会等と共有しておくことが望ましいでしょう。
リスク評価(年間計画用)の尺度と揃えるべきですか?
揃えることをお勧めします。年間計画のリスクベース内部監査で使う影響度・発生可能性の尺度と、指摘の格付けの尺度が同じなら、「計画時に高リスクと見た領域で、実際に高の指摘が出たか」を検証できます。全社的リスク管理の尺度がある場合は、それとの対応表も作っておくと便利です。
アドバイザリー業務の指摘にも格付けを付けますか?
GIAS 基準15.1で発見事項の重大性と優先順位の記載が求められているのはアシュアランス業務です。アドバイザリー業務では、依頼者と合意した目的と範囲に沿って提言をまとめるため、格付けを付けるかどうかは合意内容によります。進め方は内部監査のアドバイザリー業務で解説しています。
まとめ
指摘事項の重要度評価は、内部監査が「何が一番大事か」を経営に伝えるための判断です。影響度と発生可能性を具体的な尺度で定義し、質的要因による引き上げを明文化し、格付け会議でぶれをならす。この3つがそろうと、格付けは監査人の感覚ではなく部門の物差しになります。
次の一歩として、過去1年分の指摘を一覧にし、現在の定義で格付けし直してみてください。判断が割れた事例こそが、定義表に追記すべき論点です。格付けの結果を取締役会にどう報告するかは取締役会・監査委員会への内部監査報告を、GIAS 全体の要求事項はグローバル内部監査基準の改訂ポイントをあわせてご覧ください。
格付け基準の設計や報告体系の見直しについてのご相談は、お問い合わせからお寄せください。
参考資料
- The Institute of Internal Auditors「Global Internal Audit Standards」(2024年1月9日公表、2025年1月9日発効。基準1.1、14.3、14.4、14.5、15.1、15.2) https://www.theiia.org/en/standards/2024-standards/global-internal-audit-standards/
- 一般社団法人日本内部監査協会「グローバル内部監査基準」日本語版の案内 https://www.iiajapan.com/
- 金融庁 企業会計審議会「財務報告に係る内部統制の評価及び監査の基準並びに財務報告に係る内部統制の評価及び監査に関する実施基準の改訂について(意見書)」(2023年4月7日) https://www.fsa.go.jp/news/r4/sonota/20230407/20230407.html