4 月 1 日、経理部から内部監査室へ異動したばかりの担当者の机に、前任者が残したファイルが積まれています。室長からは「来月、九州の子会社に往査に行ってほしい。まずは去年の報告書を読んでおいて」とだけ言われました。報告書をめくると「購買プロセスにおける承認手続の不備」「是正状況:対応済」といった言葉が並んでいますが、何を基準に「不備」と判断したのか、なぜ今年もその子会社を見るのかは書かれていません。
これは多くの会社で見られるモデルケースです。内部監査は会計監査のように法律で手続が細かく決まっているわけではなく、会社ごとに目的も範囲もやり方も異なります。そのため、初めて担当する人ほど「結局、内部監査とは何をする仕事なのか」「監査法人や監査役の監査と何が違うのか」という根本の問いでつまずきます。
この記事では、内部監査の定義を国際基準と日本の基準の両面から確認し、生まれた背景、外部監査・監査役監査との違い、計画からフォローアップまでの流れを整理します。最後に、初回の監査でそのまま使えるチェックリストと発見事項の記入例も載せています。
この記事の要点
- 内部監査は、組織の内部にいながら独立・客観の立場で、ガバナンス・リスク管理・内部統制が機能しているかを評価し、改善を提言する仕事です
- 国際的には IIA「グローバル内部監査基準」(2025 年 1 月 9 日発効)、国内では日本内部監査協会「内部監査基準」が拠り所になります
- 外部監査(会計監査人)は財務諸表の適正性、監査役監査は取締役の職務執行を見るのに対し、内部監査は経営全般を対象に「リスクの高いところ」を自ら選びます
- 流れは「年度計画 → 個別計画 → 通知 → 実査 → 講評 → 報告 → フォローアップ」の 7 ステップが基本です
- 価値を生むかどうかは、独立性(報告経路)とリスクベースの対象選定で大きく変わります
内部監査とは何か|定義と生まれた理由
国際基準の定義:「価値を創造、保全、維持する能力を高める」
内部監査の国際的な職業団体である内部監査人協会(IIA、The Institute of Internal Auditors)は、1941 年に米国で設立されました。IIA が 2024 年 1 月に公表し、2025 年 1 月 9 日から適用されている「グローバル内部監査基準」は、内部監査の目的を、取締役会と経営陣に対して独立し、リスクに基づき、客観的なアシュアランス、助言、インサイト(洞察)、フォーサイト(先見)を提供することで、組織が価値を創造、保全、維持する能力を高めること、と整理しています。
ここで押さえたい言葉が「アシュアランス」です。アシュアランスとは、ある対象(たとえば購買プロセスの統制)について、証拠に基づいて「適切に機能している/していない」という評価を示し、利用者に一定の安心を与えることです。これに対して「助言」は、業務改善のための相談対応や新しい仕組みづくりへの支援を指します。内部監査はこの 2 つを両輪としている点に特徴があります。
同基準は 5 つの領域と 15 の原則で構成され、内部監査部門の目的や倫理だけでなく、取締役会や最高経営者が内部監査をどう統治すべきかまで踏み込んでいます。改訂のポイントは グローバル内部監査基準の改訂ポイント で詳しく扱っています。
日本の「内部監査基準」の考え方
国内では、日本内部監査協会が 1960 年に「内部監査基準」を制定し、その後 1977 年、1996 年、2004 年、2014 年に改訂してきました。この基準は内部監査を、合法性と合理性の観点から、公正かつ独立の立場で、ガバナンス・プロセス、リスク・マネジメント、コントロールに関連する経営活動の遂行状況を評価し、意見や助言・勧告を述べるアシュアランス業務と、特定の経営活動を支援するアドバイザリー業務として位置づけています。
「合法性」だけでなく「合理性」が入っている点が重要です。法令や規程に違反していないかを見るだけなら、コンプライアンス部門の点検でも足ります。内部監査は、そのやり方が経営目標の達成に照らして効率的で効果的か、という経営の視点まで問うことができます。
なぜ企業は「自分で自分を監査する」のか
内部監査が必要になる理由は、組織が大きくなると経営者の目が現場に届かなくなるからです。創業期は社長が請求書を 1 枚ずつ見ることもできますが、拠点や子会社が増え、権限を委譲すると、委譲した先で何が起きているかを確かめる手段が必要になります。内部監査はもともと、経営者の「目と耳」として生まれた機能です。
その後、企業不祥事や財務報告の信頼性が社会問題になるにつれ、内部監査の報告先は経営者だけでなく取締役会や監査役等へと広がりました。日本でも 2021 年 6 月のコーポレートガバナンス・コード改訂で、補充原則 4-13③ に内部監査部門が取締役会・監査役会に直接報告する仕組みの構築などによる連携確保が盛り込まれました(2026 年 7 月の改訂後は原則 4-14 の解釈指針に移行)。経営者を支える機能から、ガバナンス全体を支える機能へと役割が広がってきた、というのがここ 20 年ほどの流れです。
法律で義務づけられているのか
会社法や金融商品取引法には、「内部監査部門を置かなければならない」という直接の規定はありません。一方で、会社法は大会社である取締役会設置会社に対し、業務の適正を確保するための体制(いわゆる内部統制システム)の整備を取締役会で決定するよう求めています。また金融商品取引法の内部統制報告制度(J-SOX)では、上場会社の経営者が財務報告に係る内部統制を評価する必要があり、その評価作業を内部監査部門が担う会社が多く見られます。
さらに、新規上場の審査では内部監査の体制と運用実績が確認されます。つまり法的な設置義務はなくても、上場会社や上場を目指す会社にとって内部監査は事実上欠かせない機能になっています。上場準備の観点は IPO 企業の内部監査体制構築ロードマップ で整理しています。
内部監査の主な種類
内部監査の対象は会社が自ら決めるため、テーマの切り口も多様です。代表的なものを表にまとめます。
| 種類 | 主な対象 | 典型的な確認事項 |
|---|---|---|
| 業務監査 | 購買・販売・在庫・人事などの業務プロセス | 規程どおりの承認、職務分離、記録の完全性 |
| 会計監査(内部) | 経理処理、決算、現金・預金 | 証憑との突合、勘定残高の妥当性 |
| J-SOX 評価 | 財務報告に係る内部統制 | 全社統制・業務プロセス統制・IT 統制の整備と運用 |
| IT 監査 | システム、アクセス権、変更管理 | 特権 ID 管理、バックアップ、委託先管理 |
| コンプライアンス監査 | 法令・社内規程の遵守 | 許認可、下請取引、個人情報の取扱い |
| テーマ監査 | 経営課題に合わせた横断テーマ | 生成 AI 利用、サステナビリティ情報、子会社管理 |
外部監査・監査役監査との違い
3 つの監査を比べる
日本の会社には、内部監査のほかに監査役(または監査委員会・監査等委員会)による監査と、会計監査人(監査法人・公認会計士)による監査があります。この 3 つをまとめて「三様監査」と呼びます。違いを一覧にすると次のとおりです。
| 観点 | 内部監査 | 監査役監査 | 会計監査人監査(外部監査) |
|---|---|---|---|
| 根拠 | 社内規程(内部監査規程)。法定の設置義務はない | 会社法 | 会社法・金融商品取引法 |
| 実施者 | 社内の内部監査部門(従業員) | 株主総会で選任された監査役 | 公認会計士・監査法人 |
| 主な目的 | 業務の有効性・効率性、リスク管理と統制の改善 | 取締役の職務執行の適法性等の監査 | 財務諸表(と内部統制報告書)の適正性の意見表明 |
| 対象範囲 | 経営全般。会社が自ら決める | 業務監査と会計監査 | 財務報告に関する事項 |
| 主な報告先 | 社長、取締役会、監査役等 | 株主(監査報告) | 株主・投資家(監査報告書) |
| 成果物の性格 | 改善提言を含む社内報告 | 法定の監査報告 | 法定・制度上の監査意見 |
違いの本質は「誰のために、何を保証するか」
表の中で最も大きな違いは、誰のための監査かという点です。会計監査人は、投資家など社外の利用者のために財務諸表の信頼性を保証します。監査役は株主から付託を受け、取締役の職務執行を監査します。内部監査は、社内の経営者と取締役会のために、会社が目標を達成するうえでのリスクが適切に管理されているかを確かめます。
この違いから、内部監査には他の 2 つにない自由度が生まれます。会計監査人は重要な虚偽表示につながらない業務の非効率までは指摘しませんし、監査役の人数は限られています。内部監査は、現場の業務フローの無駄、情報セキュリティ、子会社管理、新規事業のリスクなど、財務諸表に直接表れない領域にも踏み込めます。逆に言えば、何を見るかを自分で決めなければならない分、対象選定の良し悪しがそのまま監査の価値を左右します。
3 者がどう役割分担し、どこで連携するかは 三様監査の役割分担と連携 で詳しく解説しています。
内部監査の流れ|計画からフォローアップまでの 7 ステップ
内部監査の進め方は会社によって細部が異なりますが、骨格はほぼ共通です。ここでは年間の流れと個別監査の流れを 7 つのステップに分けて示します。
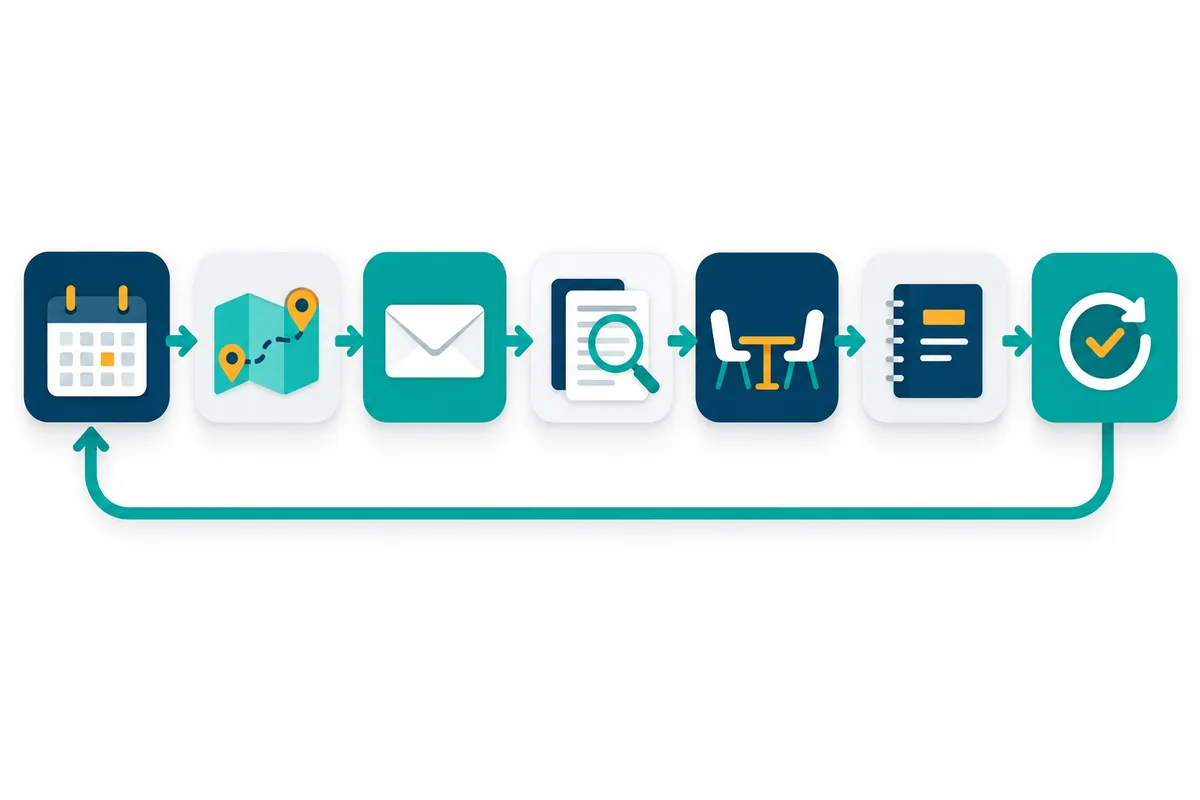
| ステップ | 主な作業 | 主な成果物 | 目安期間(個別監査 1 件) |
|---|---|---|---|
| 1. 年度計画 | 全社のリスク評価、監査対象と頻度の決定、要員配分 | 年度内部監査計画書(取締役会等の承認) | 年 1 回 |
| 2. 個別計画(予備調査) | 規程・前回報告書・KPI の確認、重点リスクの特定 | 個別監査計画書、監査プログラム | 1〜2 週間 |
| 3. 通知・キックオフ | 監査対象部門への通知、資料依頼、日程調整 | 監査通知書、資料依頼リスト | 監査の 2〜4 週間前 |
| 4. 実査(本調査) | インタビュー、閲覧、突合、観察、サンプルテスト | 監査調書 | 1〜3 週間 |
| 5. 講評 | 発見事項の事実確認と原因の合意 | 講評会記録、発見事項一覧 | 実査最終日〜1 週間後 |
| 6. 報告 | 報告書の作成、改善計画の受領、経営への報告 | 内部監査報告書、改善計画書 | 講評後 2〜4 週間 |
| 7. フォローアップ | 改善計画の実施状況の確認、必要に応じ再監査 | フォローアップ報告 | 期限到来ごと |
各ステップで「なぜ」を意識する
ステップ 1 の年度計画で最も大切なのは、対象を「前年と同じだから」ではなく「リスクが高いから」選ぶことです。売上規模、過去の指摘、組織変更、新システム導入、不正の兆候などを点数化し、高いところに監査資源を集中させます。やり方は リスクベース内部監査の始め方 と 年間内部監査計画書の書き方 で具体例を示しています。
ステップ 2 の予備調査を省くと、現場に行ってから「何を見ればよいか」を考えることになり、インタビューが雑談で終わります。事前に規程と前回の発見事項を読み、「この部門で起きたら困ること」を 3〜5 個に絞ってから監査プログラム(確認手続の一覧)を作ります。
ステップ 4 の実査では、証拠の量と質が問われます。全件を見られない場合はサンプルを抽出しますが、件数の決め方には根拠が必要です。統制の実施頻度から目安件数を出す方法は 内部監査のサンプル数はなぜ 25 件なのか で解説しており、サンプル数計算ツール を使えば頻度と母集団からすぐに目安を確認できます。確認した内容は、第三者が再現できるように 監査調書 に残します。
ステップ 6 の報告書は、「事実・基準・原因・影響・提言」の 5 要素で発見事項を書くのが基本です。書き方は 内部監査報告書の書き方 を参照してください。ステップ 7 で改善が完了したことを確かめて、初めて 1 つの監査が閉じます。期限管理と再監査の運用は 発見事項フォローアップの運用 で扱っています。
独立性と客観性|内部監査の価値を決める土台
なぜ「社内の人」が独立でいられるのか
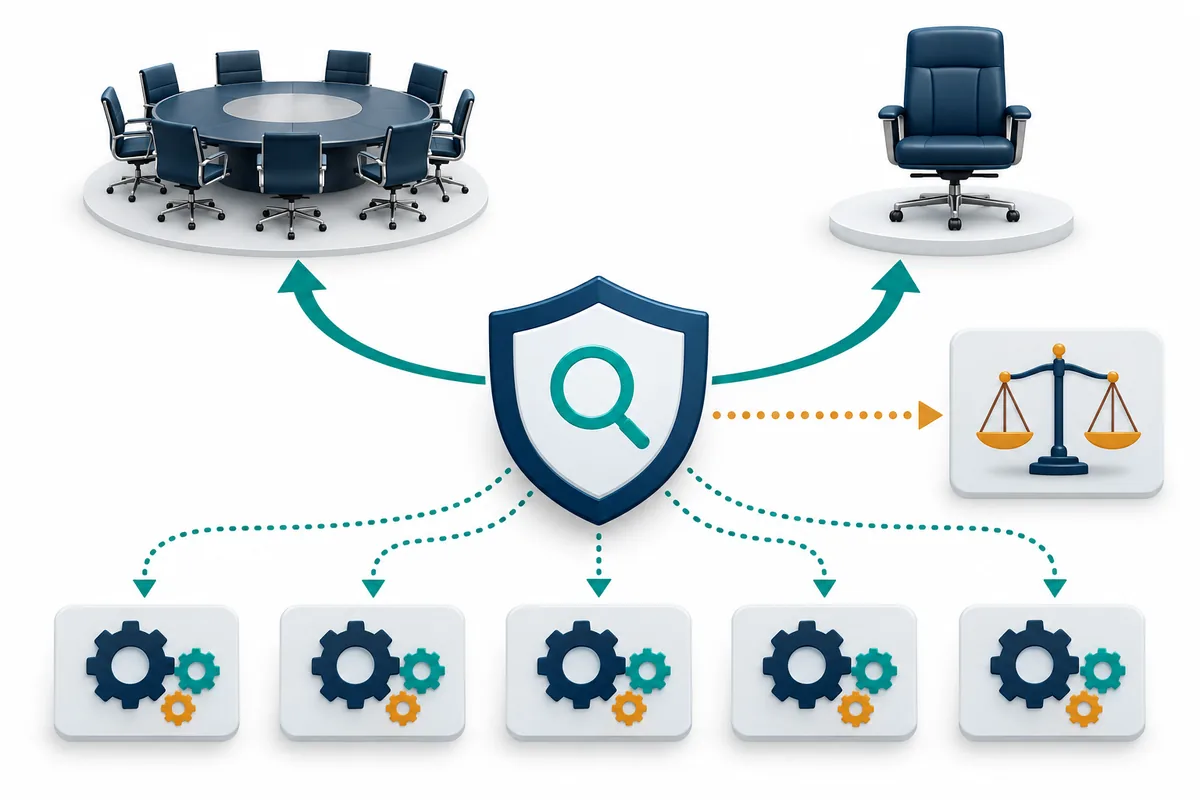
内部監査人は会社の従業員であり、給与も人事評価も会社から受けます。それでも独立性が求められるのは、監査対象から影響を受けてしまうと、評価そのものが信用されなくなるからです。たとえば営業本部長の配下に内部監査担当がいれば、営業本部の問題を率直に報告することは難しくなります。
そこで重要になるのが、組織上の位置づけと報告経路です。一般的には、内部監査部門を社長直轄とし、業務執行部門から切り離したうえで、取締役会や監査役等にも直接報告できる経路(いわゆるデュアルレポーティング)を設けます。グローバル内部監査基準も、内部監査部門長が取締役会と直接やり取りできることや、部門の権限・役割を定めた文書(内部監査規程)を取締役会が承認することを求めています。
客観性を損なう典型的な場面
独立性が組織の問題だとすれば、客観性は個人の姿勢の問題です。客観性を損なう典型的な場面を知っておくと、事前に手当てができます。
| 場面 | なぜ問題か | 対策の例 |
|---|---|---|
| 異動前に自分が担当していた業務を監査する | 自分の仕事を自分で評価することになる | 一定期間(例: 1 年)は担当から外す |
| 助言して作った仕組みをそのまま監査する | 設計に関与したため欠陥を見落としやすい | 別の担当者が監査する、関与を調書に記録 |
| 被監査部門の責任者と親しい関係にある | 指摘をためらう心理が働く | 担当割当時に利害関係を申告 |
| 監査部門長が業務執行の責任者を兼ねる | 自部門を監査できない | 兼務部分は外部者や別部門に評価を委ねる |
小規模な会社では、内部監査担当が経理や総務と兼務していることも珍しくありません。その場合、自分が関与する業務は他部門の担当者と相互に監査する「クロス監査」にするなど、完全ではなくても客観性を補う工夫が現実的です。組織全体の役割分担の中で内部監査がどこに位置するかは、3 ラインモデルとは で詳しく説明しています。
はじめての内部監査チェックリストと記入例
監査準備のチェックリスト
最初の監査で抜けやすい準備事項を、そのまま使える形にまとめました。個別監査の開始前に確認してください。
| No. | 確認項目 | 確認の観点 | チェック |
|---|---|---|---|
| 1 | 監査の目的と範囲を 1〜2 文で書けるか | 「何を確かめ、何を確かめないか」が明確か | □ |
| 2 | 前回監査の報告書と改善状況を読んだか | 未完了の改善事項が残っていないか | □ |
| 3 | 対象部門の規程・マニュアル・組織図を入手したか | 最新版か、改定履歴はあるか | □ |
| 4 | 重点リスクを 3〜5 個に絞ったか | 「起きたら困ること」から考えたか | □ |
| 5 | リスクごとに確認手続とサンプル数を決めたか | サンプル数の根拠を説明できるか | □ |
| 6 | 資料依頼リストを事前に送ったか | 提出期限と形式(原本・データ)を指定したか | □ |
| 7 | 利害関係の有無を確認したか | 担当者が対象業務に最近関与していないか | □ |
| 8 | 講評会の日程と出席者を決めたか | 決裁権限のある責任者が出席するか | □ |
| 9 | 調書の様式と保存場所を決めたか | 第三者が再現できる記録になるか | □ |
| 10 | 報告先と報告期限を確認したか | 社長・取締役会・監査役等への報告経路は明確か | □ |
経費精算プロセスの確認手続(記入例)
次は、経費精算を対象にした監査プログラムの記入例です。架空のモデルケースとして、月 2,000 件程度の経費精算がある会社を想定しています。
| リスク | 期待される統制 | 確認手続 | サンプル | 結果 |
|---|---|---|---|---|
| 私的な支出が精算される | 上長による内容承認 | 精算データから抽出し、領収書と承認記録を突合 | 25 件 | 1 件で承認者が申請者本人 |
| 同じ領収書が二重に精算される | システムの重複チェック | 全件データで日付・金額・支払先の重複を抽出 | 全件 | 重複の疑い 3 件(うち 1 件二重精算) |
| 高額な接待交際費が承認なく支出される | 一定額以上は部長承認 | 閾値以上の全件について承認記録を閲覧 | 全件(48 件) | 例外なし |
| 退職者の立替金が精算されない | 退職時の精算確認 | 退職者一覧と未精算残高を照合 | 全件 | 例外なし |
全件データで重複を探す手続は、表計算ソフトや BI ツールでも実施できます。データ分析の始め方は データ分析監査(CAAT)入門 を参考にしてください。
発見事項の書き方(記入例)
上の結果から「承認者が申請者本人」という発見事項を報告書に書く場合の記入例です。
| 要素 | 記入例 |
|---|---|
| 事実 | 抽出した経費精算 25 件のうち 1 件(部長 A の出張旅費 86,400 円)で、申請者と承認者が同一人物であった |
| 基準 | 経費精算規程第 8 条は、申請者の上位者による承認を求めている |
| 原因 | 部長職の申請時にシステムが承認者として申請者本人を選択できる設定になっており、代替承認者の定めもなかった |
| 影響 | 役職者の不適切な支出が第三者の確認なく精算されるおそれがある |
| 提言 | 本人承認をシステムで禁止し、部長職以上の申請は上位者または経理部長が承認する運用に改める |
「原因」を「担当者の不注意」で止めないことが大切です。なぜ不注意が起きうる状態だったのか、仕組みの側に踏み込むことで、同じ問題の再発を防ぐ提言になります。
よくある失敗と対策
前年と同じ対象・同じ手続を繰り返す
毎年同じ部門に同じチェックリストを当てる監査は、現場にとって「年中行事」になり、形だけの対応を招きます。リスクは事業環境とともに変わるため、年度計画の前に必ずリスク評価を更新し、対象と手続を見直します。前年から変えた点と理由を計画書に書いておくと、経営への説明もしやすくなります。
指摘の件数を成果と考える
発見事項の件数が多いほど良い監査だ、という考え方は誤解を生みます。軽微な指摘を積み上げると、本当に重要な問題が埋もれ、被監査部門との関係も悪化します。重要度(高・中・低)を明確に分け、経営に上げるのは重要な事項に絞り、軽微な事項は現場への口頭伝達や別紙にとどめるなど、メリハリをつけます。
原因分析が浅く、提言が「徹底する」で終わる
「承認を徹底すること」「周知を徹底すること」という提言は、実行されても効果が測れず、翌年同じ指摘が繰り返されがちです。原因を仕組み(システム設定、規程の不備、人員不足、教育の欠如)まで掘り下げ、誰が、いつまでに、何を変えるのかを具体的に書きます。
報告書を出して終わりにする
改善計画を受け取っただけで監査を閉じると、期限が過ぎても何も変わっていないことがよくあります。改善事項を台帳で管理し、期限到来時に証跡を確認し、未完了のものは経営や取締役会に報告します。フォローアップの状況そのものが、内部監査の実効性を示す指標になります。
よくある質問
Q. 内部監査部門は何人くらい必要ですか?
一律の基準はありません。事業の複雑さ、拠点・子会社の数、J-SOX 評価を内部監査部門が担うかどうかで大きく変わります。まずは全社のリスク評価をもとに「監査すべき対象」と「1 件あたりの工数」を見積もり、必要な人数を逆算するのが現実的です。人数が足りない場合は、外部の専門家への委託(アウトソーシング)や、専門家と共同で行う方式(コソーシング)も選択肢になります。
Q. 内部監査人に資格は必要ですか?
法律上の資格要件はありません。ただし専門性を示す資格として、IIA が認定する公認内部監査人(CIA)、ISACA が認定する公認情報システム監査人(CISA)、日本内部監査協会が認定する内部監査士(QIA)などがあります。資格とキャリアの考え方は 内部監査人のキャリアと資格 を参照してください。
Q. 監査役がいれば内部監査はいらないのでは?
監査役は人数が限られ、主に取締役の職務執行を監査する立場です。現場の業務プロセスを継続的・網羅的に点検するには手が足りないため、多くの会社では監査役が内部監査部門の結果を活用しながら監査を行っています。両者は代替関係ではなく、役割を分担しつつ情報を共有する補完関係と考えるのが適切です。
Q. 小さな会社で兼務の担当者しかいない場合はどうすればよいですか?
兼務でも内部監査は実施できますが、自分が関わる業務を自分で監査しない工夫が必要です。担当者同士で担当部門を入れ替える相互監査や、年に一度だけ外部専門家にレビューを依頼する方法があります。どの方法を採るかは、会社の規模やリスク、監査人との協議を踏まえて自社で判断してください。
まとめ
内部監査は、組織の内部にいながら独立・客観の立場で、ガバナンス・リスク管理・内部統制が機能しているかを確かめ、改善につなげる仕事です。外部監査や監査役監査と違い、対象も手続も自ら選ぶため、「どのリスクを見るか」と「報告が経営と取締役会に届くか」が価値を左右します。
最初の一歩として、この記事のチェックリストで次の個別監査の準備を点検し、サンプル件数は サンプル数計算ツール で根拠を確認してみてください。続けて リスクベース内部監査の始め方、年間内部監査計画書の書き方、内部監査報告書の書き方 を読むと、年間の流れが一通りつながります。
内部監査体制の立ち上げや見直しのご相談は お問い合わせ からお寄せください。
参考資料
- 内部監査人協会(IIA)「グローバル内部監査基準」(2024 年 1 月公表、2025 年 1 月 9 日適用): https://www.theiia.org/
- 日本内部監査協会「グローバル内部監査基準(日本語版)」(2024 年 7 月公表): https://www.iiajapan.com/
- 日本内部監査協会「内部監査基準」(1960 年制定、2014 年改訂): https://www.iiajapan.com/leg/guide/
- 株式会社東京証券取引所「コーポレートガバナンス・コード」(2026 年 7 月 21 日改訂、原則 4-14 解釈指針。旧補充原則 4-13③): https://www.jpx.co.jp/
- 金融庁「コーポレートガバナンス・コード(2026 年改訂版)の確定について」(2026 年 7 月 21 日) https://www.fsa.go.jp/news/r7/singi/20260721.html
- 金融庁 企業会計審議会「財務報告に係る内部統制の評価及び監査の基準」「財務報告に係る内部統制の評価及び監査に関する実施基準」: https://www.fsa.go.jp/
- 会社法(第 362 条 取締役会の権限等): https://laws.e-gov.go.jp/