
監査計画の打ち合わせで、情報システム部長から一言がありました。「今回のシステム監査は、何を基準に評価するんですか」。内部監査部門の担当者は、昨年の監査プログラムを開きます。そこには「経済産業省『システム管理基準』に準拠」とだけあり、参照している項目番号は数年前の版のものでした。改訂されたことは知っていても、どこがどう変わったのかを説明できる人はチームにいません。
これは、システム監査を担う内部監査部門でよく見かける状況を、架空のモデルケースとして描いたものです。経済産業省の「システム監査基準」と「システム管理基準」は、日本のシステム監査で最も広く参照されてきた基準ですが、2023年(令和5年)4月に大きく構成が見直されました。実施方法などの具体的な記述が基準本体から切り離され、民間団体のガイドラインへ移されたことで、「基準だけを読んでも監査手続が書いていない」と戸惑う声もあります。
この記事では、二つの基準がそれぞれ何を定めているのか、2023年改訂で何が変わり、なぜそう変えたのかを読み解きます。そのうえで、内部監査部門が監査計画・監査プログラム・報告書にどう組み込めばよいかを、表と記入例で整理します。
この記事の要点
- 「システム監査基準」は監査人の行為規範と監査手続の規則、「システム管理基準」は監査の判断の尺度(監査対象のあるべき姿)を定めた、対になる基準です
- 2023年4月26日の改訂で、監査基準は「システム監査の意義と目的」「監査人の倫理」「12の基準」という構成になり、倫理の4原則(誠実性・客観性・能力と正当な注意・秘密の保持)が明示されました
- 管理基準は「ITガバナンス」と「ITマネジメント」の2編に再整理され、企画・開発・運用・保守・廃棄のプロセスが細分化されました
- 実施方法や書式例などは、日本システム監査人協会(SAAJ)が策定するガイドラインへ移されました。基準は「What」、ガイドラインは「How」という分担です
- 財務報告に係るIT統制には「システム管理基準 追補版」が別にあり、2024年12月に改訂されています
二つの基準は何のためにあるのか:成り立ちと役割
1985年から続く日本のシステム監査の拠り所
システム監査基準は、1985年(昭和60年)1月に当時の通商産業省が策定し、その後1996年、2004年、2018年、そして2023年に改訂されてきました。コンピュータの利用が企業に広がり始めた時期に、情報システムの信頼性や安全性を第三者の目で確かめる必要が生まれたことが出発点です。
改訂後の基準は、システム監査を「専門性と客観性を備えた監査人が、一定の基準に基づいてITシステムの利活用に係る検証・評価を行い、監査結果の利用者にこれらのガバナンス、マネジメント、コントロールの適切性等に対する保証を与える、又は改善のための助言を行う監査」と定義しています。保証と助言の両方を含む点は、IIAのグローバル内部監査基準の考え方とも共通します。
「行為規範」と「判断の尺度」の二本立て
二つの基準の関係は、よく「監査のルールブック」と「物差し」にたとえられます。システム監査基準は、監査人がどのような体制で、どのような姿勢で、どう計画・実施・報告するかを定めます。システム管理基準は、監査対象の組織がITシステムをどう統治・管理しているべきかを示し、監査で「良い・悪い」を判断する尺度になります。
システム監査基準は、判断の尺度として「システム管理基準」又は組織の特性に応じてこれを編集した規程等を用いることが望ましいとしています。また、他のガイドラインや組織独自の規程を尺度にすることも認めています。情報セキュリティの監査では、システム管理基準とともに「情報セキュリティ管理基準」も参照することが望ましいとされています。
法令ではなく「参照される基準」
二つの基準は法令ではなく、遵守が義務づけられているものではありません。内部監査部門、監査役等、外部の第三者による監査のいずれにも適用でき、中小企業、官公庁、地方公共団体、病院、学校法人なども利用できる汎用的な内容とされています。拘束力がない分、「自社のシステム監査はこの基準に準拠して実施する」と監査規程やマニュアルで宣言して初めて、監査の拠り所として機能します。
2023年改訂で何が変わったか
改訂の背景
経済産業省の説明資料によれば、改訂の背景には、基準が参照する国際基準の改訂と、技術の進展による環境変化がありました。システム監査基準の前文は、具体的な変化としてAIの発展とDXの普及、ガバナンスの重要性の高まり、3ラインモデル等で言われる各種モニタリング活動とシステム監査の連携の重要性、アジャイル監査の普及など監査方法の多様化を挙げています。
基準とガイドラインの分離
最大の変更は、文書の役割分担です。監査にとって普遍的な内容(原則、趣旨、解釈指針など)は基準本体に残し、実施方法や書式の例など環境変化に合わせて更新が必要な内容は、民間団体が整備する「ガイドライン」に切り出しました。ガイドラインは日本システム監査人協会(SAAJ)が策定・公表しています。
この分離には明確な狙いがあります。技術の変化は速く、国の基準の改訂を待っていては監査の実務が追いつきません。基準を「What(何を満たすべきか)」に絞り、「How(どう実施するか)」をより機動的に更新できる場所へ移すことで、アジャイル開発やクラウドのような新しい環境にも対応しやすくしたのです。
改訂前後の構成の比較
経済産業省の説明資料をもとに、システム監査基準の構成の変化を整理すると次のとおりです。
| 改訂前(2018年版) | 改訂後(2023年版) | 主な変化 |
|---|---|---|
| 前文 | 前文、システム監査の意義と目的、監査人の倫理 | 倫理を基準から切り離し、監査の前提として独立させた |
| Ⅰ 体制整備に係る基準(基準1〜3) | [1]システム監査の属性に係る基準(基準1〜5) | 独立性・客観性の基準と統合 |
| Ⅱ 独立性・客観性等に係る基準(基準4〜5) | 同上 | 基準5は「能力及び正当な注意と秘密の保持」に |
| Ⅲ 監査計画策定に係る基準(基準6〜7) | [2]システム監査の実施に係る基準(基準6〜10) | 「監査計画の種類」(中長期・年度・個別)を新設 |
| Ⅳ 監査実施に係る基準(基準8〜10) | 同上 | 監査証拠・調書・結論の形成 |
| Ⅴ 監査報告とフォローアップに係る基準(基準11〜12) | [3]システム監査の報告に係る基準(基準11〜12) | 監査の依頼者以外の適切な関係者への報告も想定 |
基準の数は12のままですが、5つの区分が3つに整理されました。「属性」「実施」「報告」という三区分は、IIAの旧国際基準(属性基準と実施基準)の考え方を参照したものと読むことができます。
システム監査基準の中身:倫理と12の基準
監査人の倫理の4原則
改訂後の基準は、「システム監査の基準」の前に「監査人の倫理」を置いています。その理由を前文は、監査という外面的な行為を導く内面の倫理が監査の品質を担保する根本的な要素だから、と説明しています。IT利活用の高度化で監査人が機密性の高い情報に触れる機会が増えていることも、倫理を強調する理由として挙げられています。
倫理の原則は次の4つです。
| 原則 | 基準の説明の要旨 | 内部監査での具体例 |
|---|---|---|
| 誠実性 | 常に正直な態度を保持し、強い意志をもって適切に行動する | 被監査部門の反発があっても、確認した事実を曲げずに報告する |
| 客観性 | バイアスや利益相反を排し、不当な影響を受けずに判断する | 自分が導入に関わったシステムの監査を担当しない |
| 監査人としての能力及び正当な注意 | 必要な知識・技能を習得・維持し、当然払うべき注意を払う | クラウドの責任分界を理解したうえで監査手続を設計する |
| 秘密の保持 | 業務上知り得た秘密を守る(関係終了後も) | 監査で入手したログや個人情報を監査目的以外に使わない |
12の基準の構成
12の基準は次のとおりです。見出しは経済産業省の公表資料に基づいて要約しています。
| 区分 | 基準 | 内部監査部門が確認したいこと |
|---|---|---|
| 属性 | 1 システム監査に係る権限と責任等の明確化 | 監査規程に権限・責任・報告経路が書かれているか |
| 属性 | 2 専門的能力の保持と向上 | 組織全体として必要な能力をそろえているか(外部専門家の活用を含む) |
| 属性 | 3 ニーズの把握と品質の確保 | 監査の目的が依頼者のニーズに合い、品質の確認をしているか |
| 属性 | 4 監査の独立性と客観性の保持 | 監査対象から独立した監査人が担当しているか |
| 属性 | 5 監査の能力及び正当な注意と秘密の保持 | 専門的知識を持つ監査人が正当な注意を払っているか |
| 実施 | 6 監査計画の策定 | リスク・アプローチに基づき、対象範囲を決めているか |
| 実施 | 7 監査計画の種類 | 中長期計画・年度計画・個別監査計画を分けて作っているか |
| 実施 | 8 監査証拠の入手と評価 | 結論を裏づける十分かつ適切な証拠を入手しているか |
| 実施 | 9 監査調書の作成と保管 | 監査の実施内容と判断の根拠が調書に残っているか |
| 実施 | 10 監査の結論の形成 | 証拠に基づいて結論を導いているか |
| 報告 | 11 監査報告書の作成と報告 | 依頼者と適切な関係者に報告しているか |
| 報告 | 12 改善提案(及び改善計画)のフォローアップ | 改善の実施状況を確認しているか |
基準6:ガバナンス・マネジメント・コントロールの三つの観点
実務上とくに重要なのが基準6です。経済産業省の説明資料では、リスク・アプローチに基づく監査計画の策定に加え、「ガバナンス、マネジメント、コントロールの観点からの監査」が基準に加えられたとされています。個々のシステムの操作ログやアクセス権(コントロール)だけを見るのではなく、IT投資の意思決定や経営層の関与(ガバナンス)、開発・運用の管理体制(マネジメント)まで視野に入れることを求めているのです。
内部監査部門のシステム監査は、J-SOXのIT全般統制評価の延長として、コントロールの観点に偏りがちです。基準6は、その視野を広げる根拠として使えます。監査計画の作り方は個別監査計画と監査プログラムの設計でも詳しく解説しています。
システム管理基準の中身:ITガバナンスとITマネジメント
2編構成への再整理
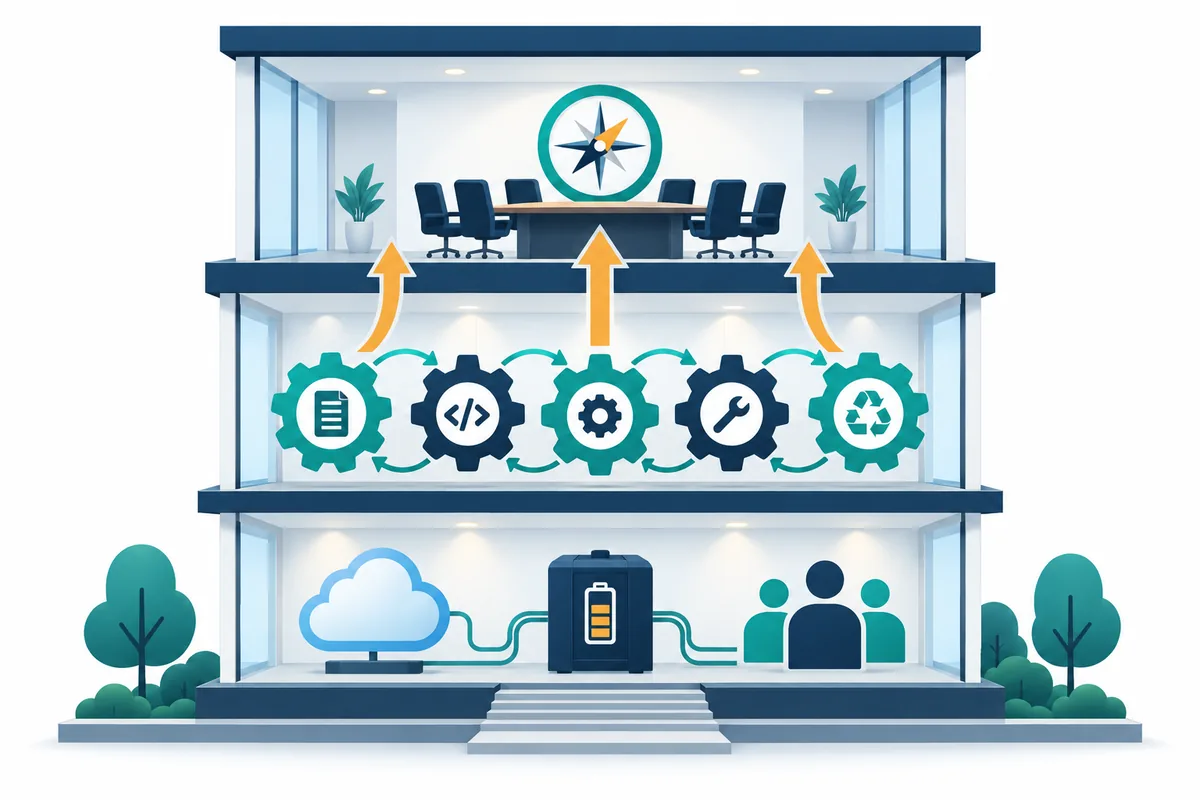
改訂後のシステム管理基準は、「Ⅰ ITガバナンス」と「Ⅱ ITマネジメント」の2編で構成されています。改訂前の管理基準は、ITガバナンスに続いて企画・開発・アジャイル開発・運用利用・保守の各フェーズ、外部サービス管理、事業継続管理、人的資源管理、ドキュメント管理の10章が並ぶ構成でした。
改訂後は、ITマネジメントを次の10のプロセスに再整理しています。経済産業省の説明資料では、国際規格のプロセス区分(JIS X 0170など)も参考にしたとされています。
| ITマネジメントのプロセス | 主な内容(節の例) | 対応する監査テーマの例 |
|---|---|---|
| 1 推進・管理体制 | 体制と機能、ITアーキテクチャ管理、資源配分、品質管理体制 | IT部門の体制・予算の監査 |
| 2 プロジェクト管理 | 計画と承認、リスク管理、調達、外部委託、構成・変更管理 | 開発プロジェクト監査 |
| 3 企画プロセス | ビジネス分析、業務要件・システム要件定義、基本・詳細設計 | 要件定義の妥当性 |
| 4 開発プロセス | 実装、統合、検証、ユーザ受入テスト、本番移行、稼働後評価 | 移行判定・受入テストの監査 |
| 5 運用プロセス | 運用計画、構成・変更管理、インシデント・問題管理、サービスレベル管理 | IT運用管理の監査 |
| 6 保守プロセス | 保守計画、保守作業の実施と検証、本番適用 | 変更管理の監査 |
| 7 廃棄プロセス | 廃棄計画、実施、結果の検証 | データ消去・資産廃棄の監査 |
| 8 外部サービス管理 | 利用計画、選定と契約、利用中の管理 | クラウド・委託先の監査 |
| 9 事業継続管理 | リスク評価、継続計画・復旧計画 | BCP・ITサービス継続の監査 |
| 10 人的資源管理 | 責任と権限、教育・訓練 | IT人材・権限管理の監査 |
ITガバナンス編の考え方
ITガバナンス編は、「ITガバナンスの実践」と「ITガバナンス実践に必要な要件」に分かれています。前者は、経営戦略とビジネスモデルの確認、IT戦略の策定、ITパフォーマンスの確認と是正、実行責任と説明責任の明確化といった、経営陣による直接的な活動です。後者は、ステークホルダーへの対応、取締役会等のリーダーシップ、データ利活用と意思決定、リスクの評価と対応、社会的責任と持続性など、実践を支える要件です。
ここでの発見は、管理基準が「IT部門の管理」ではなく「経営陣の責任」から書き起こされていることです。システム監査でITガバナンスを評価するとは、IT部門の手続を点検することではなく、経営陣がIT戦略を決め、その成果を確認し、是正を指示しているかを確かめることを意味します。
アジャイル開発はどこへ行ったか
改訂前の管理基準にあった「アジャイル開発」の章は、改訂後の2編構成には独立した章として残っていません。経済産業省の説明資料では、アジャイル開発を含む様々なプロセスモデルや導入形態に対応する留意点はガイドラインとして別冊化する方針が示されています。アジャイル開発を監査する場合は、管理基準のプロセスを尺度としつつ、SAAJのガイドラインで留意点を確認する、という使い方になります。
内部監査での使い方:監査プログラムへの落とし込み
監査規程とマニュアルでの位置づけ
まず、監査規程または監査マニュアルで、システム監査を実施する際の拠り所を明記します。たとえば「システム監査は、経済産業省『システム監査基準』(2023年改訂)を参照して実施し、判断の尺度として『システム管理基準』(2023年改訂)及び当社の情報システム関連規程を用いる」といった書き方です。版を明記しておくと、将来の改訂時に見直しの対象が明確になります。
監査プログラムの記入例
管理基準は網羅的なので、そのまま全項目をチェックリスト化すると膨大になります。リスク評価で重点領域を選び、その領域の節から監査の着眼点を拾い、自社の規程と対応づける、という手順が現実的です。以下は、クラウドサービスへの移行を控えた会社の「外部サービス管理」監査の監査プログラムの記入例です(架空のモデルケース)。
| No. | 監査要点 | 判断の尺度 | 監査手続 | 証拠 |
|---|---|---|---|---|
| 1 | 外部サービスの利用が経営方針・IT戦略に沿って計画されているか | 管理基準Ⅱ-8(利用計画)、社内IT戦略 | 利用計画書の閲覧、IT戦略との照合 | 利用計画書、経営会議議事録 |
| 2 | 選定時にセキュリティと事業継続の観点で評価されているか | 管理基準Ⅱ-8(選定と契約)、委託先管理規程 | 選定評価シートの閲覧、評価者へのインタビュー | 評価シート、SOC報告書 |
| 3 | 契約に責任分界・サービスレベル・終了時のデータ返却が定められているか | 管理基準Ⅱ-8、契約審査手順 | 契約書のレビュー | 契約書、SLA |
| 4 | 利用中のサービスレベルが監視され、報告されているか | 管理基準Ⅱ-5(サービスレベル管理)、Ⅱ-8 | 月次報告の閲覧、未達時の対応確認 | 月次報告、是正記録 |
| 5 | 事業継続計画に外部サービス停止時の対応が含まれているか | 管理基準Ⅱ-9、BCP | BCPの閲覧、訓練記録の確認 | BCP、訓練報告 |
SOC報告書の読み方はITGC(IT全般統制)とSOC報告書の見方で解説しています。
報告書の書き方:基準と管理基準をどう引用するか
報告書では、発見事項ごとに「判断の尺度」として管理基準の該当プロセスと自社規程を示すと、指摘の根拠が明確になります。ただし、管理基準は法令ではないので、「管理基準に違反している」という書き方は適切ではありません。「管理基準が示す望ましい姿と比べて、〜の点で不十分」のように、あるべき姿との差として記述します。
J-SOXとの関係:システム管理基準 追補版
財務報告に係るIT統制ガイダンス
システム管理基準とは別に、経済産業省は「システム管理基準 追補版(財務報告に係るIT統制ガイダンス)」を公表しています。これは、金融庁の内部統制報告制度(J-SOX)におけるIT統制の評価を実務的に支援するためのもので、2024年12月25日付で改訂版が公表されています。2023年の内部統制基準・実施基準の改訂を踏まえた内容です。
内部監査部門がJ-SOXのIT全般統制を評価する場合、判断の尺度は第一に金融庁の実施基準であり、追補版はその実務上の手引きです。システム管理基準本体は、財務報告に限らないITシステム全般の管理を対象にしています。三つの文書の役割を混同しないことが大切です。
| 文書 | 対象 | 位置づけ | 主な使い方 |
|---|---|---|---|
| システム監査基準 | システム監査の実施 | 監査人の行為規範 | 監査規程・マニュアルの拠り所 |
| システム管理基準 | ITシステム全般 | 判断の尺度 | 業務監査としてのシステム監査 |
| システム管理基準 追補版 | 財務報告に係るIT統制 | J-SOXの実務ガイダンス | IT全般統制・IT業務処理統制の評価 |
IT全般統制とIT業務処理統制の違いはITACとITGCの違いで整理しています。
よくある失敗と対策
旧版の項目番号を使い続ける
2018年版の管理基準の項目番号で作ったチェックリストは、改訂後の構成とは対応しません。項目を置き換える際は、旧版の「フェーズ」単位から、改訂後の「プロセス」単位へ組み替える必要があります。監査プログラムに版と節を明記し、改訂時にどこを直すべきかが分かるようにしておきます。
管理基準を全項目チェックリストにしてしまう
管理基準は、あらゆる組織・あらゆるシステムを想定した網羅的な尺度です。全項目を毎回確認しようとすると、監査が浅く広くなり、重要なリスクに時間を割けません。リスク評価で重点領域を選び、その領域について深く確認する方が、基準6のリスク・アプローチの考え方にも沿います。
ガバナンスの観点が抜ける
IT部門へのインタビューと記録の確認だけで監査を終えると、経営陣がIT戦略や投資判断にどう関わっているかが見えません。経営会議の議事録や、IT投資の承認・事後評価の記録を確認対象に加えることで、管理基準のITガバナンス編の観点を監査に取り込めます。
専門性の不足を放置する
基準2は、組織全体として必要な能力をそろえることを求めています。内部監査部門にIT専門人材がいない場合は、外部専門家の活用や、IT部門以外の社内人材の一時的な参加を検討します。ただし、監査対象の業務に関わった人を加える場合は、基準4の独立性に配慮します。
よくある質問
内部監査部門はシステム監査基準に従う義務がありますか?
システム監査基準は法令ではなく、遵守義務はありません。内部監査部門は通常、IIAのグローバル内部監査基準や日本内部監査協会の内部監査基準を基本とし、システム監査の領域でシステム監査基準を参照する、という使い方が一般的です。どの基準に準拠するかは、自社の監査規程で明記しておきます。
SAAJのガイドラインはどこで確認できますか?
日本システム監査人協会がウェブサイトで公表しています。ガイドラインは基準より更新頻度が高いことが想定されているため、利用時点の最新版を確認してください。ガイドラインはあくまで実施方法の例示であり、自社の状況に合わせて取捨選択します。
ISMSやNIST CSFとはどう使い分けますか?
システム管理基準はITシステムの利活用全般(企画から廃棄、ガバナンスまで)を対象とする尺度で、情報セキュリティに特化したものではありません。セキュリティの監査では、ISO/IEC 27001や情報セキュリティ管理基準、NIST CSFなどを併用します。詳しくはISO/IEC 27001:2022のISMS内部監査も参考にしてください。
システム監査の資格にはどのようなものがありますか?
国家試験としては、情報処理推進機構(IPA)が実施する情報処理技術者試験の「システム監査技術者試験」があります。国際資格としてはISACAのCISAが知られています。資格の概要は内部監査人のキャリアと資格でも紹介しています。
まとめ
システム監査基準とシステム管理基準は、監査人の行動と、監査対象のあるべき姿を定める対の基準です。2023年の改訂では、倫理の4原則が明示され、12の基準が「属性」「実施」「報告」に整理されました。管理基準はITガバナンスとITマネジメントの2編に再構成され、実施方法の詳細はガイドラインへ移されています。
次の一歩として、自社の監査規程・マニュアルがどの版の基準を参照しているかを確認し、監査プログラムの項目番号を改訂後の構成に合わせてみてください。関連する監査テーマは、変更管理の監査手順、システム開発・導入プロジェクトの監査、IT運用管理の監査で扱っています。IT全般統制の自己点検にはITGCチェックも利用できます。
システム監査の体制づくりや監査プログラムの見直しについてのご相談は、お問い合わせからお寄せください。
参考資料
- 経済産業省「システム監査制度について」 https://www.meti.go.jp/policy/netsecurity/sys-kansa/
- 経済産業省「システム監査基準」(令和5年4月26日)
- 経済産業省「システム管理基準」(令和5年4月26日) https://www.meti.go.jp/policy/netsecurity/sys-kansa/sys-kanri-2023.pdf
- 経済産業省 商務情報政策局 サイバーセキュリティ課「システム監査基準・管理基準の改訂について」(意見公募時の説明資料)
- 経済産業省「システム管理基準 追補版(財務報告に係るIT統制ガイダンス)」(令和6年12月25日)
- 日本システム監査人協会「システム監査基準ガイドライン」「システム管理基準ガイドライン」 https://gl.systemkansa.org/
- 経済産業省「情報セキュリティ管理基準」


