
基準・法令
会社法の内部統制システムとは|取締役会決議と事業報告の開示
会社法は大会社や監査等委員会設置会社などに「業務の適正を確保するための体制」の決定を求め、事業報告で決議の概要と運用状況の概要の開示を求めます。条文・施行規則100条の各号・J-SOXとの違い・内部監査の関わり方を記入例つきで解説します。
内部監査・J-SOX・IT 統制・AI 活用の実務ノウハウとテンプレートを公開しています。
会社法は大会社や監査等委員会設置会社などに「業務の適正を確保するための体制」の決定を求め、事業報告で決議の概要と運用状況の概要の開示を求めます。条文・施行規則100条の各号・J-SOXとの違い・内部監査の関わり方を記入例つきで解説します。

J-SOX運用評価の「25件」は、信頼度90%・許容逸脱率9%・予想逸脱ゼロの二項分布から導かれる数字です。実施基準とJICPA実務上の取扱いの表を検算し、頻度別の目安、逸脱発見時の判断、調書への書き方まで解説します。
2026年7月に改訂されたコーポレートガバナンス・コードのうち、内部監査に関わる原則2-3・3-3・4-4・4-14を新旧対応表で整理。補充原則の廃止と解釈指針の新設、取締役会への直接報告、CG報告書の見直し手順まで解説します。
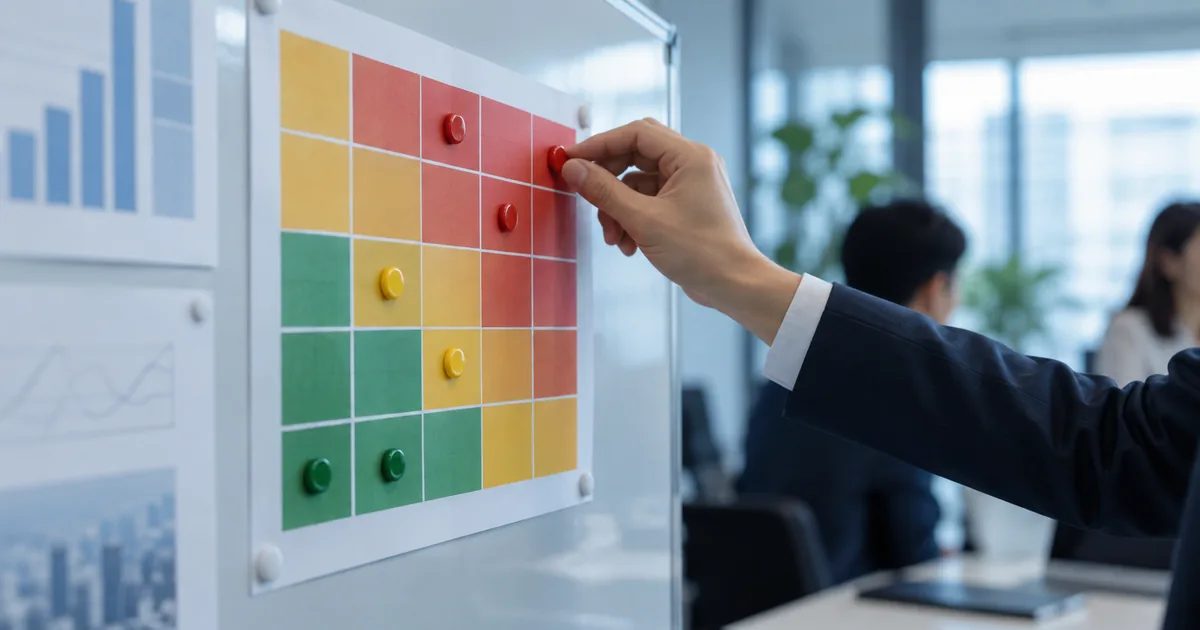
リスクベース内部監査の始め方を5ステップで解説。監査ユニバースの作成、影響度×発生可能性の5段階評価、リスクマップ、監査頻度の決め方まで記入例付きで紹介し、グローバル内部監査基準9.4の要求も整理します。
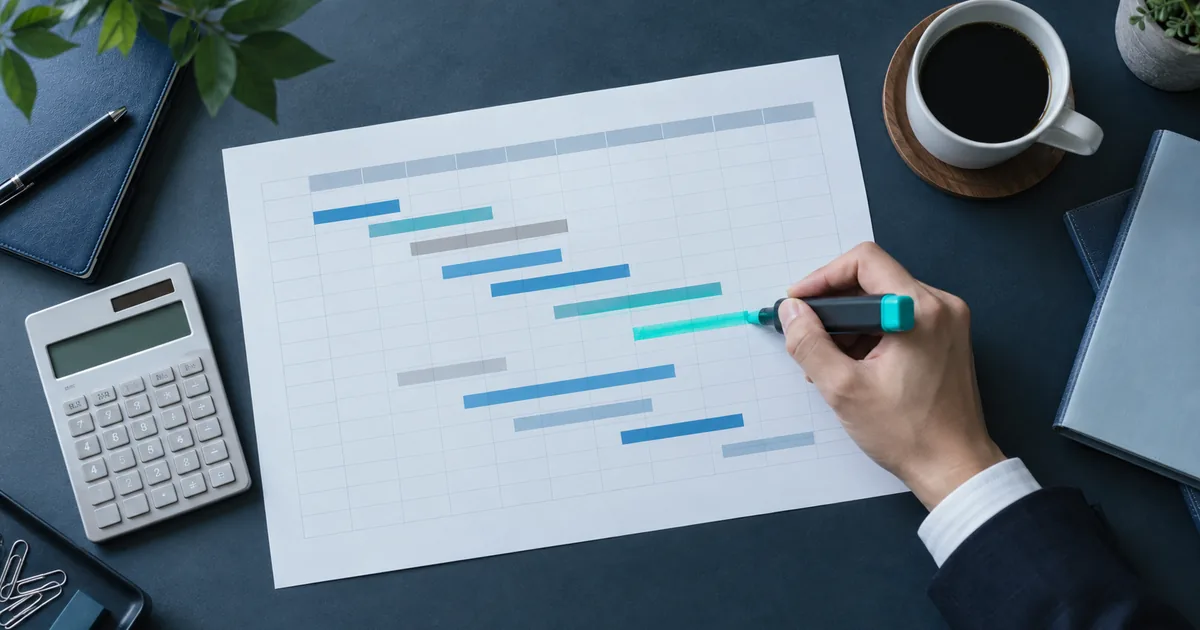
年間内部監査計画書の書き方を記入例付きで解説。記載すべき10項目、人日ベースの工数計算、監査スケジュール表の記入例、取締役会・監査等委員会の承認と期中変更の手順まで整理し、グローバル内部監査基準9.4の要求にも対応します。
2026年12月1日施行の改正公益通報者保護法は、通報者探索・通報妨害の禁止や解雇・懲戒への刑事罰を新設しました。法定指針の要求事項を監査項目に落とし込み、従事者指定、独立性、記録、評価・点検の確認手順を記入例付きで解説します。
個人情報保護法の安全管理措置・委託先監督・漏えい等報告を、内部監査の手続に落とし込んで解説。速報は概ね3〜5日、確報は30日(不正目的は60日)の期限管理、2026年7月公布の改正法(課徴金制度など)への備えまで記入例付きで整理します。
内部監査報告書の書き方を、発見事項の5要素(事実・基準・原因・影響・提言)、重要度格付け、報告書の構成テンプレート、講評会の進め方まで記入例付きで解説。グローバル内部監査基準15.1の必須記載事項にも対応します。
ISO/IEC 27001:2022(JIS Q 27001:2023)の箇条9.2が求める内部監査を、監査プログラム・客観性・93の管理策・不適合の書き方まで解説。2025年10月の移行期限後の監査で見るべき点と、内部監査部門の関わり方も整理します。
監査調書の書き方と保管ルールを、グローバル内部監査基準14.6とJ-SOX実施基準に沿って解説。目的・出典・母集団・手続・結果・結論・作成者の7項目チェックリスト、運用テスト調書の記入例、保存期間の考え方まで紹介します。
内部監査の発見事項フォローアップを、グローバル内部監査基準15.2に沿って解説。重要度別の是正期限、追跡台帳のステータス設計、問い合わせ・証跡確認・再テストの使い分け、期限超過時のエスカレーション、取締役会への報告様式まで紹介します。
経済産業省が2023年4月に改訂した「システム監査基準」と「システム管理基準」の構成と要点を解説。12の基準と監査人の倫理、ITガバナンスとITマネジメントの判断尺度、ガイドラインや追補版との関係、内部監査での使い方まで整理します。