
9月の取締役会が終わった夕方、内部監査部長のもとに、コーポレート・ガバナンス報告書の担当者から1通のメールが届きます。「7月にコードが改訂されました。補充原則がなくなったので、内部監査の記載を全部見直す必要がありそうです。来週、該当箇所を一緒に確認できますか」。添付されていたのは、東京証券取引所が公表した新旧対照表でした。
部長は、4年前に「補充原則4-13③」に対応するため、取締役会への直接報告の仕組みを作ったときのことを思い出します。あの番号は新しいコードのどこへ行ったのか。原則ではなく「解釈指針」になったのなら、もう実施しなくてよいのか。そもそも、コードの改訂は内部監査部門の業務と何の関係があるのか。社内の誰もが、少しずつ違う理解をしていました(本記事の事例は架空のモデルケースです)。
コーポレートガバナンス・コードは法令ではありません。けれども、上場会社の取締役会がどう内部監査部門を使うべきかについて、日本で最も広く参照されている文書です。この記事では、2026年改訂後のコードの原文に当たりながら、内部監査に関係する原則を整理し、内部監査部門が明日から何をすればよいかを具体的に示します。
この記事の要点
- コーポレートガバナンス・コードは2026年7月21日に改訂され、補充原則が廃止されて「基本原則・原則」と、コンプライ・オア・エクスプレインの対象外である「解釈指針」の構成になりました
- 内部監査に関係する主な箇所は、原則2-3(内部通報)、原則3-3(会計監査人)の解釈指針、原則4-4(内部統制・全社的リスク管理)、原則4-14(審議の活性化等)の解釈指針です
- 旧補充原則4-3④の中核は原則4-4に格上げされ、旧4-13③の「内部監査部門の直接報告」は原則4-14の解釈指針に移りました
- 解釈指針に移った記載も重要性が失われたわけではないとコード自身が明記しています
- 改訂後のコードを踏まえたCG報告書は、遅くとも2027年7月末日までに提出する必要があります
コーポレートガバナンス・コードとは:成り立ちと2026年改訂
「攻めのガバナンス」を掲げて生まれたコード
コーポレートガバナンス・コード(以下、コード)は、金融庁と東京証券取引所が事務局を務める有識者会議の原案をもとに、東京証券取引所の有価証券上場規程の別添として定められた規範です。2015年に適用が始まり、2018年、2021年の改訂を経て、2026年7月21日に3度目の改訂版が確定しました。
コードの特徴は、不祥事の防止といった「守りのガバナンス」だけでなく、経営陣の果断な意思決定を後押しする「攻めのガバナンス」を目指している点です。コードの前文は、各原則は経営陣にとっての制約ではなく、リスクテイクを伴う事業活動を後押しするものだと述べています。内部監査部門の立場から見ると、「内部統制がしっかりしているから、経営陣は安心してリスクを取れる」という関係を作ることが、コードの期待する役割だと読めます。
コンプライ・オア・エクスプレインとプリンシプルベース
コードは法的拘束力を持つ規範ではありません。採用しているのは、原則を実施するか、実施しない場合はその理由を説明する「コンプライ・オア・エクスプレイン」の手法です。上場会社はコーポレート・ガバナンス報告書(以下、CG報告書)で各原則への対応を開示します。
また、コードは細かな行動を定める「ルールベース」ではなく、原則の趣旨・精神に照らして自ら判断する「プリンシプルベース」を採っています。このため「どの様式で報告すればコンプライか」という問いに、コードは直接答えてくれません。各社が自社の機関設計や規模に応じて、実効的な仕組みを説明できるかどうかが問われます。
2026年改訂の「プリンシプル化・スリム化」
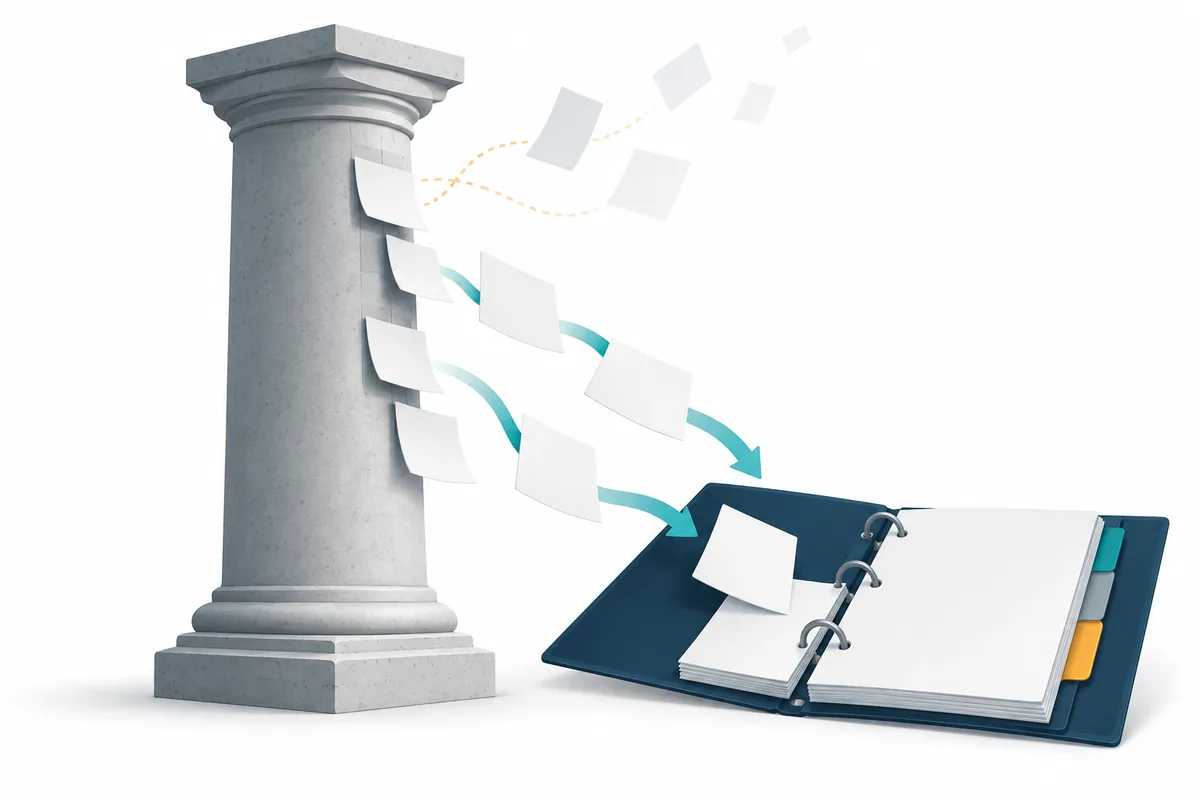
2026年改訂の柱の一つが「プリンシプル化・スリム化」です。改訂版コードは、従前の補充原則を再整理し、ガバナンスの中核となる箇所を原則に格上げする一方、コード内の他の箇所や法令等と重複する記載を削除しました。具体的な例示やベストプラクティスは、新設された「解釈指針」に移されています。
東京証券取引所の上場制度の見直しでは、コンプライ・オア・エクスプレインの対象は、プライム市場・スタンダード市場の上場会社が「基本原則・原則」、グロース市場の上場会社が「基本原則」とされました。解釈指針はコンプライ・オア・エクスプレインの対象ではありません。
ここで見落としやすいのが、コード自身の注意書きです。改訂版コードは、解釈指針に移管された記載や削除された記載について「重要性が失われたと考えることは適切ではない」と明記しています。開示の手間が減っても、取締役会と内部監査部門の連携を後退させてよいという意味ではない点が、最初に押さえるべき発見です。
内部監査に関係する原則の全体像と新旧対応
新旧対応表
改訂前のコードで内部監査部門に関係していた主な補充原則が、改訂後にどこへ移ったかを整理すると、次のとおりです。番号の読み替えを誤ると、CG報告書の記載や社内規程の参照条文がずれてしまうため、最初にこの対応を確認しておきます。
| テーマ | 改訂前(2021年版) | 改訂後(2026年版) | 位置づけの変化 |
|---|---|---|---|
| 内部通報の体制整備と取締役会の監督 | 原則2-5 | 原則2-3 | 番号変更。原則として存続 |
| 経営陣から独立した通報窓口、秘匿と不利益取扱禁止 | 補充原則2-5① | 原則2-3の解釈指針 | 補充原則から解釈指針へ。「社外取締役と監査役による合議体」の例示は削除 |
| 外部会計監査人と監査役・内部監査部門・社外取締役の連携 | 補充原則3-2②(ⅲ) | 原則3-3の解釈指針(ⅴ) | 「外部会計監査人」は「会計監査人」の表記に |
| 内部統制・全社的リスク管理体制の構築と、内部監査部門を活用した監督 | 補充原則4-3④ | 原則4-4(本文)と解釈指針 | 中核が原則に格上げ。解釈指針にサイバー・地政学リスク等を追記 |
| 内部監査部門から取締役会・監査役会への直接報告 | 補充原則4-13③ | 原則4-14の解釈指針 | 補充原則から解釈指針へ。取締役会事務局の機能強化とあわせて記載 |
| 監査役・監査役会の役割 | 原則4-4 | 原則4-6 | 番号変更 |
原則4-4:内部統制と全社的リスク管理
改訂版の原則4-4は「取締役会は、内部統制や全社的リスク管理体制を適切に整備すべきである」と簡潔に定めています。解釈指針では、内部統制や先を見越した全社的リスク管理は、経営陣が果断にリスクテイクを行うための裏付けとなり得るものであるから、取締役会はグループ全体を含めた体制を構築するとともに、内部監査部門を活用しつつ、その運用状況を監督すべきだとしています。
注目したいのは、解釈指針に、サイバーセキュリティリスク、地政学的要因によるサプライチェーン途絶リスク、技術等の情報流出リスクへの対応が、リスク管理体制を整備する際の考慮事項として書き込まれた点です。内部監査部門の年間計画に、これらのテーマが取締役会の関心事として位置づけられているかを点検する根拠になります。サイバー領域の監査の進め方はサイバーセキュリティ監査の進め方で解説しています。
原則4-14の解釈指針:直接報告の仕組み
2021年改訂で新設された「内部監査部門がこれらに対しても適切に直接報告を行う仕組みを構築すること等により、内部監査部門と取締役・監査役との連携を確保すべき」という記載は、改訂後は原則4-14(取締役会における審議の活性化等)の解釈指針に置かれました。原則4-14本文は、取締役・監査役が能動的に情報を入手すべきことや、上場会社が支援体制を整えるべきことを定めており、直接報告はその具体策の一つと位置づけられています。
同じ解釈指針には、取締役会事務局(コーポレートセクレタリー等)の機能強化も書き込まれています。内部監査部門の報告を取締役会の議題にどう載せるか、社外取締役への事前説明を誰が段取りするかは、事務局との協働で決まる実務です。直接報告の「仕組み」を、内部監査部門だけで完結させない発想が求められます。
原則2-3と原則3-3の解釈指針
原則2-3は、内部通報に係る適切な体制整備と、取締役会による運用状況の監督を求めています。解釈指針は、経営陣から独立した窓口の設置と、情報提供者の秘匿・不利益取扱禁止の規律整備を挙げています。内部通報制度の監査の着眼点は公益通報者保護法と内部通報制度の監査ポイントで詳しく扱います。
原則3-3の解釈指針は、取締役会と監査役会が確保すべき事項として、会計監査人と監査役、内部監査部門や社外取締役との十分な連携を挙げています。いわゆる三様監査の連携がコード上も期待されているということです。役割分担の考え方は三様監査とはを参照してください。
なぜ取締役会への「直接報告」が求められるのか
執行側だけに報告する構造の弱点
日本企業の内部監査部門は、社長直轄の組織として置かれることが多くあります。社長が内部監査を重視していれば、この構造は機動的に働きます。一方で、経営トップ自身が関与する問題や、トップの方針に起因するリスクを報告しにくいという構造上の弱点を抱えます。
2021年改訂で直接報告の記載が加わった背景には、内部監査の結果が執行側で止まり、取締役会や監査役に届かないことへの問題意識がありました。報告経路が一つしかないと、情報の取捨選択がその経路の上位者に委ねられてしまいます。二つ目の経路を持つことは、内部監査の独立性を組織の設計で支える手段です。
グローバル内部監査基準との整合
IIAのグローバル内部監査基準も、内部監査部門が取締役会から権限を与えられ、内部監査部門長が取締役会と直接やり取りできる関係を求めています。基準は、取締役会への機能上の報告と、最高経営者への管理上の報告を区別して考える構成をとっています。コードの直接報告の考え方は、この国際的な基準とも方向性が一致しています。基準の全体像はグローバル内部監査基準の改訂ポイントで整理しています。
機関設計の移行で高まる重要性
金融庁・東京証券取引所が公表した改訂の趣旨説明「成長投資の促進に向けたコーポレートガバナンス・コードの改訂について」では、監査役会設置会社から監査等委員会設置会社や指名委員会等設置会社に移行する場合には、取締役との連携を含めた内部監査部門の機能発揮が特に重要となる、という指摘が紹介されています。
監査等委員会や監査委員会は、常勤の監査役が自ら往査する監査役会と比べて、内部監査部門を通じた組織的な監査を前提にすることが多い機関です。移行を検討している会社や移行直後の会社では、委員会からの指示・報告の経路を規程で明確にしておくことが、コード対応以上の意味を持ちます。
実務対応1:報告経路と内部監査規程を点検する
直接報告の仕組みを設計する要素
「直接報告を行う仕組み」と言っても、形はさまざまです。四半期ごとに取締役会で報告する会社もあれば、監査等委員会へ毎月報告し、取締役会には年2回総括を報告する会社もあります。コードはプリンシプルベースのため、どの形でなければならないという定めはありません。重要なのは、次の要素が文書で定まっていることです。
| 設計要素 | 検討する内容 | 規程・文書への落とし込み例 |
|---|---|---|
| 報告先 | 取締役会、監査役会・監査等委員会・監査委員会のどこへ何を報告するか | 内部監査規程に報告先と報告事項を列挙 |
| 頻度と時期 | 定例報告の頻度、年間計画・年次総括の承認時期 | 年間の取締役会スケジュールに組み込む |
| 臨時報告 | 重大な不正や経営トップ関与の疑いがある場合の報告経路 | 執行側を経由しない臨時報告の条項 |
| 人事・予算 | 部門長の任免や監査計画・予算への監査機関の関与 | 同意・協議の手続を規程に明記 |
| 情報アクセス | 社外取締役が内部監査の結果を閲覧・質問できる手段 | 取締役会事務局を通じた資料提供の手順 |
内部監査規程の記入例
規程の条文は、会社の機関設計によって変わります。以下は監査等委員会設置会社を想定した架空のモデルケースの条文例です。実際の規程は、自社の機関設計と既存規程との整合を確認したうえで定めてください。
| 条項 | 条文例 |
|---|---|
| 報告 | 内部監査部長は、個別監査の結果を代表取締役社長に報告するとともに、監査等委員会に報告する |
| 定期報告 | 内部監査部長は、年間監査計画の実施状況及び指摘事項の改善状況を、四半期ごとに取締役会及び監査等委員会に報告する |
| 臨時報告 | 内部監査部長は、取締役の職務執行に関する重大な不正の疑いを認めたときは、直ちに監査等委員会に報告する |
| 計画の承認 | 年間監査計画は、監査等委員会の意見を聴いたうえで取締役会の承認を得る |
| 部門長の人事 | 内部監査部長の任免は、監査等委員会の同意を得て行う |
規程の全体構成については【テンプレート】内部監査規程で条文例をまとめています。
実務対応2:取締役会の「監督」を内部監査で支える
原則4-4の監督に役立つ報告とは
原則4-4の解釈指針は、取締役会が内部監査部門を活用しつつ体制の運用状況を監督することを求めています。取締役会が監督に使えるのは、個別監査の結果の羅列ではなく、「会社全体として、どのリスクに対して、統制がどの程度機能しているか」を示す情報です。
そのためには、内部監査の年間計画を全社的なリスク評価と結びつけ、計画のカバー範囲とカバーできていない範囲を明示することが有効です。「今年は監査できなかった重要リスク」をあえて報告することで、取締役会は追加の資源配分やリスク受容の判断ができます。リスク評価と計画の結びつけ方はリスクベース内部監査の始め方を参照してください。
取締役会向け報告の構成チェックリスト
取締役会や監査委員会向けの報告を作る際は、次の項目を確認すると、原則4-4・4-14の趣旨に沿った内容になっているかを点検できます。
- 年間監査計画のうち、実施済み・実施中・未着手の範囲が示されている
- 重要度の高い指摘事項について、原因と経営への影響が要約されている
- 過年度指摘の改善状況(期限超過を含む)が一覧で示されている
- サイバー、サプライチェーン、情報流出など取締役会が関心を持つリスクへの対応状況に触れている
- グループ会社・海外拠点を含めた範囲で結論が述べられている
- 内部監査部門の人員・予算・専門性が計画に見合っているかの自己評価がある
- 内部通報制度の運用状況(件数、傾向、対応の適切さ)への所見がある
- 社外取締役からの質問や要望への回答が記録されている
報告の構成と伝え方は取締役会・監査委員会への内部監査報告で詳しく解説しています。
実務対応3:CG報告書の記載を見直す
2027年7月末までのスケジュール
東京証券取引所は、上場会社が改訂後のコードの内容を踏まえたCG報告書を、準備ができ次第、遅くとも2027年7月末日までに提出するものとしています。決算期にかかわらず同じ期限であるため、3月決算の会社であれば、2027年6月の定時株主総会後に提出するCG報告書が実質的な対応の場になります。
内部監査部門が関与すべきなのは、原則2-3、原則4-4などの記載内容が、実際の運用と一致しているかの確認です。CG報告書に「内部監査部門は取締役会に直接報告している」と書かれていても、実際には年1回の書面報告だけ、という乖離は珍しくありません。
記載見直しの作業表(記入例)
以下は、CG報告書の担当部署と内部監査部門が共同で使う作業表の記入例です。架空のモデルケースとして示します。
| 新原則 | 旧番号 | 現行の記載の要旨 | 実態との照合結果 | 改訂後の対応方針 |
|---|---|---|---|---|
| 原則2-3 | 原則2-5・補充原則2-5① | 社外弁護士窓口を設置、取締役会へ年1回報告 | 報告は件数のみで運用状況の評価がない | 評価・点検結果を含めた報告に変更し、コンプライとして取組みを具体的に記載 |
| 原則3-3 | 原則3-2 | 会計監査人と監査役会が四半期ごとに意見交換 | 内部監査部門は同席していない | 三者協議を年2回設定。解釈指針(ⅴ)を参照して取組みを記載 |
| 原則4-4 | 補充原則4-3④ | 内部統制委員会で整備状況を確認 | 取締役会での運用状況の監督の記録が乏しい | 内部監査部門の年次総括を取締役会の議題として定例化 |
| 原則4-14 | 補充原則4-13③ | 内部監査部門が監査役会に報告 | 取締役会への直接報告の経路がない | 規程改定により取締役会への四半期報告を追加 |
「コンプライ」の理由を語る
改訂版コードの前文は、単にコンプライとするのではなく、具体的な取組みの内容と、原則を実施していると評価できる合理的理由を示すことも建設的な対話に資すると述べています。内部監査部門の報告経路や監査結果の活用状況は、この「コンプライの理由」を具体的に書ける材料です。
逆に、実施していない原則をエクスプレインする場合は、ひな型的な表現による表層的な説明はコンプライ・オア・エクスプレインの趣旨に反するとされています。例えば、内部監査部門の規模が小さく取締役会への定例報告ができない場合は、代替手段と今後の方針を具体的に説明することが求められます。
内部監査部門がコード対応そのものを監査するには
監査対象としてのガバナンス
コード対応は、総務部や経営企画部が主管する「開示業務」と見られがちです。しかし、CG報告書に書かれた取組みが実際に運用されているかは、内部監査の対象になり得ます。記載と実態の乖離は、投資家との対話の信頼を損なうリスクだからです。
ただし、内部監査部門自身が関わる原則(原則4-14の直接報告など)を内部監査部門が監査すると、自己レビューになります。その部分は、監査役会・監査等委員会による確認や、外部の品質評価で補うのが妥当です。取締役会の運営そのものを監査する視点はガバナンス監査で扱っています。
ガバナンス関連の監査手続の例
| 監査項目 | 監査手続の例 | 入手する証跡 |
|---|---|---|
| CG報告書の記載と実態の整合 | 記載された会議体・頻度・報告事項を議事録と照合する | 取締役会・委員会の議事録、報告資料 |
| 内部通報の運用状況の監督 | 取締役会への報告内容と通報受付記録の件数・区分を照合する | 通報管理台帳(匿名化したもの)、報告資料 |
| 内部統制・リスク管理体制の監督 | リスク評価の結果が取締役会に報告され、議論された記録を確認する | リスク評価表、議事録 |
| 会計監査人との連携 | 三者協議の開催記録と協議事項を確認する | 協議記録、日程表 |
| 取締役会の実効性評価 | 評価結果で挙がった課題への対応状況を追跡する | 実効性評価報告、改善計画 |
よくある失敗と対策
失敗1:「解釈指針になったから不要」と判断する
補充原則4-13③が解釈指針に移ったことを理由に、取締役会への直接報告を取りやめる検討をするケースが考えられます。しかし、コードは解釈指針に移管された記載も重要性を失っていないと明記しています。対策は、開示の対象かどうかと、仕組みとして維持すべきかどうかを分けて議論することです。
失敗2:旧番号のまま社内文書を放置する
内部監査規程、年間計画書、取締役会付議基準などに「補充原則4-3④に基づき」といった記載が残っていると、改訂後は参照先が存在しなくなります。対策は、社内文書を「補充原則」「4-13」などで全文検索し、新旧対応表に沿って修正することです。
失敗3:報告経路はあるが中身が薄い
形式的には取締役会に報告していても、実施件数と指摘件数だけを報告しているのでは、取締役会は監督に使えません。報告内容を、重要リスクへの結論、改善の遅れ、資源の充足状況といった、取締役会が判断できる情報に組み替えることが対策です。
失敗4:CG報告書の記載を内部監査部門が見ていない
CG報告書は開示担当部署が作成するため、内部監査部門が記載内容を把握していないことがあります。実態と異なる記載が公表されると、後から修正するのは容易ではありません。提出前に内部監査部門が該当箇所を確認する手順を、開示スケジュールに組み込んでおきましょう。
よくある質問
コーポレートガバナンス・コードに違反すると罰則はありますか?
コードは法令ではなく、原則を実施しないこと自体に罰則はありません。ただし、上場規程上、上場会社はコードの各原則を実施するか、実施しない理由をCG報告書で説明することが求められます。説明を怠る、虚偽の説明をするといった対応は、上場規程上の問題になり得ます。
グロース市場の会社でも内部監査関連の原則は関係しますか?
グロース市場の上場会社のコンプライ・オア・エクスプレインの対象は基本原則です。原則4-4や原則4-14について個別に説明する義務はありませんが、基本原則4は取締役会による実効性の高い監督を求めています。上場準備や市場区分の変更を見据えるなら、原則レベルの仕組みを早めに整えておくことが実務的です。
取締役会への直接報告は、毎回出席して説明しなければなりませんか?
コードは報告の方法を定めていません。取締役会での口頭報告、監査委員会等への定例報告と取締役会への書面報告の組み合わせなど、自社の機関設計に応じた方法が考えられます。重要なのは、執行側を経由せずに情報が届く経路があり、その運用記録が残っていることです。
改訂版コードはいつから適用されますか?
東京証券取引所は、改訂後のコードを反映した上場規程の改正を2026年7月を目途に実施するとしていました。CG報告書は、準備ができ次第、遅くとも2027年7月末日までに提出する必要があります。具体的な手続は東京証券取引所の最新の公表資料で確認してください。
まとめ
2026年改訂のコードは、補充原則を廃止して原則と解釈指針に整理しました。内部監査に関係する記載は、原則2-3、原則3-3の解釈指針、原則4-4、原則4-14の解釈指針に分かれています。番号と位置づけは変わりましたが、取締役会が内部監査部門を活用して内部統制とリスク管理を監督するという考え方は維持され、むしろ原則4-4として格上げされました。
次の一歩として、新旧対応表を使って自社の内部監査規程とCG報告書の参照番号を洗い出し、取締役会への報告内容が「監督に使える情報」になっているかを点検してください。三様監査の連携は三様監査とは、会社法上の内部統制システムとの関係は会社法の内部統制システムもあわせてご覧ください。
内部監査規程の改定や取締役会報告の設計についてのご相談は、お問い合わせからお寄せください。
参考資料
- 金融庁「コーポレートガバナンス・コード(2026年改訂版)の確定について」(2026年7月21日) https://www.fsa.go.jp/news/r7/singi/20260721.html
- 株式会社東京証券取引所「コーポレートガバナンス・コード」(2026年7月21日)および「改訂前からの変更点」
- 金融庁・株式会社東京証券取引所「成長投資の促進に向けたコーポレートガバナンス・コードの改訂について」(2026年7月21日)
- 株式会社東京証券取引所「コーポレートガバナンス・コードの改訂について」(2026年4月10日、上場制度の見直し案)
- 金融庁「コーポレートガバナンス・コードの改訂に関する有識者会議」 https://www.fsa.go.jp/singi/revision_corporategovernance/index.html
- The Institute of Internal Auditors「グローバル内部監査基準」(2024年1月公表、2025年1月発効)


