
経営企画部のフロアで、サステナビリティ推進室の担当者が温室効果ガス(GHG)排出量の集計表を前に頭を抱えています。国内外30拠点から届く電力・燃料の使用量は、単位も締め日もばらばら。ある拠点は検針票の数字を、別の拠点は請求書の金額から逆算した推計値を送ってきています。昨年までは統合報告書に載せるだけでした。しかし、この数字は近い将来、有価証券報告書に載り、第三者の保証を受けることになります。
その週の監査役会で、常勤監査役が内部監査室長に尋ねました。「この開示の信頼性は、誰がどう確かめるのですか。内部監査室は関わらなくてよいのでしょうか」。室長は即答できませんでした。財務報告の内部統制には慣れていても、非財務情報の統制は未知の領域だったからです(本記事の事例はすべて架空のモデルケースです)。
サステナビリティ情報の開示は、「任意の説明」から「法定開示と保証」の世界へ移ろうとしています。この記事では、制度の現在地を一次情報に基づいて整理したうえで、内部監査がどの局面で、どのような立場で関与できるのかを具体的に考えます。
この記事の要点
- サステナビリティ基準委員会(SSBJ)は2025年3月5日、日本初のサステナビリティ開示基準3本を公表しました
- 2026年7月15日に成立した改正金融商品取引法により、一定のプライム市場上場企業にSSBJ基準に基づく開示と第三者保証が義務付けられる枠組みが整いました
- 金融庁の説明資料では、時価総額3兆円以上の企業が2027年3月期から適用開始、保証は開示の適用開始の翌年から義務化とされています
- 保証業務の提供者は登録制で、内部監査部門は法定の保証を担えません。内部監査の役割は、開示の統制を評価し、保証に耐える体制づくりを支えることです
- 最初の一歩は、開示プロセスの準備度評価とGHGデータの流れの可視化です
なぜ今、サステナビリティ開示に「保証」が求められるのか
開示の義務化までの流れ
日本では、2023年3月期から有価証券報告書に「サステナビリティに関する考え方及び取組」の記載欄が設けられ、上場企業等にサステナビリティ情報の開示が求められるようになりました。ただし、金融庁の説明資料が指摘するとおり、この開示は具体的な基準に基づいておらず、企業間の比較が難しいという課題がありました。
国際的には、2023年6月に国際サステナビリティ基準審議会(ISSB)が国際的なサステナビリティ開示基準(IFRS S1・S2)を公表しました。これを受けて日本では、財務会計基準機構に設けられたSSBJが、ISSB基準と機能的に整合する国内基準の開発を進め、2025年3月5日に次の3本を公表しました。
| 基準 | 名称 | 主な内容 |
|---|---|---|
| ユニバーサル基準 | サステナビリティ開示ユニバーサル基準「サステナビリティ開示基準の適用」 | 基本となる事項、開示の一般的な要求 |
| テーマ別基準第1号 | 一般開示基準 | サステナビリティ関連のリスク及び機会に関する開示 |
| テーマ別基準第2号 | 気候関連開示基準 | 気候関連のリスク及び機会、GHG排出量などの開示 |
開示の柱は、ISSB基準と同じく「ガバナンス」「戦略」「リスク管理」「指標及び目標」の4つです。SSBJはその後も補足文書や公開草案(GHG排出の開示に関する改正案など)を公表しているため、最新の基準はSSBJのウェブサイトで確認してください。
保証が必要とされる理由
開示の比較可能性を高めても、数字そのものが正しくなければ投資家は判断を誤ります。財務諸表が監査を受けるのと同じ理屈で、サステナビリティ情報にも第三者の保証を求めるのが国際的な流れです。金融庁の説明資料は、第三者保証が義務付けられていない現状を課題として挙げ、信頼性の確保と投資者保護を改正の目的としています。
ここに、内部監査が関わるべき理由があります。財務報告では、J-SOXの枠組みの下で統制が整備・評価され、その土台の上で外部監査が行われます。サステナビリティ情報には、これまでそうした統制の土台がほとんどありませんでした。外部保証が始まる前に、社内で誰がデータの正確性を確かめ、誰がそれを独立に評価するのかを決めておかなければ、保証の段階で大量の指摘を受けることになります。
適用スケジュールと保証の範囲
改正金融商品取引法の枠組み
2026年の通常国会に提出された「金融商品取引法及び資金決済に関する法律の一部を改正する法律案」は、2026年7月15日に成立しました。金融庁の説明資料(2026年4月)によれば、サステナビリティ関連の主な改正事項は次のとおりです。
- 一定の企業に対し、SSBJ基準に準拠して有価証券報告書を作成することを義務付ける
- 開示基準の適用開始時期の翌年から第三者保証を義務付ける
- 保証の提供業者に登録制を導入し、監査法人・監査法人以外のいずれも要件を満たせば参入できる
- 保証業者に守秘義務、業務執行担当者のローテーション等の行為規制を課し、金融庁が検査・監督を行う
- 将来情報等の虚偽記載について、一定の要件の下で民事責任を負わないセーフハーバー・ルールを設ける
時価総額別の適用時期
説明資料が示す適用義務付けの予定は次のとおりです。具体的な対象企業は政令等で定めるとされ、時価総額は5事業年度末の平均値を使う方法を内閣府令で規定する予定とされています。
| 対象(東証プライム市場上場企業) | 開示の適用義務化 | 保証の義務化 |
|---|---|---|
| 時価総額3兆円以上 | 2027年3月期 | 2028年3月期 |
| 時価総額1兆円以上3兆円未満 | 2028年3月期 | 2029年3月期 |
| 時価総額5千億円以上1兆円未満 | 2029年3月期 | 2030年3月期 |
| 上記以外のプライム企業 | 今後検討 | 今後検討 |
経過措置として、適用開始から2年間は「二段階開示」(SSBJ基準で記載すべき事項を訂正報告書で追完し、半期報告書の提出期限までに提出すること)を認める予定とされています。保証が始まる年度からは、有価証券報告書と同時の開示が想定されています。政令・内閣府令の内容で詳細が変わる可能性があるため、自社の適用時期は金融庁の公表資料で確認してください。
保証の範囲と水準
説明資料は、保証範囲は当初2年間は限定し、3年目以降は国際動向等を踏まえて検討するとしています。金融審議会のワーキング・グループでの議論では、当初の保証範囲をScope1・Scope2のGHG排出量、ガバナンス及びリスク管理とし、保証水準は限定的保証とする方向が示されてきました。保証は国際基準(保証基準のISSA 5000、品質管理基準のISQM 1、倫理・独立性基準)と整合した基準で行うとされています。
限定的保証とは、財務諸表監査のような「適正である」という積極的な結論ではなく、「重要な誤りがあると信じさせる事項が認められなかった」という消極的な形式で結論を述べる保証です。手続は質問と分析的手続が中心になりますが、元データとの突合や内部統制の理解も求められます。
SSBJ基準の開示を支える統制:内部監査が押さえるべき論点
財務報告とは違う3つの難しさ
サステナビリティ情報の統制が難しい理由は、主に3つあります。1つ目は、データの発生源が経理部門の外にあることです。電力使用量は施設管理部門、燃料は物流部門、従業員データは人事部門が持っており、会計システムのような一元的な仕組みがありません。
2つ目は、見積りや外部データへの依存が大きいことです。排出係数、推計方法、サプライヤーからの情報など、自社で管理しきれない要素が数字を左右します。3つ目は、戦略やリスク管理といった定性的な開示が多く、「正確性」の基準を置きにくいことです。
セーフハーバー・ルールが示すもの
改正法のセーフハーバー・ルールは、内部監査にとって見逃せない論点です。説明資料によれば、将来情報、見積り情報、統制の及ばない第三者から取得した情報(Scope3の排出量など)を対象に、一定の要件を満たせば民事責任などを負わないとされています。要件として挙げられているのは、将来情報等の前提となる事実・仮定・推論過程や情報の入手経路などに関する社内での検討・評価手続を有価証券報告書に開示すること、そして確認書に、経営者が非財務情報を含む開示手続を整備し、その実効性を確認した旨を開示することです。
つまり、免責の前提として「開示手続が整備され、実効性が確認されている」ことが求められています。その実効性を誰が確かめるのか。経営者の確認を支える独立した評価の担い手として、内部監査の出番が生まれます。要件の詳細は内閣府令やガイドラインで定まるため、最終的な内容は公式資料で確認してください。
統制の枠組みとしてのCOSO
非財務情報の内部統制を設計・評価する枠組みとしては、トレッドウェイ委員会支援組織委員会(COSO)が2023年3月に公表した補足ガイダンス「サステナビリティ報告に係る有効な内部統制の達成(ICSR)」が参考になります。COSO内部統制フレームワークの5つの構成要素と17原則を、サステナビリティ報告にどう当てはめるかを解説したものです。枠組みの基本はCOSO内部統制フレームワーク(2013年版)で整理しています。
第三者保証と内部監査の役割分担
内部監査は法定の保証を担えない
改正法の下で保証を提供できるのは、登録を受けた法人です。企業の内部にある内部監査部門は、この法定の保証の担い手にはなれません。独立性の観点からも、自社の開示を自社の部門が「保証」することはできません。
では、内部監査の役割は何でしょうか。3ラインモデルで考えると整理しやすくなります。第1ラインはデータを生み出し集計する事業部門や施設管理部門、第2ラインはサステナビリティ推進室やリスク管理部門などの方針策定・モニタリング機能、第3ラインが内部監査です。そして組織の外に、法定の保証を行う外部の保証提供者がいます。
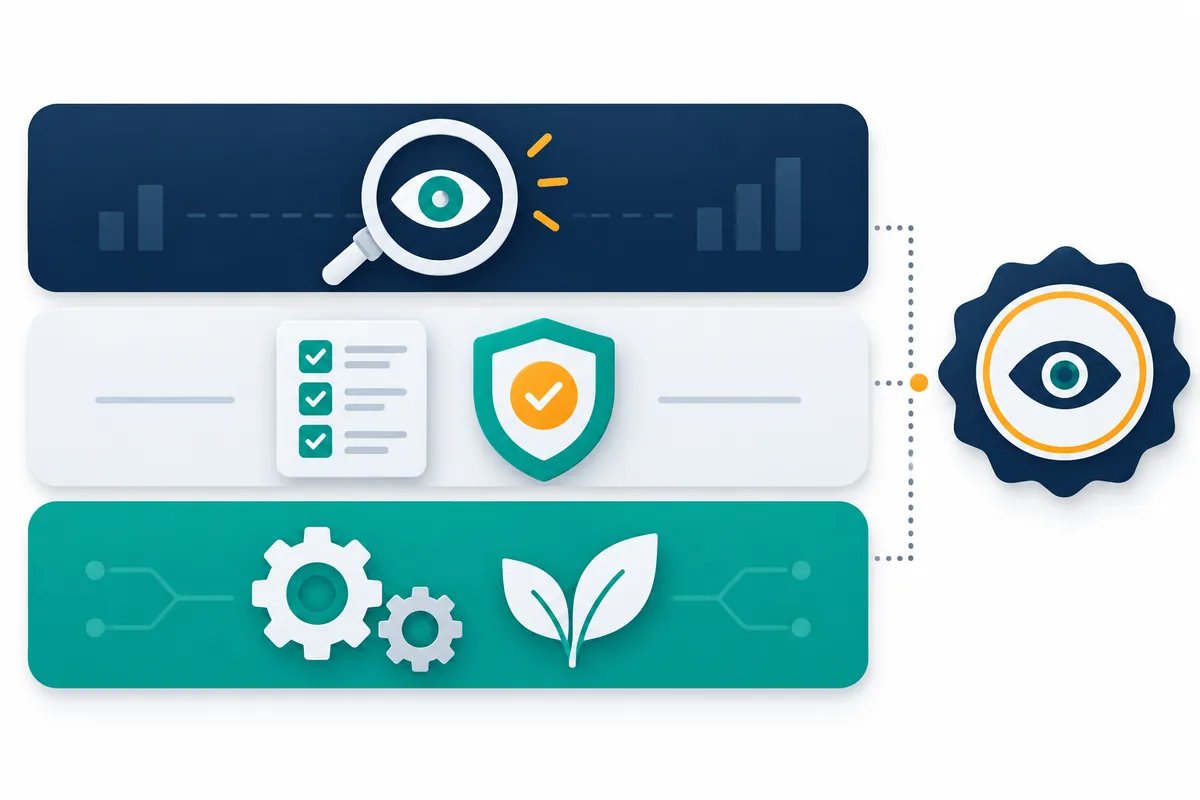
役割分担の表
| 担い手 | 主な役割 | 内部監査との関係 |
|---|---|---|
| 第1ライン(施設管理・物流・人事など) | 活動量データの記録・集計、証憑の保存 | 監査対象。データの発生源の統制を評価する |
| 第2ライン(サステナビリティ推進室など) | 算定方針・排出係数の管理、開示原稿の作成、グループ内の指示 | 監査対象。方針と集計プロセスの統制を評価する |
| 内部監査 | 開示プロセスの統制の独立的評価、準備度評価、助言 | 保証提供者と作業を調整する |
| 外部保証提供者 | 法定の限定的保証(当初範囲) | 内部監査の結果を参考にするかは保証提供者の判断 |
| 監査役等・取締役会 | 開示体制の監督 | 内部監査から評価結果の報告を受ける |
内部監査の関与には、保証とアドバイザリー(助言)の2つの形があります。立ち上げ期には助言の比重が高くなりがちですが、プロセス設計に深く関わりすぎると、後でその統制を独立に評価するときの客観性が損なわれます。関与の形を監査委員会や監査役等と合意し、文書にしておきましょう。独立性を保った助言の進め方は内部監査のアドバイザリー業務で解説しています。
内部監査が関与する4つの局面
適用開始から逆算した関与計画
内部監査の関与は、保証が始まる年度から逆算して計画すると無理がありません。時価総額3兆円以上の企業を例に、関与の局面を整理すると次のようになります。
| 局面 | 時期の目安(3月決算・3兆円以上の場合) | 内部監査の主な作業 | 関与の形 |
|---|---|---|---|
| 1. 準備度評価 | 開示適用の前年度(2026年3月期〜2027年3月期の早い段階) | 開示項目ごとのデータ源・責任者・統制の有無を棚卸し、ギャップを報告 | 助言 |
| 2. 統制の整備状況評価 | 開示適用年度(2027年3月期) | 集計プロセスのウォークスルー、算定方針と実務の一致を確認 | 保証(社内) |
| 3. 運用状況評価とデータ検証 | 保証開始の前年度から保証年度(2027年3月期〜2028年3月期) | 活動量データの証憑突合、排出係数の検証、集計ロジックの再計算 | 保証(社内) |
| 4. 外部保証対応の支援 | 保証年度(2028年3月期) | 保証提供者との作業調整、指摘事項のフォローアップ | 調整・フォローアップ |
局面1の準備度評価は、特に効果の大きい作業です。開示予定の指標ごとに「誰が、どのシステムから、どの頻度で、どの証憑に基づいて」データを出しているかを一覧にすると、統制の空白がはっきり見えてきます。
準備度評価のチェックリスト
| No. | 確認項目 | 確認 |
|---|---|---|
| 1 | 開示の責任部署と、取締役会・委員会による監督の仕組みが決まっている | □ |
| 2 | 組織境界(連結の範囲)が財務報告と整合する形で定義されている | □ |
| 3 | GHG算定方針(算定範囲、排出係数、推計方法)が文書化され、承認されている | □ |
| 4 | 拠点ごとの活動量データの提出者、提出期限、証憑の保存先が決まっている | □ |
| 5 | 集計に使うスプレッドシートやシステムの変更管理・アクセス管理がある | □ |
| 6 | 集計結果の査閲者と査閲の証跡がある | □ |
| 7 | 推計値を使う場合、その理由と方法が記録されている | □ |
| 8 | 定性的な開示(ガバナンス、リスク管理)の根拠資料が特定されている | □ |
| 9 | 開示原稿の作成から有価証券報告書への反映までの承認手続がある | □ |
| 10 | 外部保証提供者の選定と、事前協議の計画がある | □ |
組織境界の論点は見落とされがちです。SSBJ基準の開示は財務諸表と同じ報告企業を対象とするため、連結子会社の拠点データが漏れていないかは、財務報告の連結範囲と突き合わせて確認します。在外子会社を含む評価の進め方は子会社・在外子会社のJ-SOX評価の考え方が応用できます。
GHGデータの検証手続:記入例
データの流れを追う
GHG排出量(Scope1・Scope2)は、当初の保証範囲の中心になると見込まれる指標です。内部監査が検証するときは、数字を最終結果から逆にたどるのではなく、データの流れに沿ってチェックポイントを置くと漏れがありません。
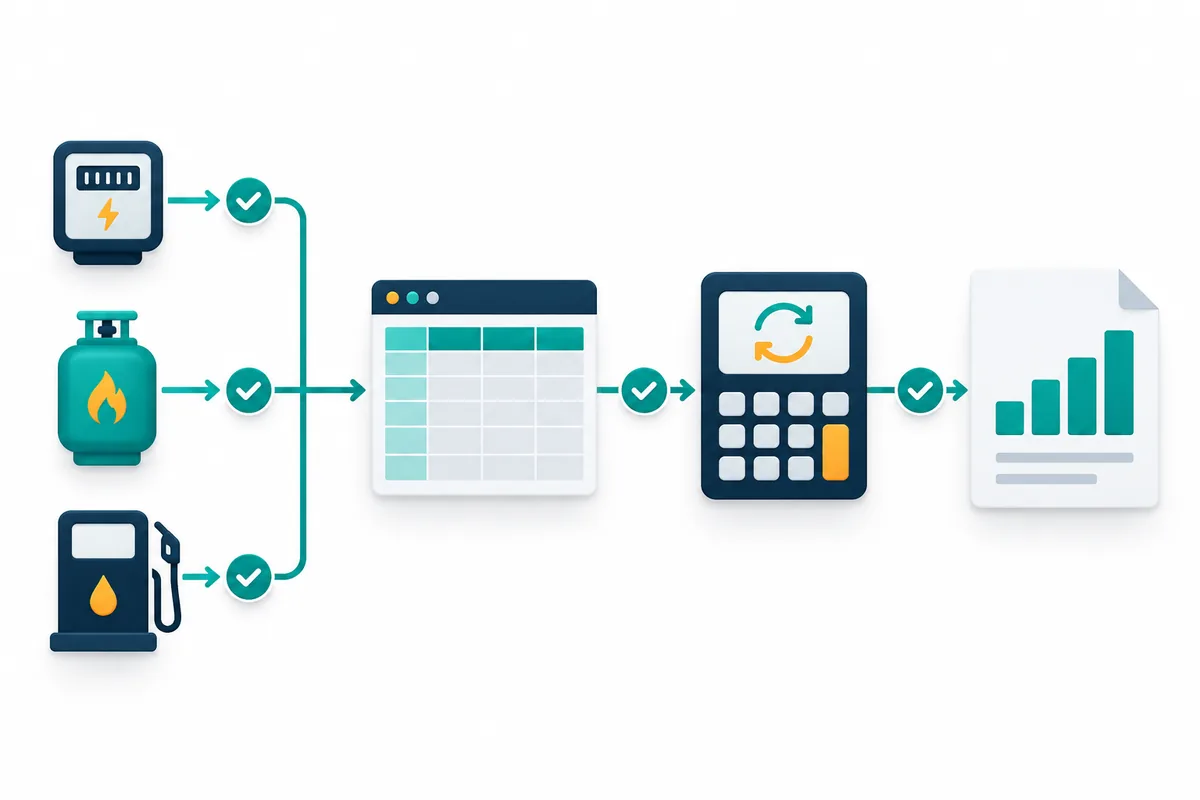
監査手続の記入例
| 検証ポイント | 想定されるリスク | 監査手続の例 | 証拠 |
|---|---|---|---|
| 活動量の記録 | 検針票・請求書と集計値の不一致、推計値の混入 | 拠点・月を抽出し、電力会社の請求書や検針票と突合 | 請求書写し、突合表 |
| 拠点の網羅性 | 新設拠点・連結子会社の漏れ | 拠点一覧を固定資産台帳・連結範囲と照合 | 拠点マスタ、連結範囲資料 |
| 単位換算 | kWh・m³・リットルの換算誤り | 換算式の再計算、異常値の分析的手続(前年比・原単位比較) | 再計算シート |
| 排出係数 | 古い係数、誤った電力会社別係数の使用 | 使用した係数を公表元の最新値と照合 | 係数一覧、公表資料 |
| 集計ロジック | スプレッドシートの数式誤り、手入力の上書き | 数式の検証、変更履歴とアクセス権限の確認 | ファイルのバージョン履歴 |
| 査閲と承認 | 形式的な査閲 | 査閲者の確認内容と差異対応の記録を閲覧 | 査閲記録、メール |
排出係数は、国の算定・報告・公表制度で公表される係数などを使う場合が多く、年度ごとに更新されます。どの年度の、どの公表元の係数を使ったかを記録しておかないと、保証の段階で説明に窮します。集計にスプレッドシートを使う場合の統制はEUC(Excel等)統制の評価の考え方がそのまま使えます。
分析的手続の使いどころ
限定的保証では分析的手続が重視されるため、内部監査でも事前に同じ視点で数字を見ておくと効果的です。拠点別の前年比、床面積や生産量あたりの原単位、月次の推移を並べると、単位の取り違えや二重計上が浮かび上がります。異常値の説明を第1ラインに求め、その回答と根拠を調書に残しておけば、外部保証の質問にもそのまま使えます。
よくある失敗と対策
「サステナ推進室の仕事」として内部監査が距離を置く
新しい領域であるため、内部監査が「専門外」として関与を見送るケースがあります。しかし、開示の統制が未整備のまま保証年度を迎えると、外部保証提供者の指摘への対応が集中し、開示そのものが遅れかねません。完璧な専門知識がなくても、データの流れ・承認・証跡という統制の基本は評価できます。必要に応じて外部専門家の知見を借りる計画を立てましょう。
助言に深入りして客観性を失う
立ち上げ期に内部監査が算定方針の起案やスプレッドシートの作成まで引き受けてしまうと、後でその統制を評価する立場を失います。助言は、選択肢の提示やギャップの指摘までにとどめ、設計と決定は第1・第2ラインに委ねます。関与の範囲は監査計画書に明記し、監査役等に報告しておくと後の説明が容易です。
定性開示を監査対象から外す
GHGのような数値に目が向きがちですが、ガバナンスやリスク管理の記述も当初の保証範囲に含まれる方向で議論されてきました。取締役会が気候関連リスクをどう監督しているか、という記述が実際の議事録や委員会資料と一致しているかは、内部監査が確認しやすい論点です。ガバナンスの監査の視点はガバナンス監査で扱っています。
スケジュールを財務報告と別に組む
サステナビリティ情報の集計を財務の決算とは別の日程で進めると、有価証券報告書との同時開示が求められる段階で間に合わなくなります。準備度評価の段階から、決算・開示の日程表に組み込むことを提言しましょう。
よくある質問
自社は時価総額5千億円未満です。今から準備する必要はありますか?
説明資料では、時価総額5千億円未満の企業への適用は、開示状況や投資家のニーズを踏まえて今後検討するとされています。現時点で義務化の時期は決まっていませんが、取引先や投資家からの情報要請、任意開示の信頼性確保という観点では、準備度評価だけでも行っておく価値があります。
内部監査部門が外部保証の代わりになりますか?
なりません。改正法では、法定の保証は登録を受けた保証業務の提供者が行います。内部監査の評価結果を外部保証提供者がどの程度参考にするかは、保証提供者の判断です。内部監査の役割は、保証を受ける前に統制の不備を見つけて是正を促すことにあります。
J-SOXの内部統制報告制度の対象になりますか?
改正法の説明資料は、サステナビリティ情報を内部統制報告制度の評価対象に加えるとはしていません。一方で、セーフハーバー・ルールの要件として、確認書に非財務情報を含む開示手続の整備と実効性の確認を記載することが挙げられています。J-SOXとは別の枠組みですが、統制の考え方は共通するため、財務報告の統制評価の手法を応用できます。
どの基準で内部監査を行えばよいですか?
内部監査の遂行はグローバル内部監査基準などの専門職基準に従い、評価の尺度としてはSSBJ基準の要求事項、自社の算定方針、COSOのICSRなどを組み合わせるのが実務的です。評価基準を監査計画で明示しておくと、指摘の根拠がぶれません。
まとめ
サステナビリティ開示は、SSBJ基準の公表と改正金融商品取引法の成立により、時価総額の大きいプライム企業から順に「基準に基づく開示」と「第三者保証」の段階へ進みます。内部監査は法定の保証を担えませんが、データの流れと統制を独立に評価し、保証に耐える体制づくりを支えるという、ほかの誰にも代えがたい役割を持っています。
次の一歩として、本記事の準備度評価チェックリストを使い、自社の開示予定項目のデータ源と統制の有無を棚卸ししてみてください。リスク管理の枠組みとの接続はCOSO ERM(2017年版)、取締役会への報告の組み立ては取締役会・監査委員会への内部監査報告が参考になります。適用時期や保証の範囲は政令・内閣府令で確定するため、最新の公表資料を確認しながら計画を更新しましょう。
サステナビリティ開示の統制評価や内部監査の関与方針についてのご相談は、お問い合わせからお寄せください。
参考資料
- サステナビリティ基準委員会「サステナビリティ基準委員会がサステナビリティ開示基準を公表」(2025年3月5日) https://www.ssb-j.jp/jp/ssbj_standards/2025-0305.html
- サステナビリティ基準委員会「サステナビリティ開示基準」 https://www.ssb-j.jp/jp/ssbj_standards.html
- 金融庁「金融商品取引法及び資金決済に関する法律の一部を改正する法律案 説明資料」(2026年4月) https://www.fsa.go.jp/common/diet/221/02/03.pdf
- 金融庁 金融審議会「サステナビリティ情報の開示と保証のあり方に関するワーキング・グループ」報告
- 企業内容等の開示に関する内閣府令
- Committee of Sponsoring Organizations of the Treadway Commission (COSO), Achieving Effective Internal Control over Sustainability Reporting (ICSR)(2023年3月)
- International Auditing and Assurance Standards Board, ISSA 5000 General Requirements for Sustainability Assurance Engagements
- The Institute of Internal Auditors「Global Internal Audit Standards」 https://www.theiia.org/en/standards/2024-standards/global-internal-audit-standards/


